OpenWrt राउटर पर FastVPN कैसे सेट करें
यह गाइड OpenWrt राउटर पर OpenVPN क्लाइंट को कॉन्फ़िगर करने के लिए विस्तृत चरण-दर-चरण निर्देश प्रदान करती है।
आवश्यकताएँ
OpenWrt राउटर पर OpenVPN क्लाइंट के साथ FastVPN के सही काम को सुनिश्चित करने के लिए, आपके पास होना चाहिए:
एक सुरक्षित FastVPN कनेक्शन (नहीं है? यहाँ साइन अप करें);
एक इंटरनेट कनेक्शन;
अपने FastVPN Account Panel तक पहुँच।
अपने ब्राउज़र के एड्रेस बार में एडमिन पैनल का IP पता डालकर OpenWrt वेब इंटरफ़ेस खोलें। ऐसा करने के लिए, आपको अपने ब्राउज़र में यह पता दर्ज करना होगा: http://192.168.1.1 (यदि यह काम नहीं करता है, तो कृपया अपने राउटर के मैन्युअल में देखें कि डिफ़ॉल्ट गेटवे पता क्या है)। यदि आप अपने राउटर से ईथरनेट के माध्यम से कनेक्ट होते हैं, तो आपको अपनी नेटवर्क कनेक्शन सेटिंग को IP पता स्वचालित रूप से प्राप्त करने के लिए सेट करना होगा।
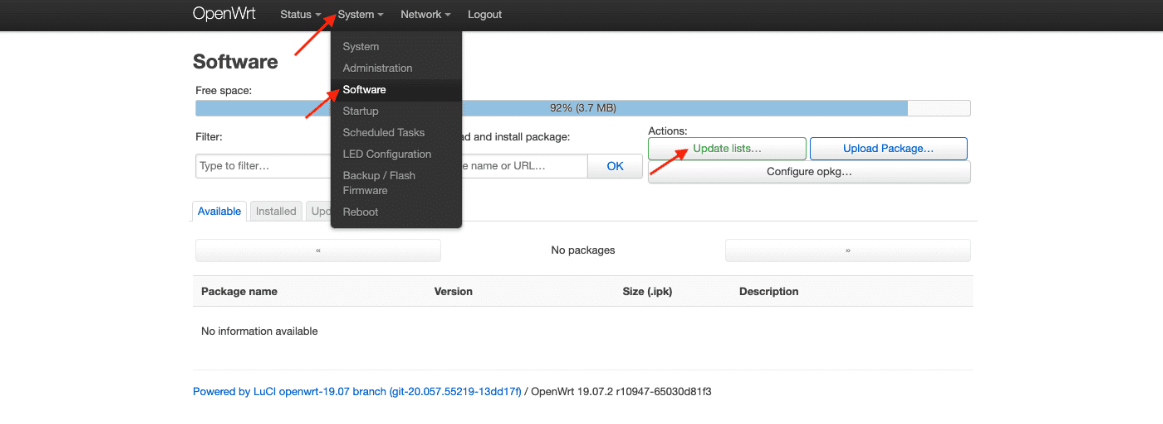
1. System > Software पर जाएँ और Update lists पर क्लिक करें:
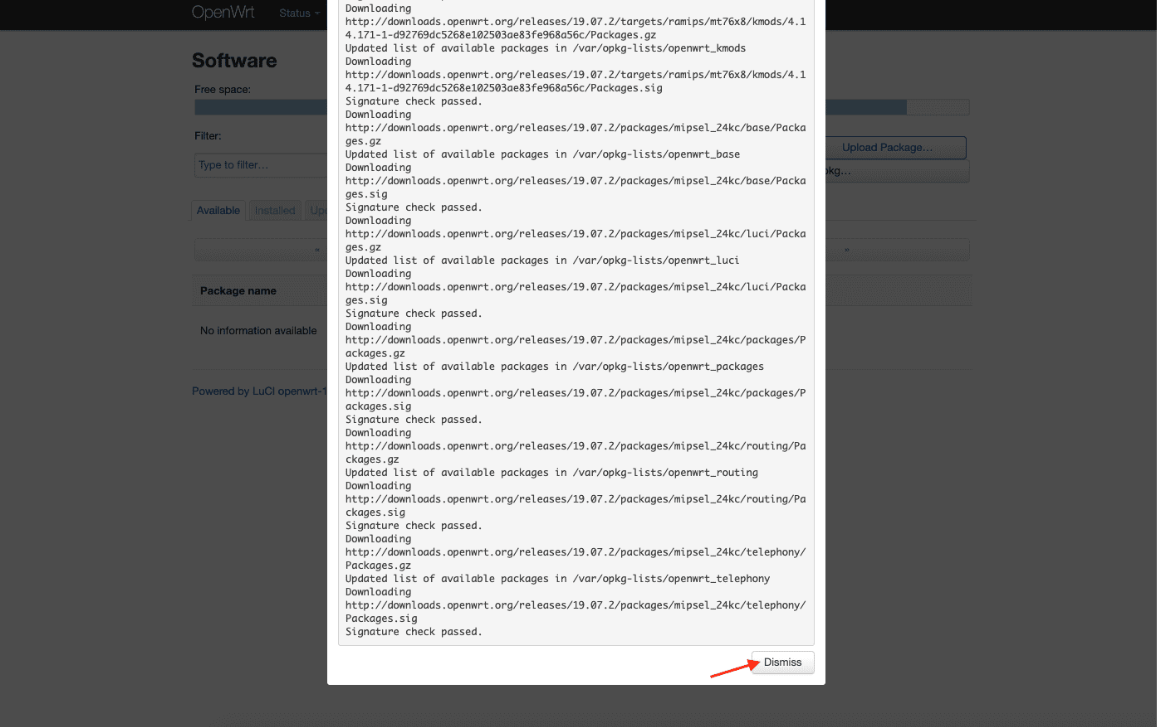
2. ऑपरेशन पूरा होने तक प्रतीक्षा करें और Dismiss दबाएँ:
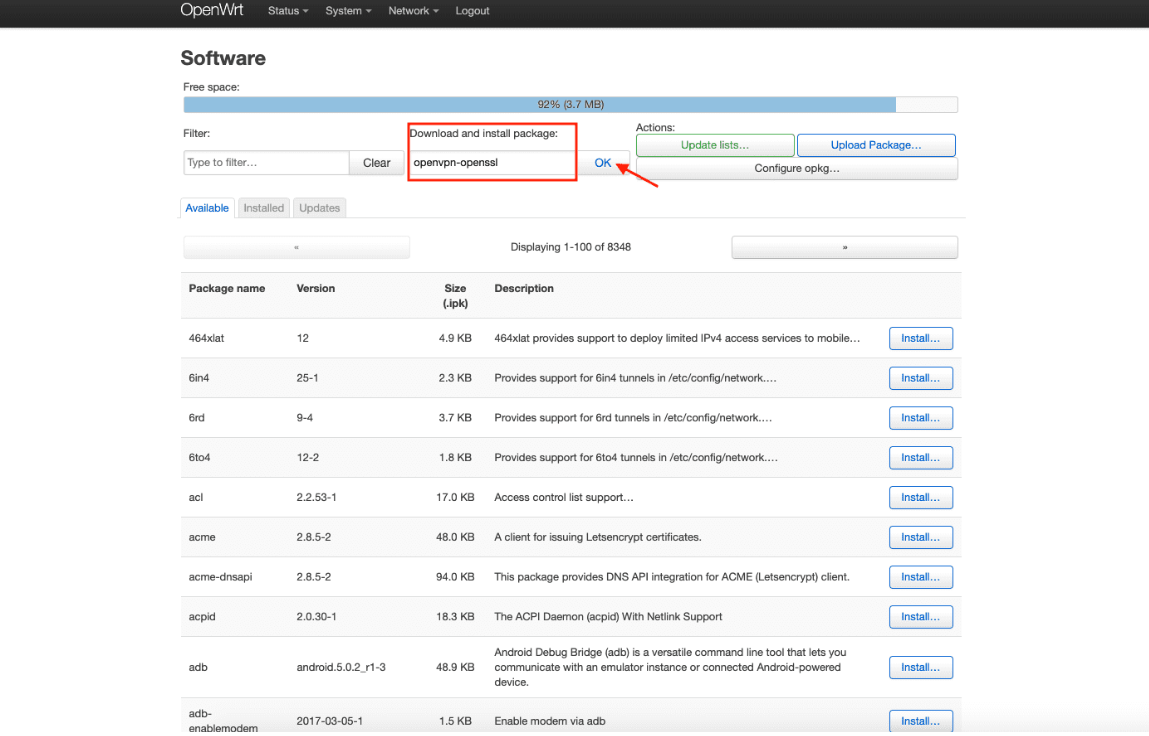
3. openvpn-openssl को Download and install package फ़ील्ड में टाइप करें और OK दबाएँ:
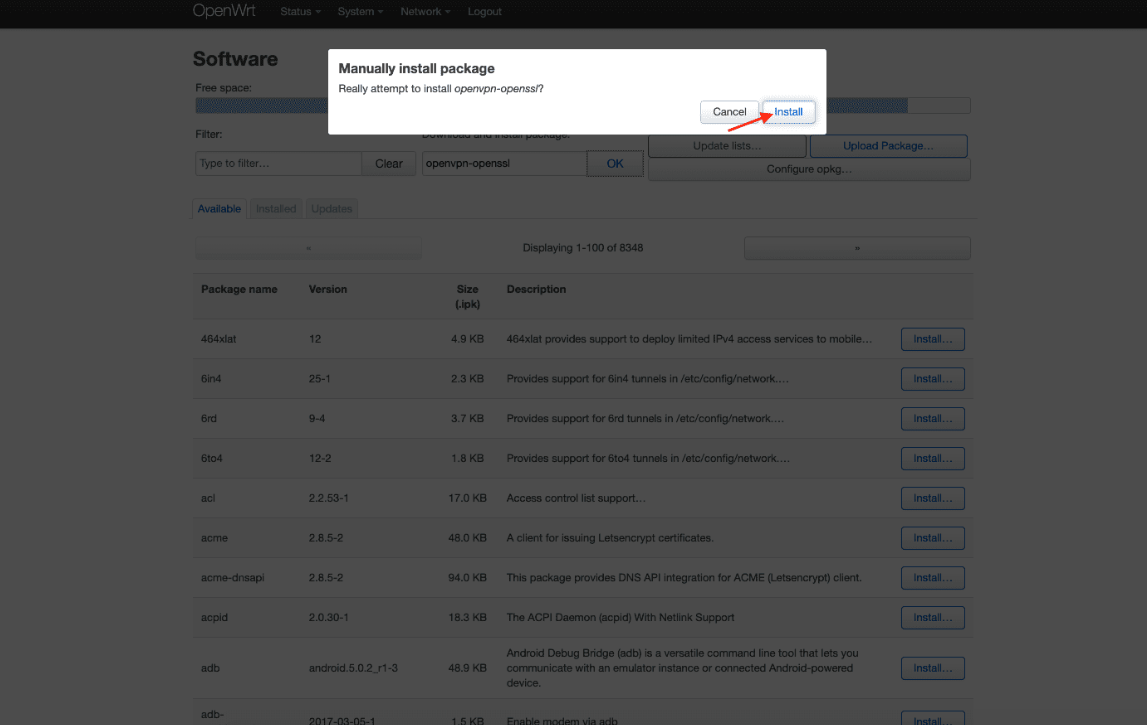
4. Install दबाएँ, और पैकेज डाउनलोड होने तक प्रतीक्षा करें। फिर Dismiss दबाएँ:
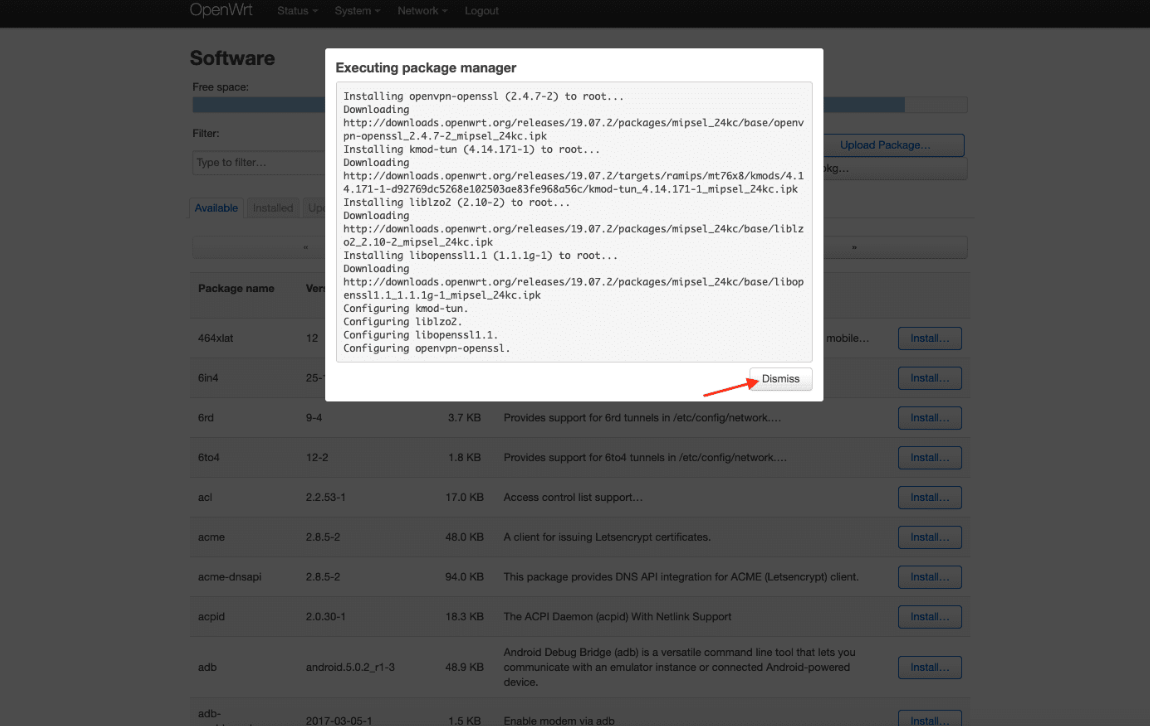
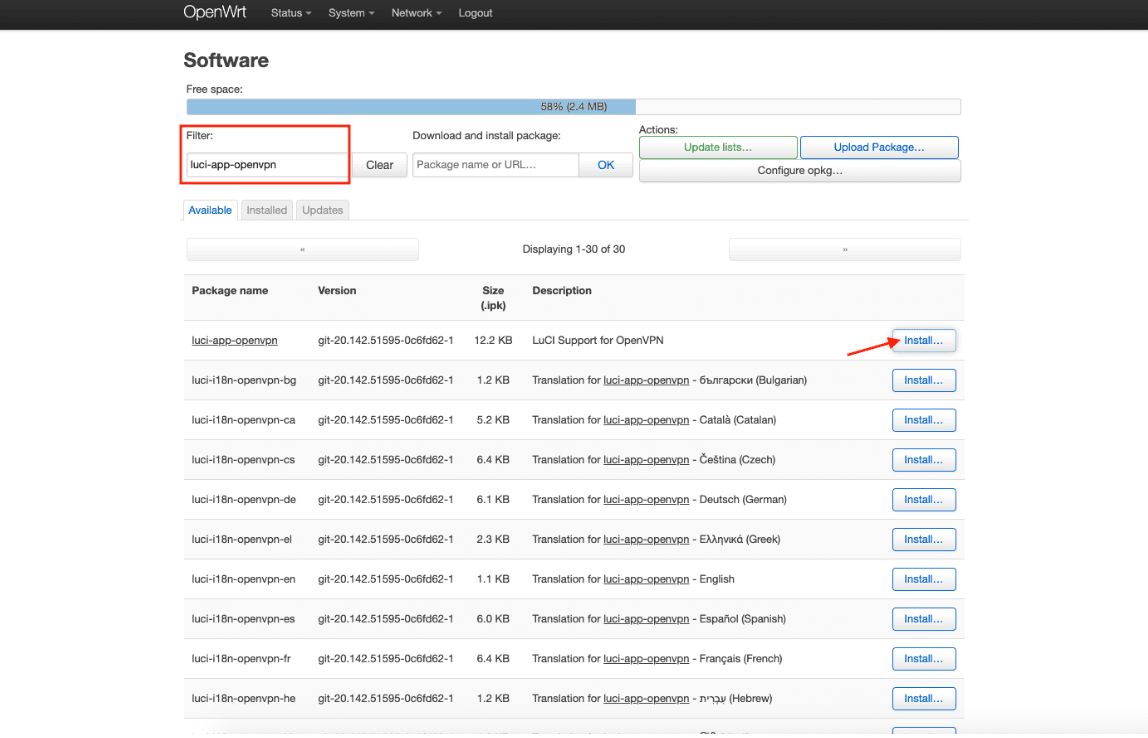
5. luci-app-openvpn को Filter फ़ील्ड में टाइप करें और Install पर क्लिक करें।
फिर luci-i18n-openvpn-en को Filter फ़ील्ड में टाइप करें और Install पर क्लिक करें:
6. Overwrite files from the other package(s) विकल्प चुनें और Install दबाएँ:
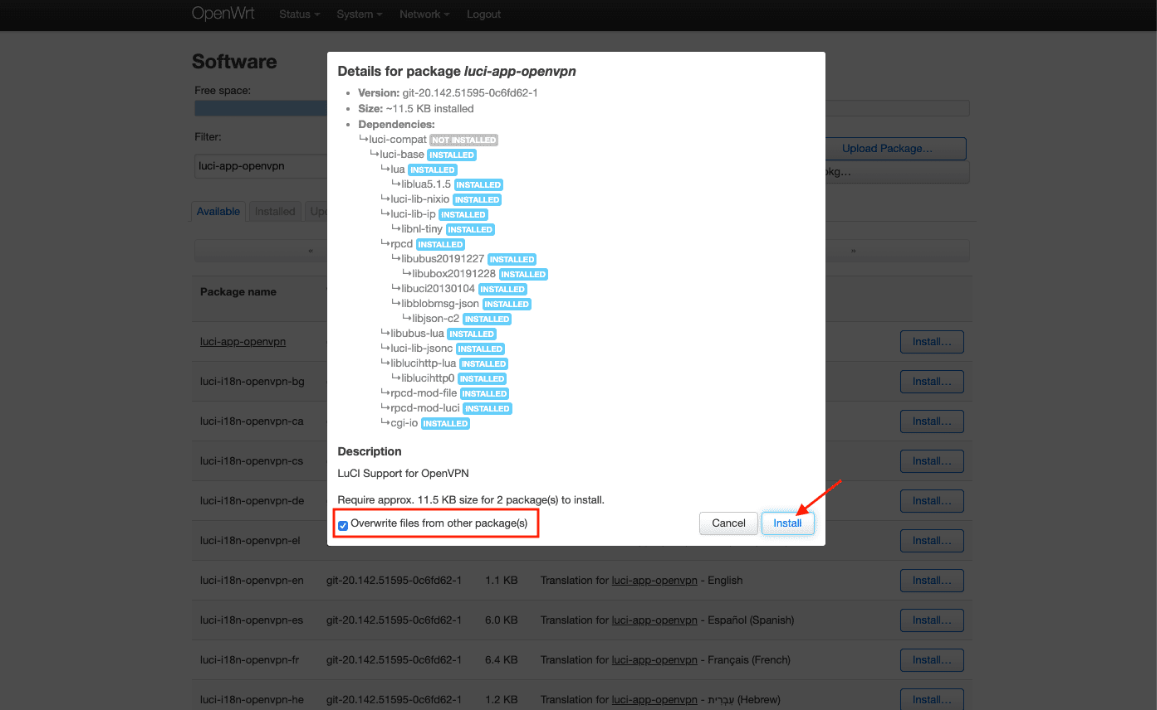
7. दोनों पैकेज इंस्टॉल होने तक प्रतीक्षा करें और Dismiss दबाएँ।
8. सुनिश्चित करें कि सभी पैकेज सफलतापूर्वक इंस्टॉल हो गए हैं। ऐसा करने के लिए, Installed टैब चुनें और openvpn को Filter फ़ील्ड में टाइप करें:
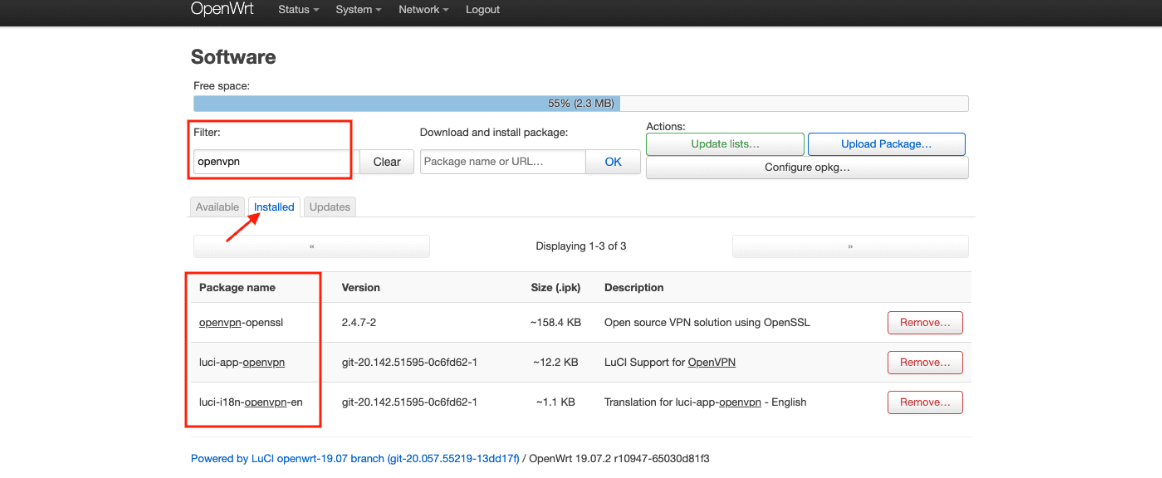
9. परिवर्तनों को लागू करने के लिए, Status टैब पर जाएँ और अपने राउटर को रीबूट करें।
OpenWrt राउटर पर OpenVPN कनेक्शन कॉन्फ़िगर करें
1. VPN टैब > OpenVPN पर जाएँ:
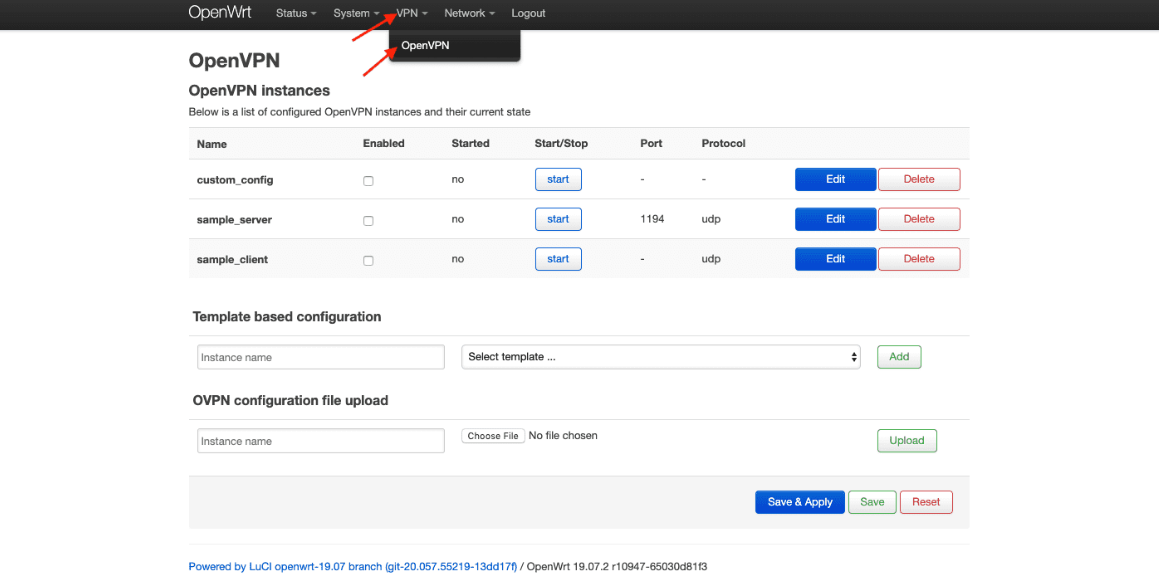
2. OVPN कॉन्फ़िगरेशन फ़ील्ड ढूँढें, इसका कस्टम नाम दर्ज करें, उदाहरण के लिए NCVPN, और पसंदीदा .ovpn फ़ाइल चुनें जिसे आप FastVPN Account panel से डाउनलोड कर सकते हैं।
नोट: आप हमारे सभी सर्वरों के लिए सभी कॉन्फ़िग फाइलें सीधे https://vpn.ncapi.io/groupedServerList.zip
फिर Upload दबाएँ:
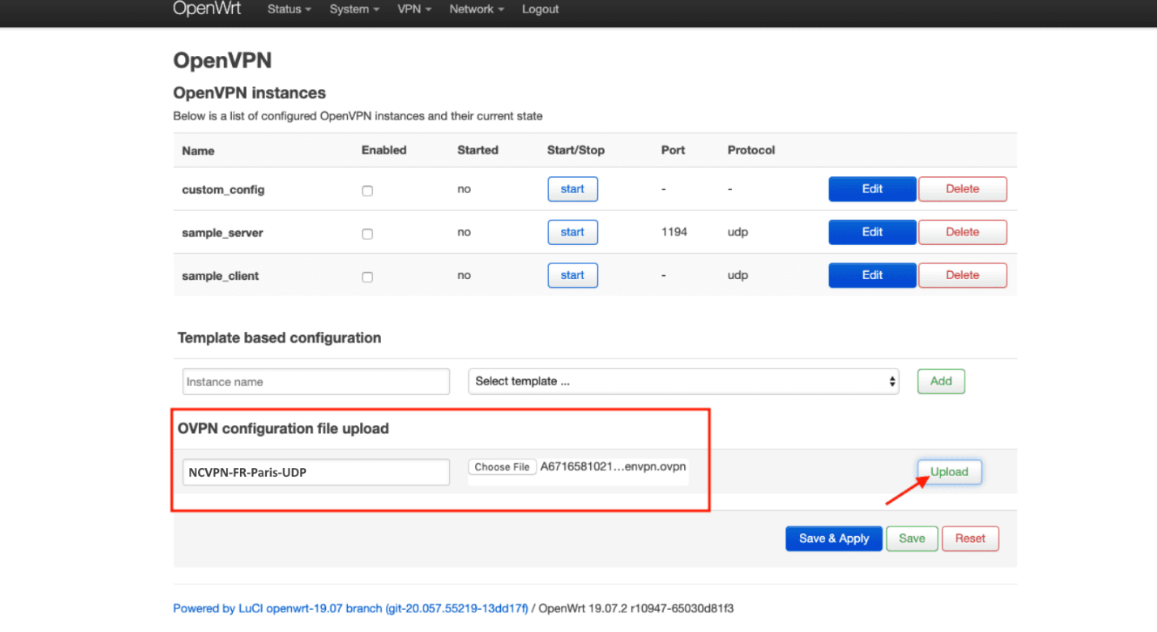
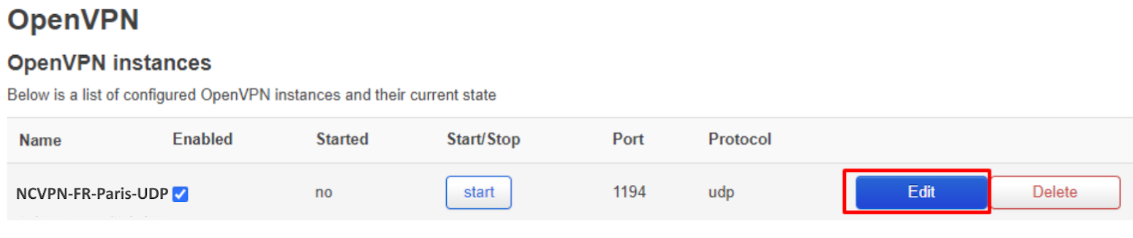
नई बनाई गई OpenVPN कॉन्फ़िगरेशन पर, Edit पर क्लिक करें:
नीचे दिए गए टेक्स्ट फ़ील्ड में अपने VPN क्रेडेंशियल डालें। पहली लाइन में अपना यूज़रनेम और दूसरी लाइन में पासवर्ड दर्ज करें। आप अपना VPN यूज़रनेम और पासवर्ड FastVPN Account panel पर पा सकते हैं।
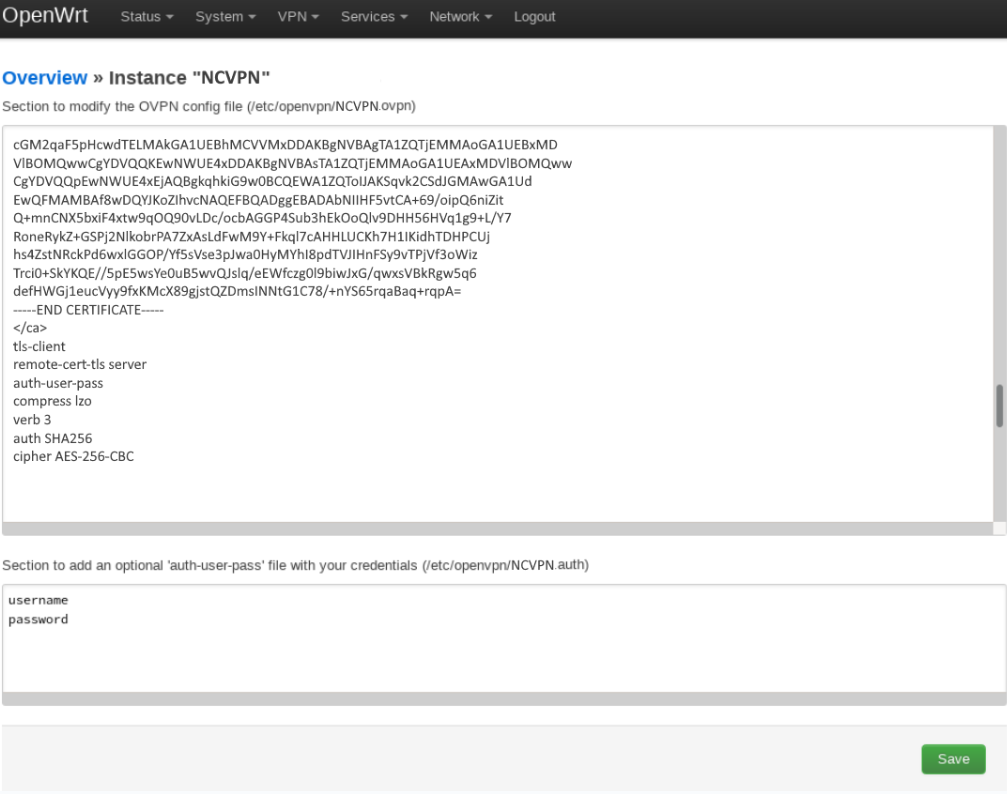
अब पहले टेक्स्ट बॉक्स में auth-user-pass से शुरू होने वाली लाइन को एडिट करें और उसमें यूज़रनेम/पासवर्ड .auth फाइल का पूरा पथ जोड़ें। पूरा पथ दूसरे टेक्स्ट बॉक्स के ठीक ऊपर दिखाई देता है। ऊपर दिए गए उदाहरण के लिए:
auth-user-pass /etc/openvpn/NCVPN.auth
क्लिक करें Save >> क्लिक करें Save & Apply.
OpenVPN इंटरफ़ेस जोड़ें और DNS सेटिंग्स कॉन्फ़िगर करें
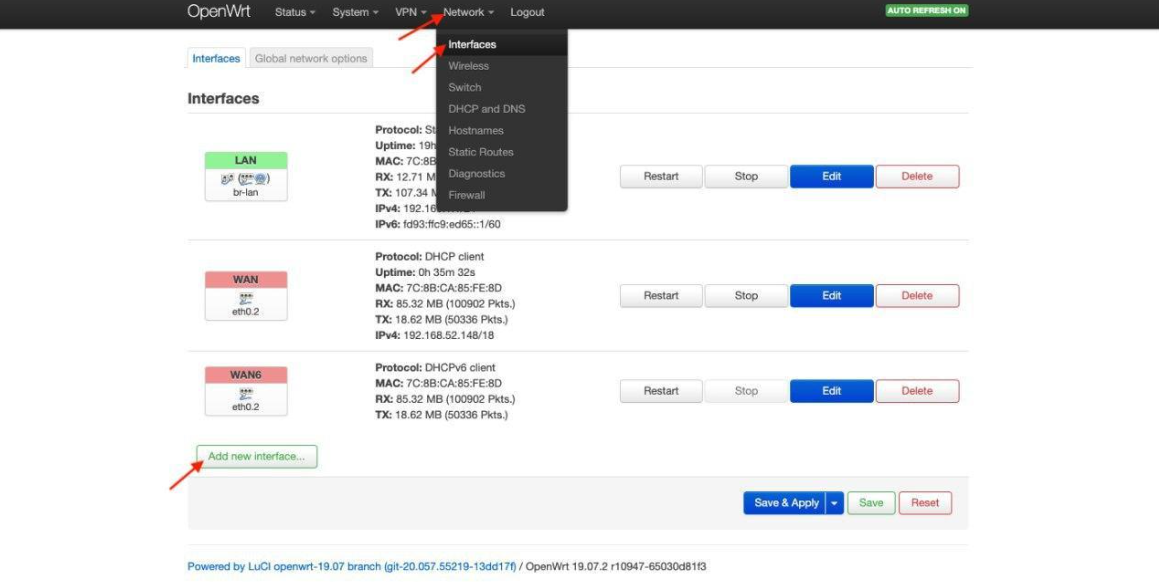
1. Network > Interfaces पर जाएँ। Add new interface… बटन पर क्लिक करें:
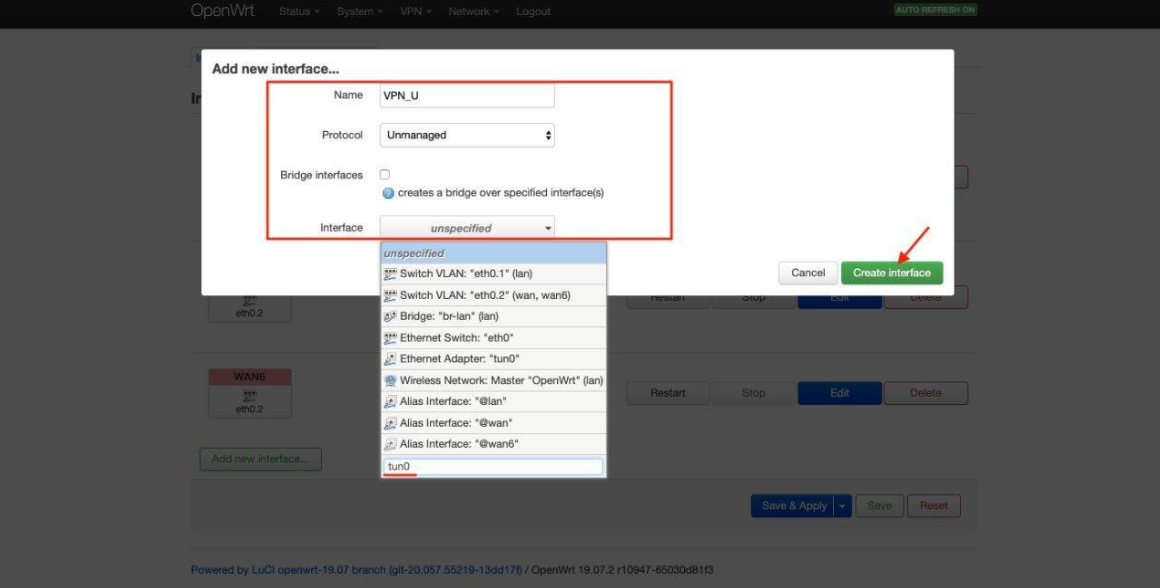
2. निम्न डेटा दर्ज करें और Submit पर क्लिक करें:
Name: VPN_U
Protocol: Unmanaged
Interface: Custom Interface: tun0
क्लिक करें Create Interface:
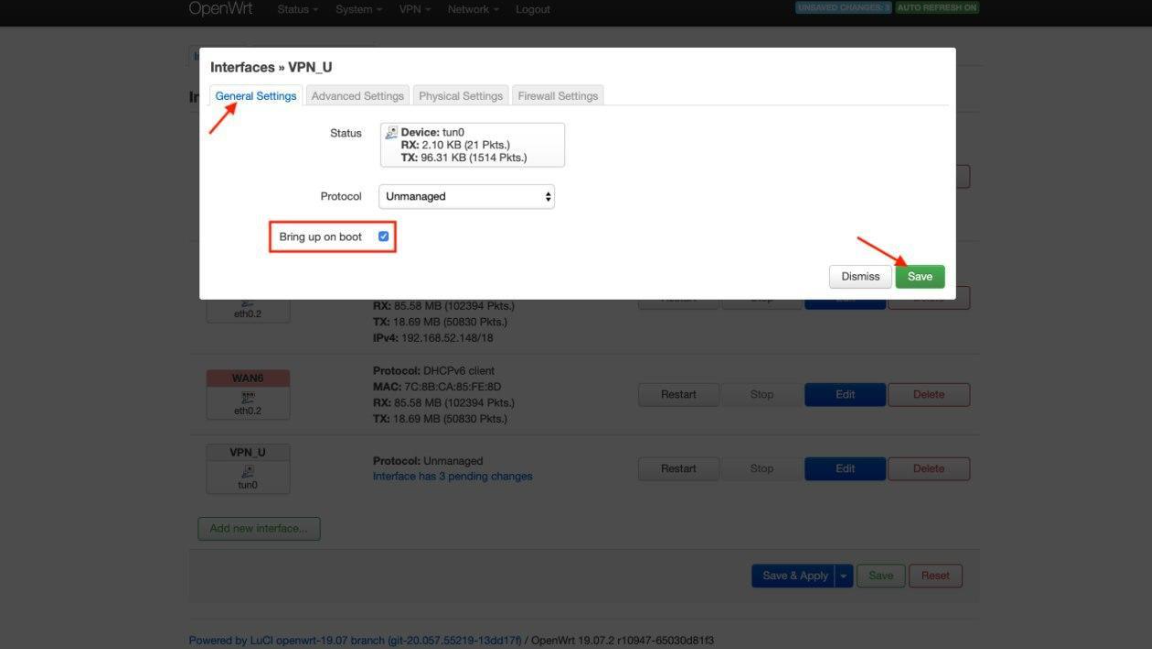
3. Bring up on boot पैरामीटर सक्षम करें।
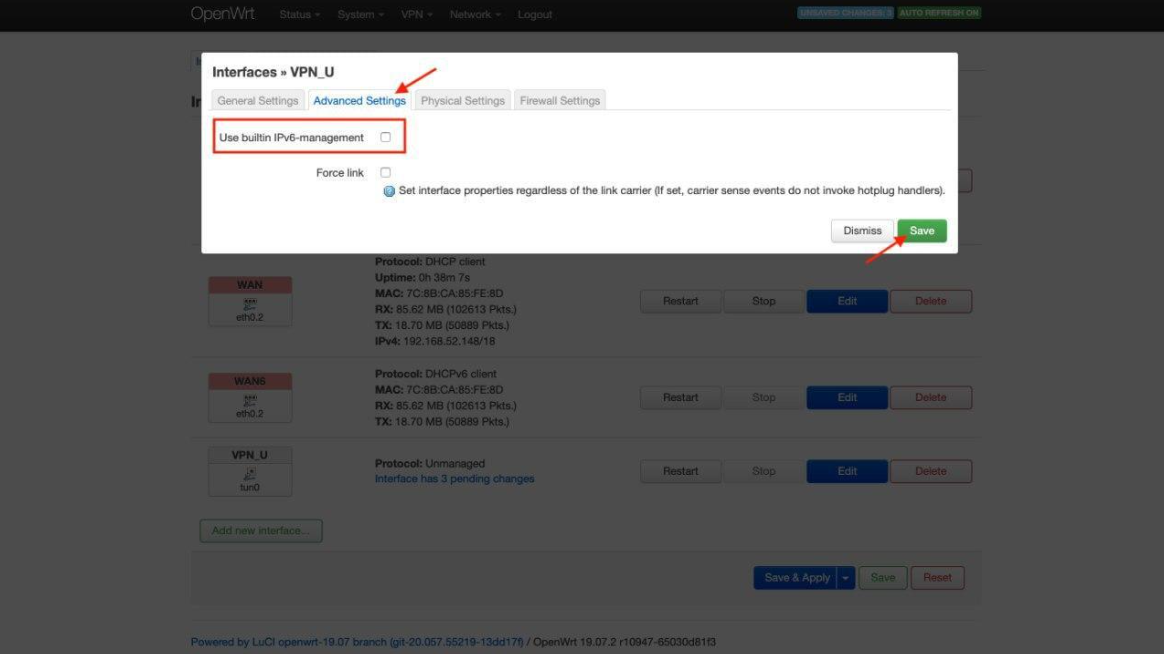
4. Advanced Settings टैब पर जाएँ और Use built-in IPv6-management को अक्षम करें।
5. Save पर क्लिक करें:
6. WAN > Edit > Advanced Settings पर जाएँ। Use DNS servers advertised by peer पैरामीटर को अनचेक करें और 1.1.1.1 मान Use custom DNS server के लिए सेट करें। + बटन दबाएँ:
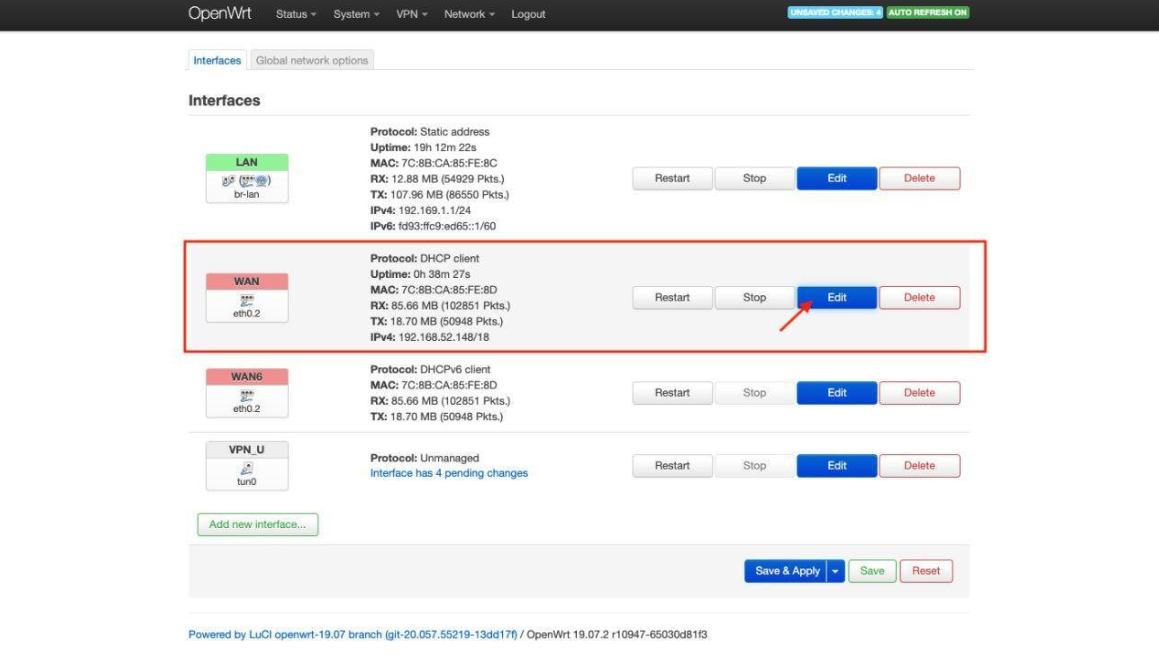
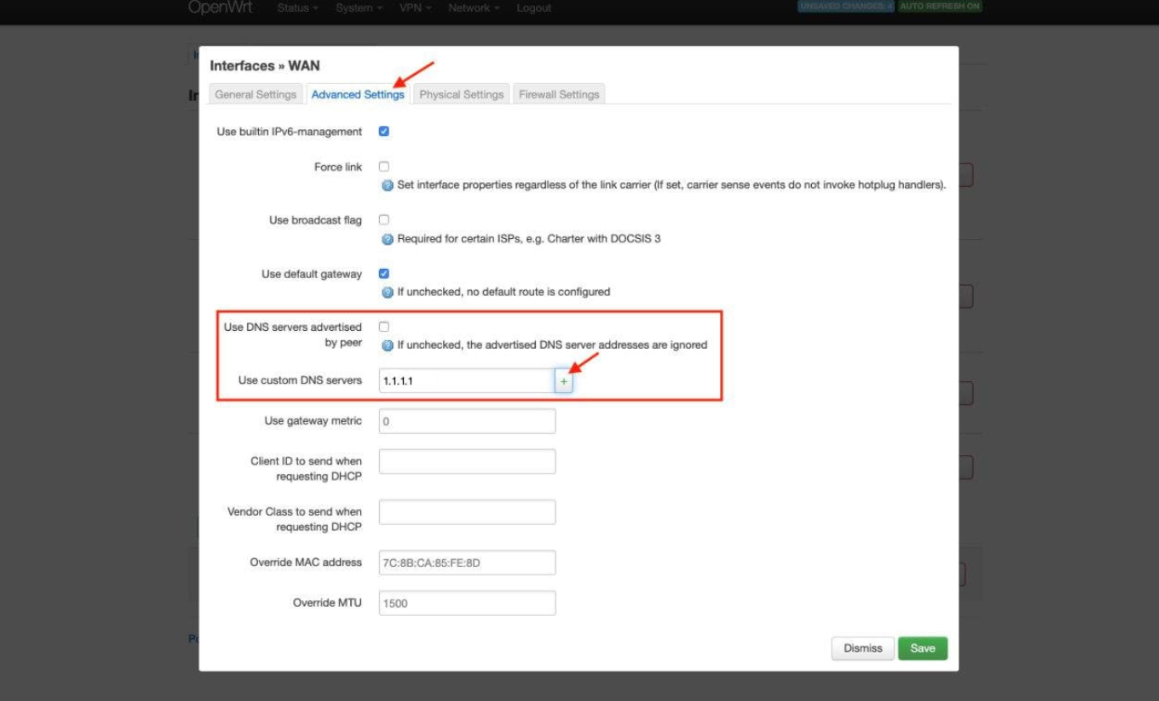
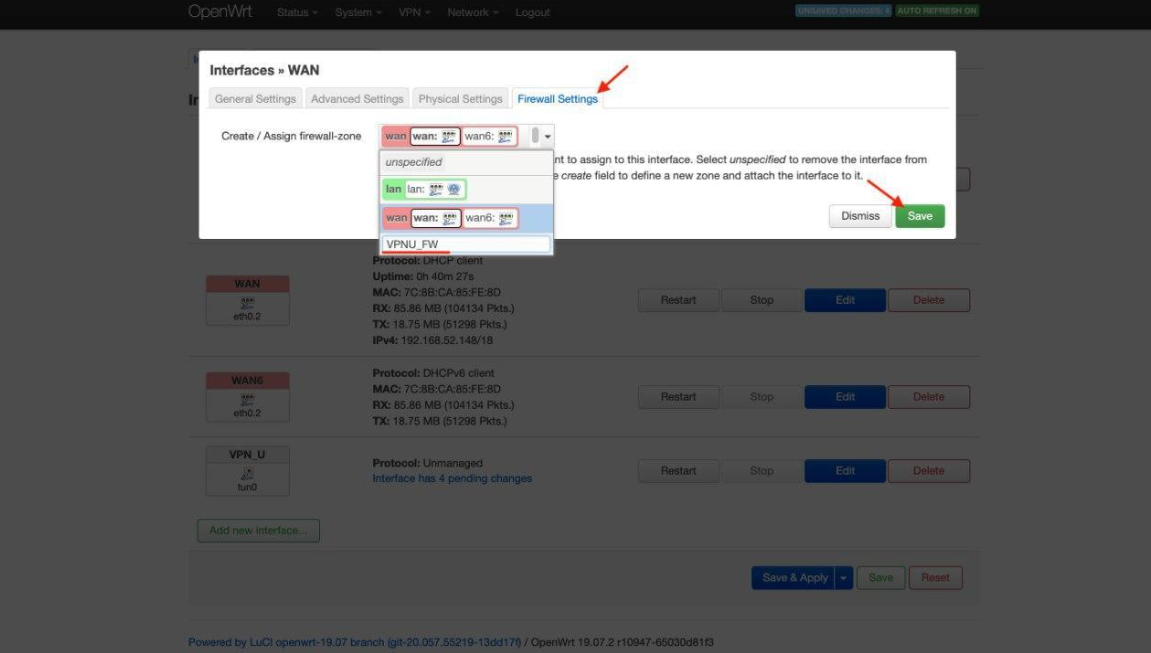
7. Firewall Settings टैब पर जाएँ।
8. Create / Assign firewall-zone फ़ील्ड में VPNU_FW दर्ज करें।
9. Save पर क्लिक करें:
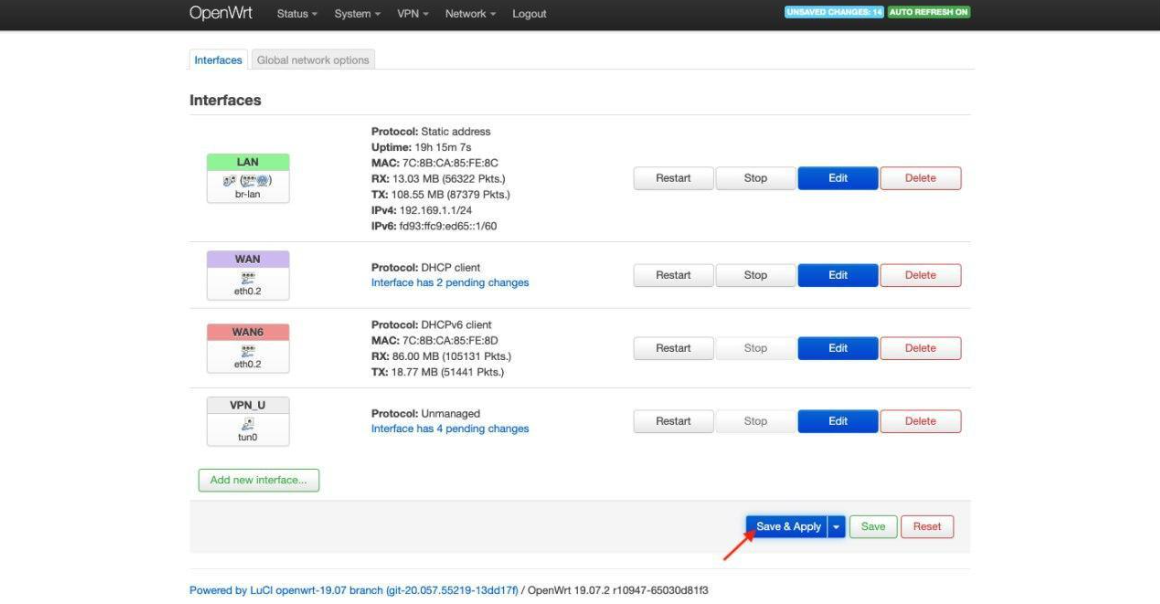
10. Save & Apply दबाएँ:
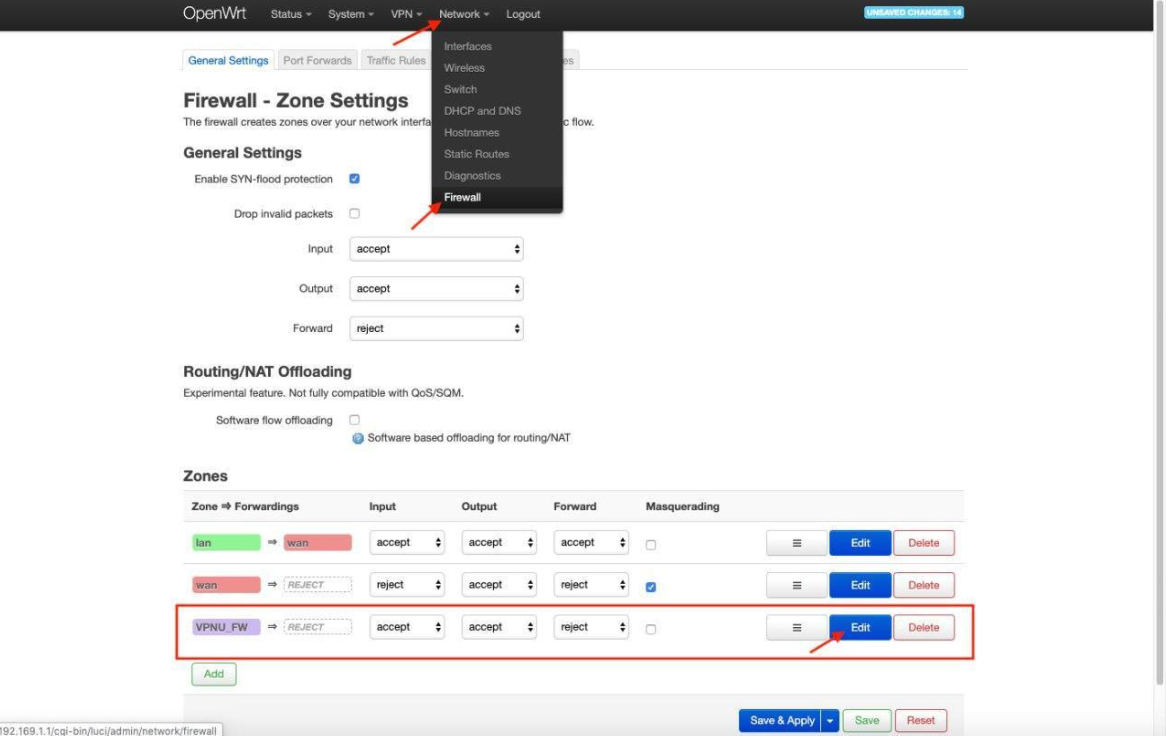
11. Network > Firewall पर जाएँ, VPNU_FW चुनें और Edit पर क्लिक करें:
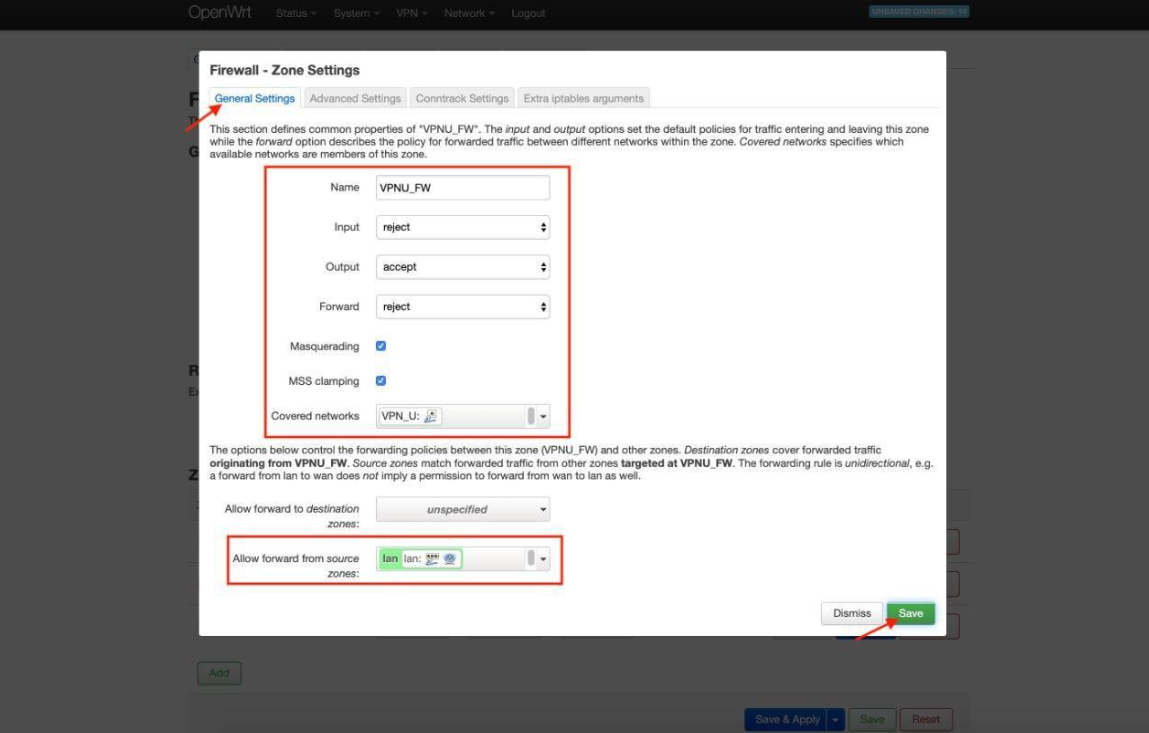
12. General Settings टैब में निम्न सेटिंग्स कॉन्फ़िगर करें:
Input: reject
Output: accept
Forward: reject
Masquerading: checked
MSS clamping: checked
Covered networks: checked VPN_U
Allow forward from source zones: check lan
क्लिक करें Save:
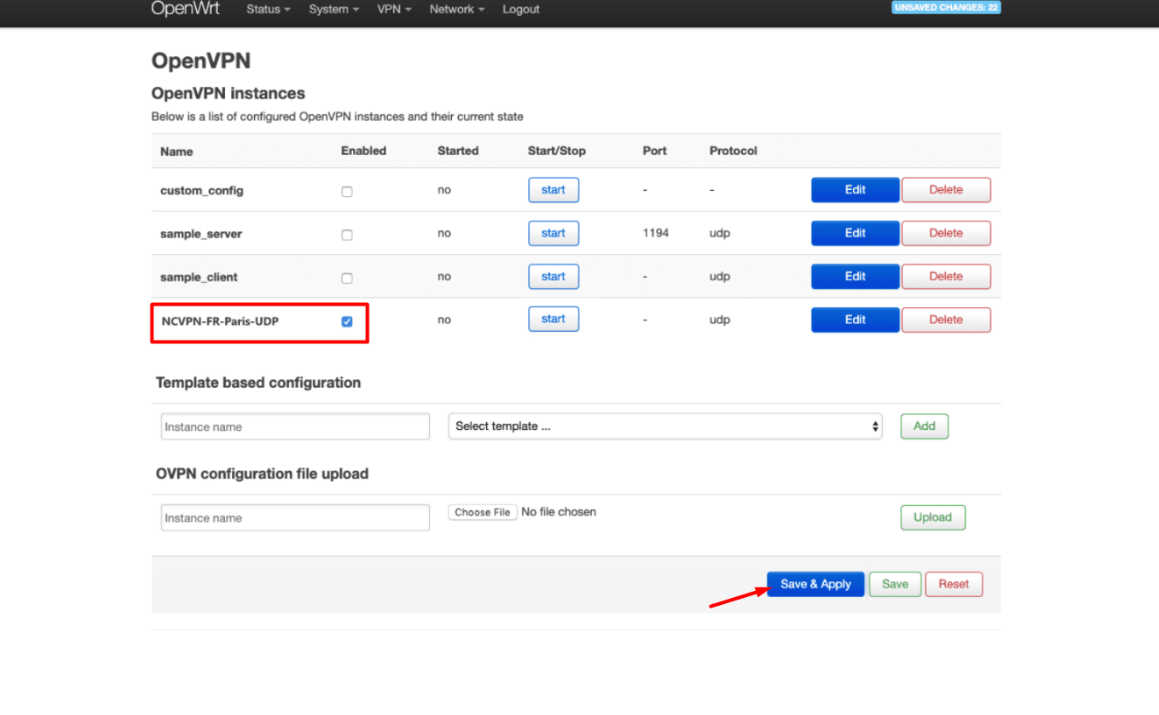
13. VPN > OpenVPN पर जाएँ।
14. Enabled के लिए चेकबॉक्स चुनें FastVPN और Save & Apply दबाएँ:
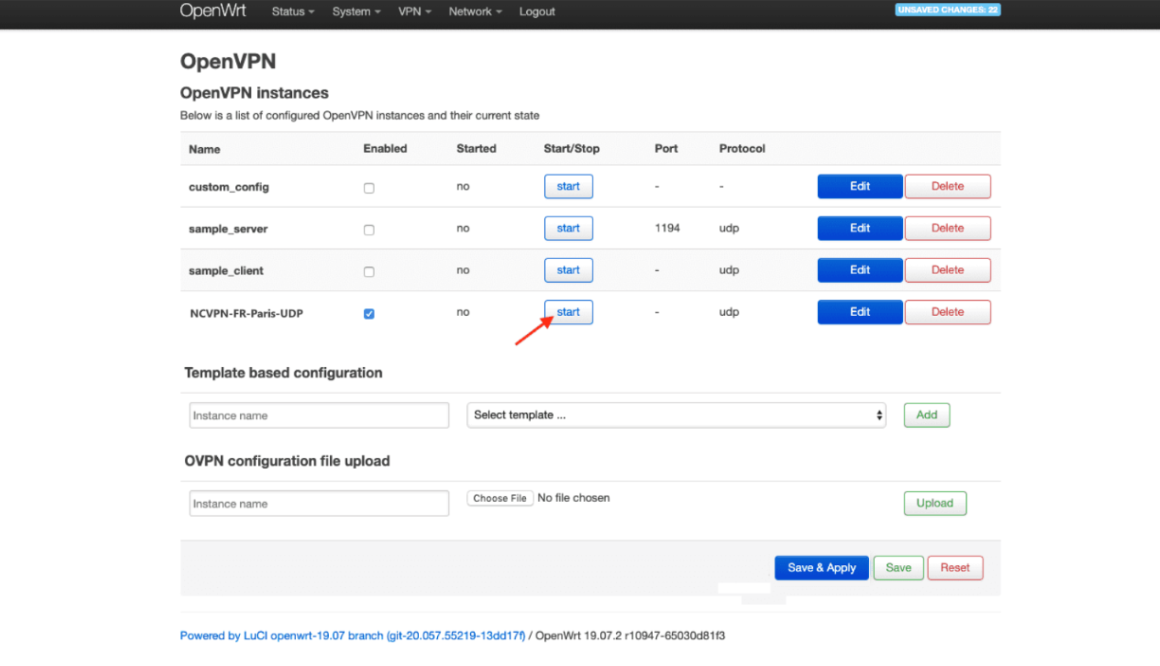
15. एक मिनट प्रतीक्षा करें और Start पर क्लिक करें:
यदि आपको और सहायता चाहिए, तो कृपया हमारी Support Team से संपर्क करें।