DNS 전파가 적용되기를 기다리다 보면 Sonic the Hedgehog처럼 초조하게 발을 구르며 시계를 확인하게 될 수 있습니다.
DNS 레코드가 업데이트되면 전파가 완료될 때까지 DNS 확인이 일시적으로 실패하거나 오래된 결과를 제공할 수 있습니다. 이러한 지연은 다운타임을 초래할 수 있으며, 그 결과 비즈니스에서 중요한 트래픽과 매출을 놓쳐 피해를 볼 수 있습니다.
여러 도메인과 DNS 설정을 관리하는 개발자, IT 전문가 또는 도메인 투자자라면 이러한 문제가 답답하게 느껴질 수 있습니다.
이 글에서는 지연이 발생하는 이유를 살펴보고, Time to Live (TTL)과 같은 더 빠른 전파를 위한 고급 DNS 설정 조정부터 일반적인 오해까지 모든 기술적인 세부 사항을 자세히 다뤄보겠습니다.
또한 DNS 전파 속도를 높이는 방법에 대한 팁을 추천하고, Spaceship의 자체 DNS 전파 검사기가 도메인 상태를 이해하는 데 어떻게 도움이 되는지도 살펴보겠습니다.
바로 시작해 보겠습니다.
DNS 전파가 유난히 느리게 느껴지는 이유

항상 해가 비치고 아이스크림이 절대 떨어지지 않는 완벽한 세상이라면 DNS 레코드 업데이트는 즉시 이루어지고, 전 세계 모든 사람이 정확히 같은 순간에 변경 사항을 보게 될 것입니다.
안타깝게도 현실 세계에서는 종종 기다려야 합니다. 그렇다면 전파 지연의 원인은 무엇일까요?
인터넷 서비스 제공업체, 재귀 리졸버, 그리고 캐싱 정책
인터넷 서비스 제공업체(ISP) – 대부분의 ISP는 사용자들의 브라우징 속도를 높이기 위해 자체 DNS 서버를 사용합니다. 이 서버들은 DNS 레코드의 캐시된 사본을 보관하므로, 캐시가 새로 고쳐질 때까지 사용자가 오래된 정보를 보게 되는 경우가 있습니다.
재귀 DNS 리졸버 – 이 서버들은 브라우저에 웹사이트 주소를 입력할 때마다 올바른 IP 주소를 찾아주는 모든 어려운 작업을 대신 수행합니다. 부하를 줄이기 위해 DNS 레코드는 캐싱 정책에 따라 일시적으로 저장됩니다. 즉, 레코드가 최근에 업데이트되었다면 오래된 정보가 표시될 수 있습니다.
캐싱 정책 – TTL(Time to Live)과 같은 캐싱 정책은 변경 사항이 인터넷 전반에 얼마나 빨리 퍼지는지에 중요한 역할을 합니다. 예를 들어 TTL은 DNS 레코드의 만료일과 같습니다. 최신 정보를 얻기 위해 새 요청이 필요해지기 전까지 레코드가 얼마나 오래 유효한지를 결정합니다. TTL이 너무 높게 설정되면 오래된 레코드가 남아 있어 전파 지연이 발생할 수 있습니다.
전 세계 전파가 일관되지 않은 이유
캐싱의 지리적 차이로 인해 전파 속도는 전 세계적으로 달라질 수 있습니다. 피자를 주문하는 것과 비슷하다고 생각해 보세요. 동네 피자집에서 주문하면 따끈하고 신선하게 도착합니다. 하지만 이웃 주에서 주문하면 차갑게 식어 있을 수 있고, 도착하는 데 하루까지 걸릴 수도 있습니다.
마찬가지로 원본 서버가 DNS 리졸버 가까이에 있으면 업데이트가 더 빨리 이루어집니다. 하지만 더 멀리 있으면 재귀 DNS 리졸버와 ISP에 의존하게 되며, 캐싱 정책이 자주 새로 고쳐지지 않을 수 있습니다.
또한 ISP는 TTL 설정을 재정의할 수 있어, 업데이트가 전 세계에 반영되기까지 지연이 발생할 수 있습니다.
다운타임을 최소화하는 4가지 실용적인 팁
이제 전파 지연의 원인을 알았으니, 대기 시간을 최소화하는 데 도움이 되는 네 가지 방법을 살펴보겠습니다.
1. 선제적 TTL 관리
DNS 변경을 하기 최소 24~48시간 전에 TTL 설정 파일(DNS 제공업체의 제어판 또는 서버의 DNS 구성 내)을 300초(5분) 또는 600초(10분)로 낮춰 미리 대비하세요.
이후에는 서버가 정보를 더 효율적으로 저장할 수 있도록 TTL을 다시 더 높은 값으로 올리는 것을 잊지 마세요. 도메인 업데이트를 위한 이러한 TTL 설정 모범 사례를 따르면 다운타임을 최소화하는 데 도움이 됩니다.
2. DNS 전파 상태 테스트
Spaceship 전파 검사기, WhatsMyDNS.net 또는 DNSChecker.org와 같은 도구를 사용하세요. 도메인 이름을 입력하고 레코드 유형(A, CNAME, MX 등)을 선택한 다음, 전 세계 서버에서 어떻게 확인되는지 살펴보세요.
좀 더 기술적인 접근 방식을 원한다면 명령줄 도구 nslookup을 실행하거나 dig @8.8.8.8 yourdomain.com과 같은 Google DNS 서버를 통해 확인할 수 있습니다.
3. DNS 캐시 새로 고침 강제 실행
기기에 오래된 정보가 남아 있지 않도록 로컬 시스템에서 DNS 캐시 새로 고침을 수동으로 강제 실행할 수 있습니다. 방법은 다음과 같습니다.
|
DNS 전파: 오해와 현실
이제 흔한 오해 몇 가지를 바로잡고 DNS 변경이 이루어질 때 실제로 어떤 일이 일어나는지 설명할 시간입니다.
오해:전파를 위해 24~48시간을 기다려야 한다.
현실: 이 대기 시간 추정치는 TTL 설정이 높았던 시절에서 나온 것입니다. 낮은 TTL 설정은 변경 사항을 거의 즉시 반영하게 만들 수 있지만, 실제 전파 속도는 종종 ISP가 DNS 캐시를 얼마나 자주 비우는지에 달려 있으며, 이는 사용자가 제어할 수 없습니다.
오해: 로컬 DNS 캐시를 비우면 도움이 될 수 있다
현실:이 작업은 문제가 기기 로컬에 있을 때만 도움이 됩니다. 전 세계 DNS 리졸버가 도메인을 캐시하는 방식에는 아무런 영향을 주지 않습니다.
오해:네임서버 변경과 A 레코드 업데이트는 동일한 전파 과정을 따른다.
현실:이 둘은 근본적으로 다릅니다. 네임서버 변경은 등록기관 수준에서 관리되며 보통 더 느리고, A 레코드 전파는 해당 특정 레코드의 TTL 설정에 따라 달라집니다.
Spaceship의 실시간 DNS 전파 검사기
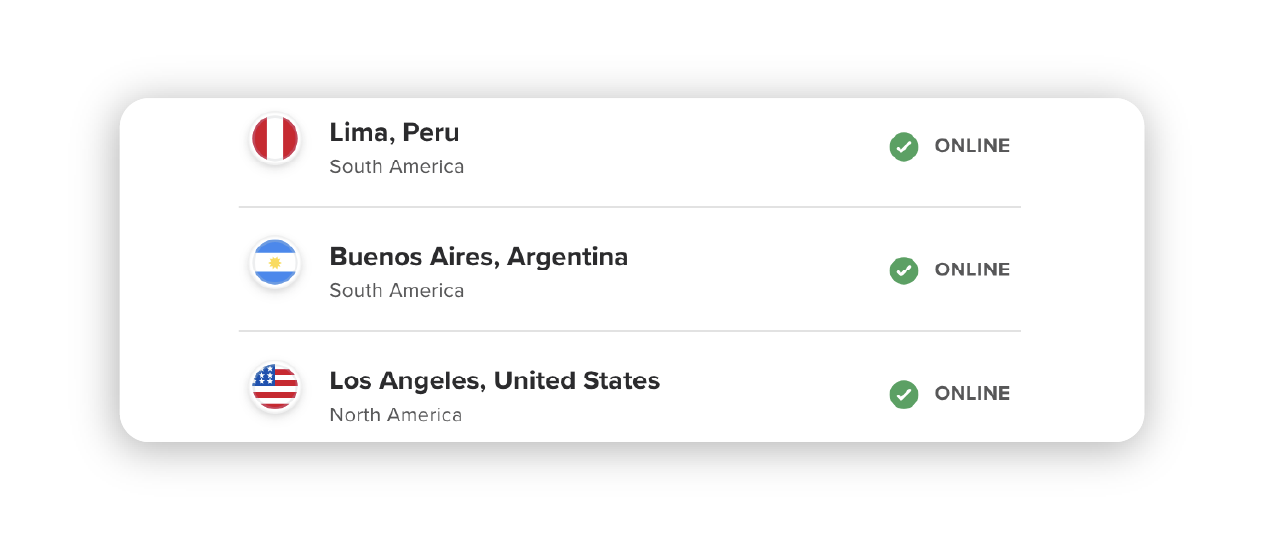
DNS 변경 사항을 실시간으로 모니터링하려면 Advanced DNS에서 Spaceship의 DNS 전파 도구를 사용할 수 있습니다. 무슨 일이 일어나고 있는지 실시간 시각 지도로 확인할 수 있습니다.
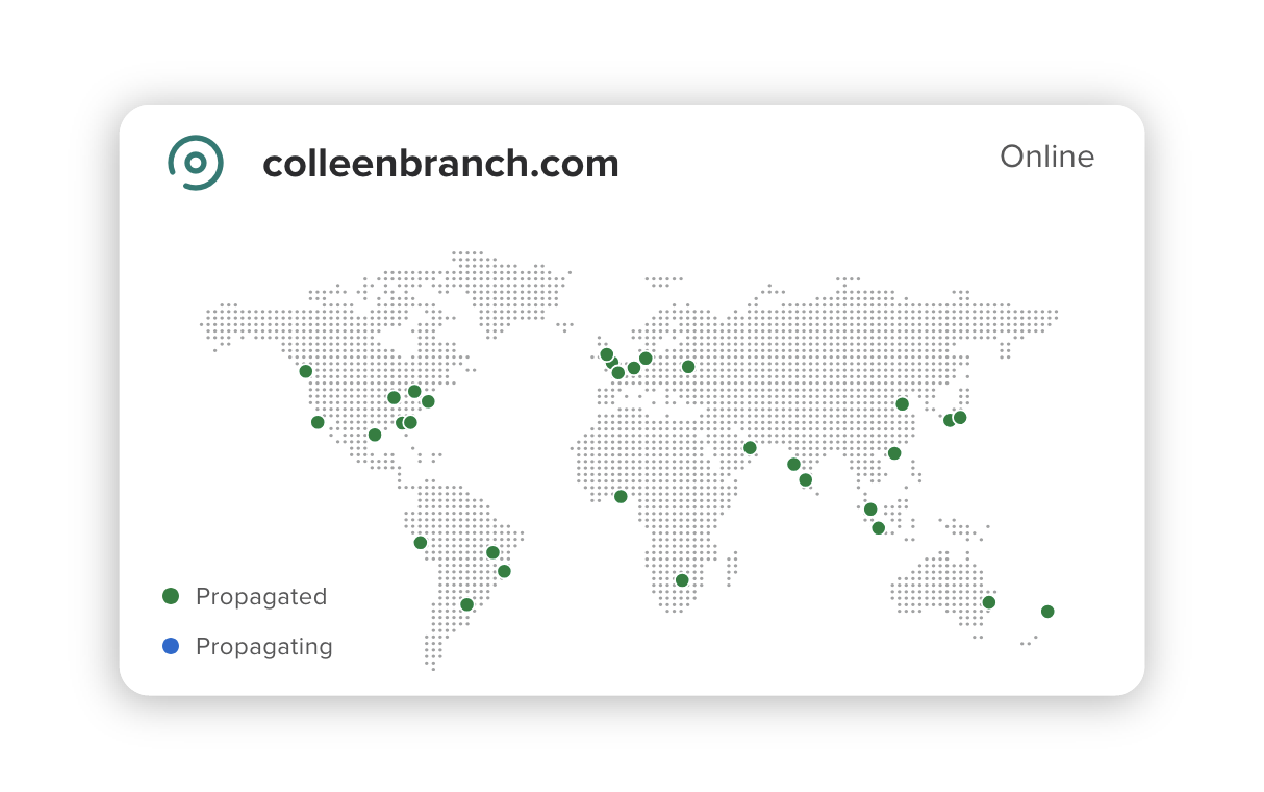
작동 방식
대부분의 전파 도구가 캐시된 결과에 의존하는 것과 달리, 저희 검사기는 실시간 조회를 수행합니다. 즉, 여러 글로벌 DNS 서버 전반에서 가장 최신 정보를 확인할 수 있습니다.
저희 검사기는 공용 리졸버에 의존하는 대신 권한 있는 DNS 서버에 질의하므로, 변경 사항이 완전히 전파되었는지에 대해 더 정확한 실시간 인사이트를 제공합니다.
DNS 전파 검사기를 사용해야 하는 경우
도메인 마이그레이션 – DNS 변경 사항을 모니터링하고 서로 다른 지역에서 도메인이 올바르게 확인되는지 살펴보세요.
문제 해결– 문제가 로컬 DNS 캐싱 때문인지, 더 광범위한 전파 지연 때문인지 빠르게 판단하세요.
전문가처럼 DNS 전파 지연에 맞서 보세요
DNS 전파 지연은 답답하지만 DNS 변경 관리에서 피할 수 없는 부분입니다. 이제 이러한 지연의 원인을 확실히 이해했을 것이며, Sonic처럼 속도를 높이고 다운타임을 최소화하기 위해 이 팁들을 적용할 준비가 되었을 것입니다.
이제 DNS 전파 전문가가 되었으니, Advanced DNS 앱에서 제공되는 실시간 DNS 전파 검사기를 확인해 보는 건 어떨까요? 도메인 상태를 쉽게 파악하고 안심할 수 있는 좋은 방법입니다.
자주 묻는 질문
DNS 전파는 일반적으로 몇 분에서 48시간까지 걸리며, Time to Live (TTL) 설정, DNS 서버 캐싱, 네트워크 상태 등의 요인에 따라 달라집니다.
DNS 전파는 DNS propagation checker와 같은 온라인 도구를 사용하거나, nslookup 또는 dig 같은 명령어로 서로 다른 지리적 위치에서 DNS 레코리를 조회하여 확인할 수 있습니다.
DNS 전파를 강제로 진행시킬 수는 없지만, 변경 전에 DNS 레코드의 TTL 값을 낮추고 기기와 서버의 DNS 캐시를 지우면 속도를 높일 수 있습니다.
전파 시간을 줄이려면 변경 전에 더 낮은 TTL 값(예: 300초)으로 설정하고, 권한 있는 DNS 서버를 사용하며, 가능하다면 로컬 및 DNS 서버 캐시를 지우세요.
추천 기사


귀하의 의견을 공유하세요