Як захистити свій сайт за допомогою Imunify360 на Spaceship Hosting
Imunify360 — це потужний інструмент безпеки, доступний на усіх серверах вебхостингу Spaceship. Він допомагає захистити ваш вебсайт, скануючи на наявність шкідливого ПЗ, блокуючи підозрілі скрипти та підтримуючи чистоту вашого сайту — автоматично й у реальному часі.
У цьому посібнику пояснюється, як працює Imunify360 і як ви можете використовувати його для моніторингу та захисту свого вебсайту.
Що таке Imunify360?
Imunify360 — це комплексне рішення безпеки, створене для вебсерверів Linux. Воно захищає ваш хостинг-акаунт таким чином:
Сканування файлів і баз даних на наявність шкідливого ПЗ
Блокування підозрілих скриптів за допомогою Proactive Defense
Захист вашого сайту від атак і автоматичне блокування шкідливих IP-адрес
Керування небезпечними файлами в карантині
Автоматичне очищення зараженого коду (без впливу на безпечний вміст)
Надсилання сповіщень, якщо потрібна дія
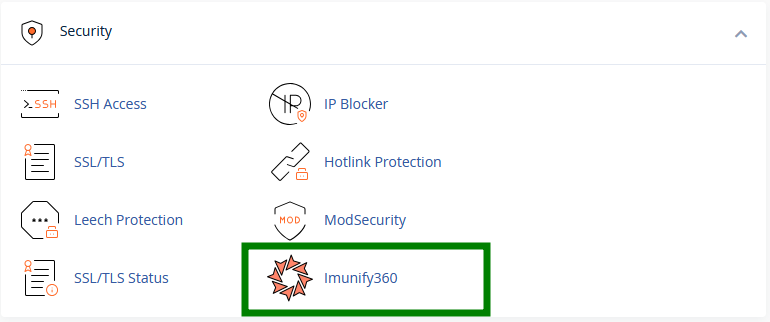
Ви можете знайти його в cPanel → розділі Security → Imunify360:
Як запустити сканування на шкідливе ПЗ
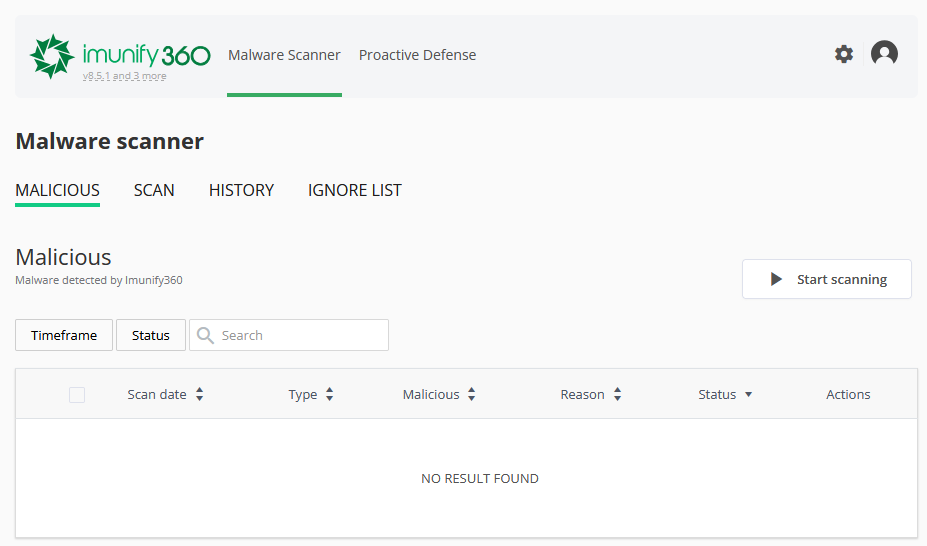
Перейдіть до інструмента Imunify360 у cPanel >> вкладка Malicious .
Ви можете запустити сканування вручну за допомогою кнопки Start scanning:
Під час сканування Imunify360 автоматично очищає та видаляє шкідливий код із заражених файлів (увесь інший вміст файлів залишається недоторканим) або видаляє ці заражені файли з вашого хостинг-акаунта.Коли виявлено загрози (якщо з якоїсь причини шкідливе ПЗ не було видалено з файлу або заражений файл не було видалено з хостинг-акаунта під час сканування), у стовпці Actions інтерфейсу Imunify360 будуть видимі такі параметри:
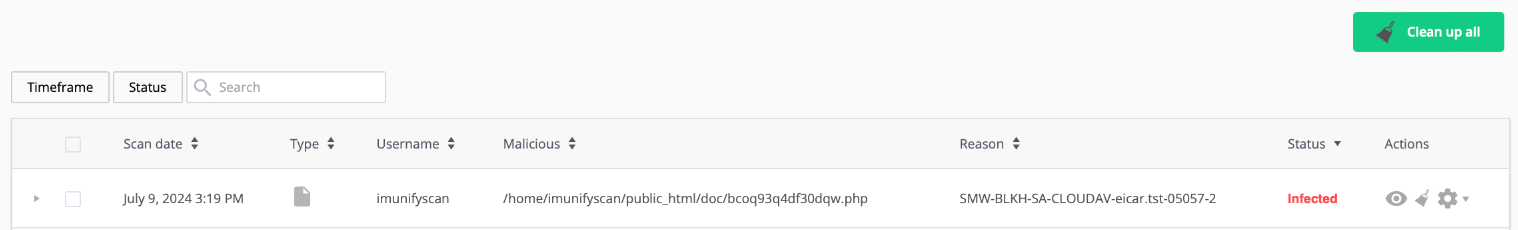
Очистити
Відновити
Переглянути вміст файлу, щоб перевірити його самостійно.
Додати до Ignore List — додайте файл до Ignore List і видаліть його зі списку шкідливих файлів.
Примітка 1: Технічно неможливо використовувати кнопку “Clean up” або "Clean up all" (розташовану у верхньому правому куті таблиці на головній панелі Imunify360) для видалення шкідливих файлів або коду всередині них.
Натомість скористайтеся меню "File Manager" вашого акаунта cPanel і завершіть процес очищення від шкідливого ПЗ вручну, видаливши файли звідти.
Примітка 2: Також неможливо відновити чисту версію файлу з резервної копії (якщо вона доступна) з інтерфейсу Imunify360 за допомогою опції "Restore". Ви можете вручну відновити чисті файли за допомогою інструмента AutoBackup у cPanel.
Порада: Imunify360 також щотижня виконує заплановані автоматичні сканування — немає потреби запускати сканування вручну, якщо тільки ви не хочете виконати додаткову перевірку.
Як переглянути результати сканування
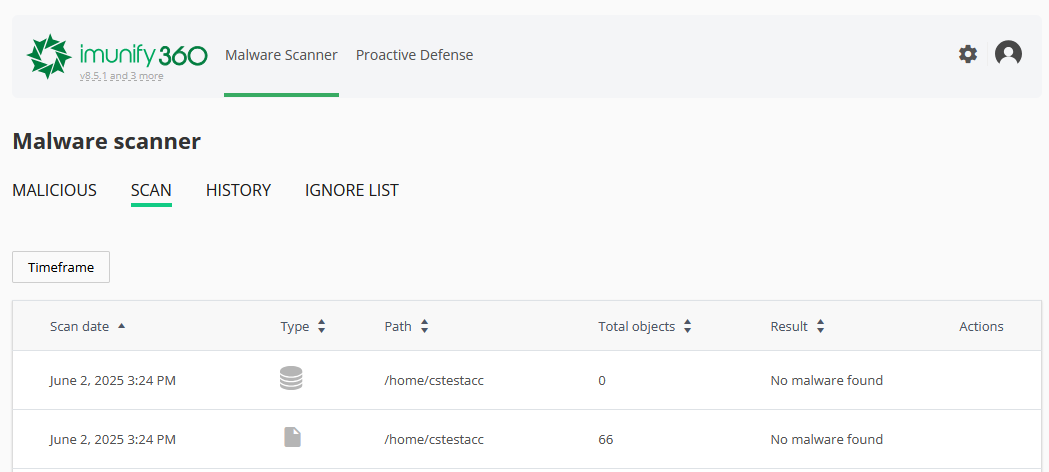
Вкладка Scan надає зведення всіх сканувань на шкідливе ПЗ, виконаних у вашому акаунті cPanel. Ви побачите такі відомості, як дата сканування, папка, яку було проскановано, скільки файлів було перевірено, скільки загроз або підозрілих елементів було виявлено та які дії було виконано:
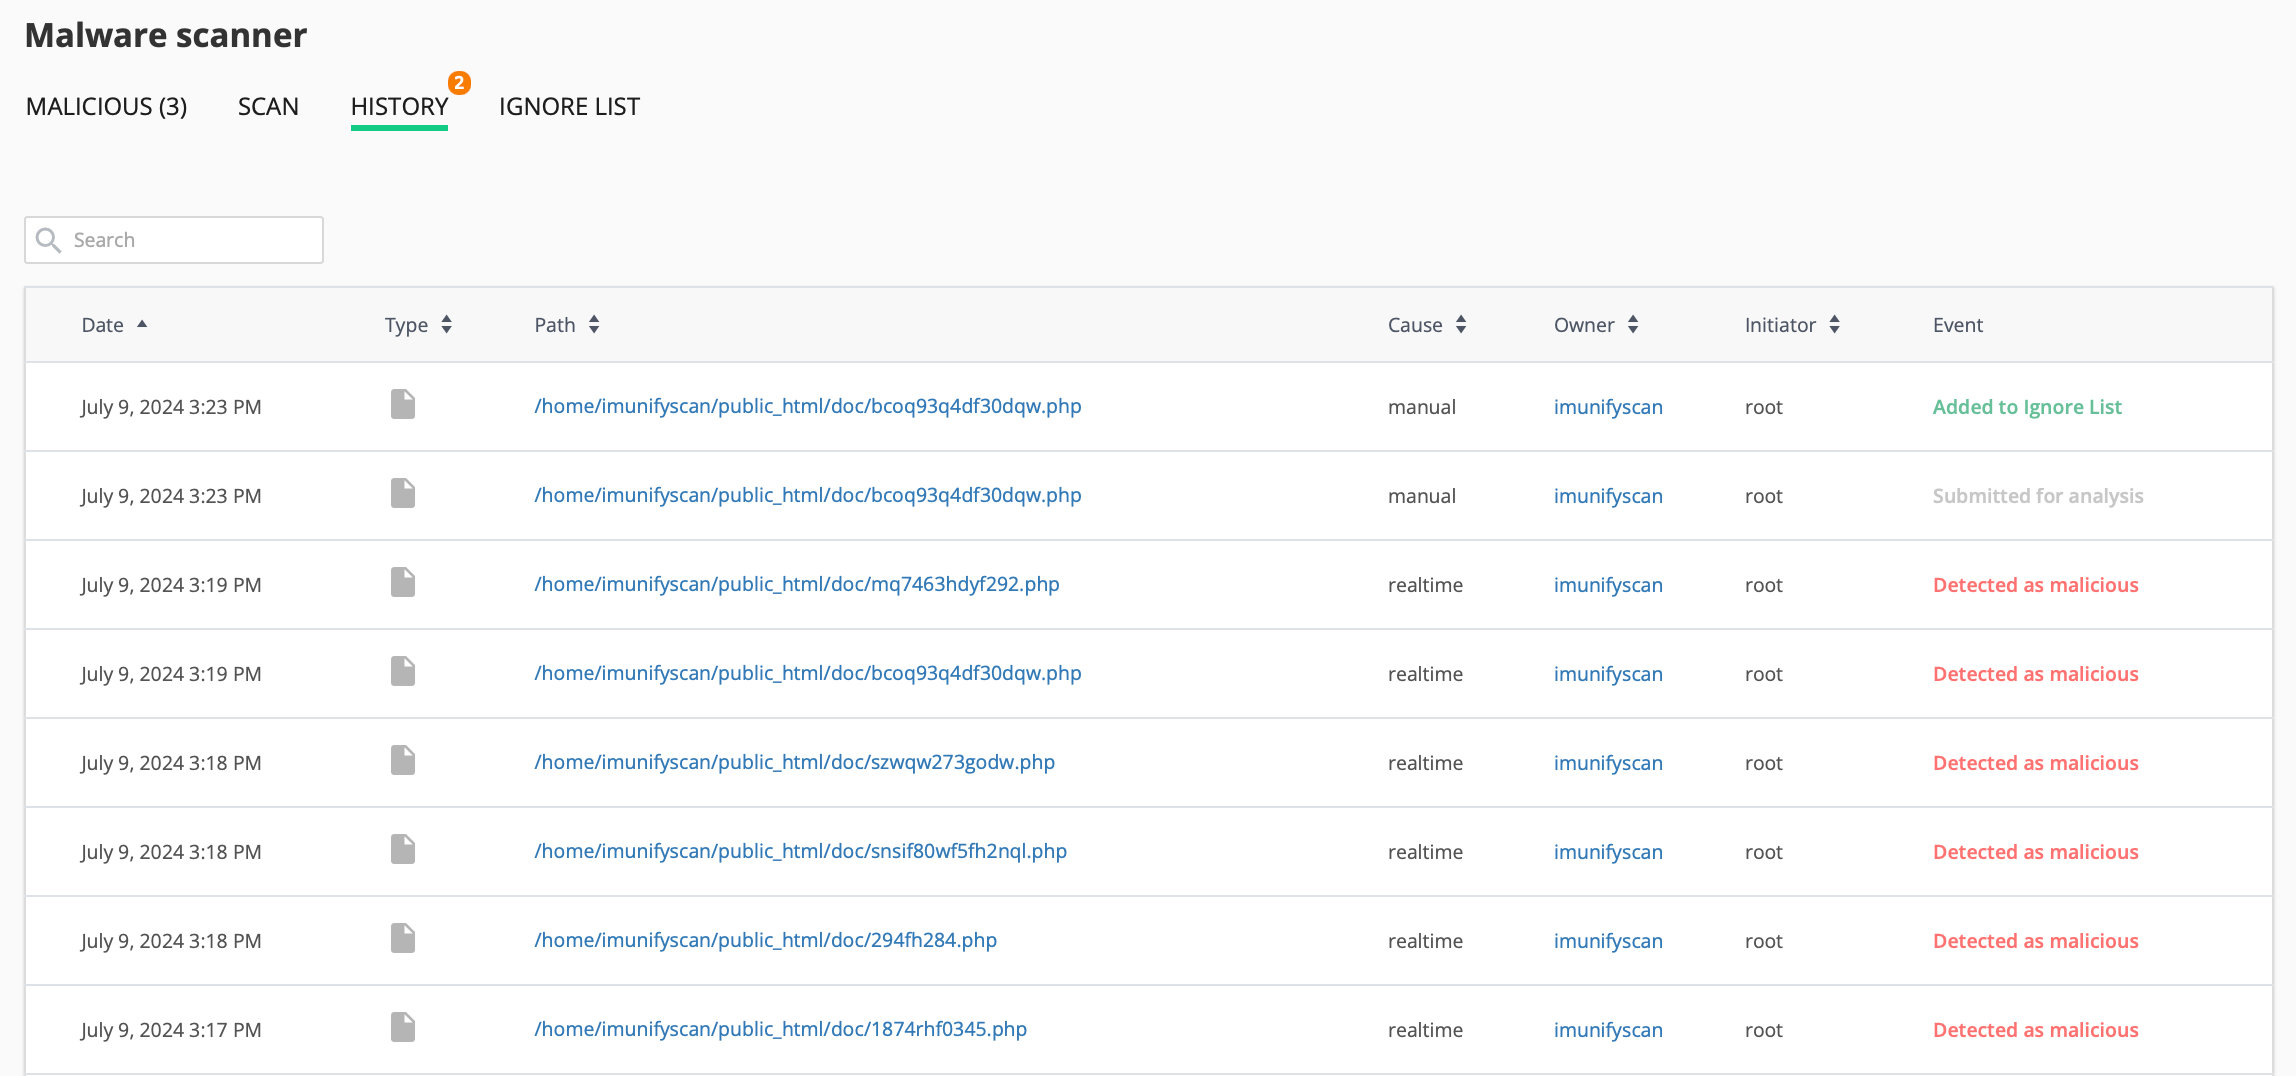
Вкладка History показує повний журнал усіх дій — включно зі скануваннями, очищеннями, відновленням файлів і змінами в Ignore List. Це зручний спосіб відстежувати безпеку вашого вебсайту з часом. Журнали зберігаються на сервері 30 днів:
Як використовувати Ignore List
Ignore list містить список файлів, баз даних і каталогів, які виключені зі сканування Malware Scanner.
Ви можете виключити файл або папку з майбутніх сканувань:
Перейдіть до Malware Scanner → Ignore List
Натисніть Add new entry і введіть повний шлях:
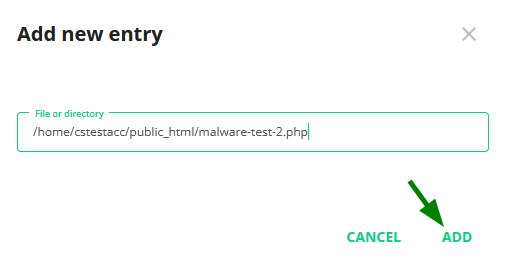
Imunify360 пропускатиме їх під час майбутніх сканувань. Ви можете будь-коли видалити елементи зі списку.
Примітка: Підстановні символи, як-от /home/*/file.php, не підтримуються.
Що саме сканує Malware Scanner?
Malware Scanner працює на рівні файлової системи. Він безперервно відстежує ваш хостинг-акаунт і автоматично сканує кожен новий або змінений файл, не лише PHP чи скрипти, а й зображення, PDF, архіви та інші типи файлів. Це також включає файли, що зберігаються поза кореневим каталогом документів вашого вебсайту, наприклад у приватних папках сховища застосунків, якщо шлях не було вручну додано до Ignore List.
Це відрізняється від перевірки того, чи було файл виконано: Malware Scanner сканує файли під час їх запису на диск, незалежно від того, чи будуть вони коли-небудь запущені.
Що таке Proactive Defense?
Ця функція блокує підозрілі скрипти до того, як вони зможуть завдати будь-якої шкоди. Вона не покладається на відоме шкідливе ПЗ — натомість відстежує небезпечну поведінку (наприклад, спроби впровадити код або змінити системні файли).
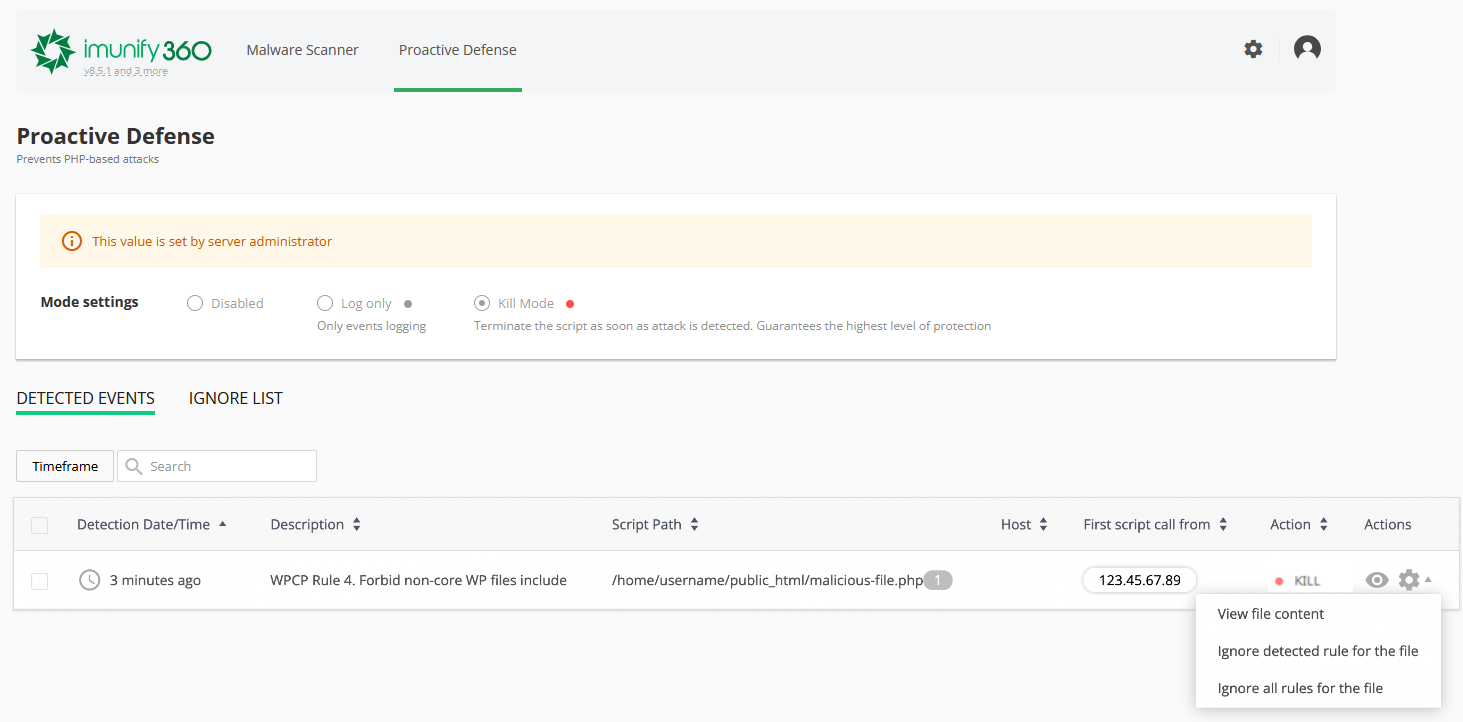
Ви можете побачити заблоковані дії на вкладці Proactive Defense:
Якщо ви впевнені, що файл безпечний, і хочете дозволити його:
Натисніть значок шестерні поруч із подією.
Виберіть Ignore detected rule або Ignore all rules для файлу.
Примітка: Використовуйте параметри ігнорування, лише якщо ви абсолютно впевнені, що дія є безпечною.