När det gäller e-post är förtroende allt. Men innan ditt meddelande ens når någons inkorg måste det passera några tysta säkerhetskontroller. SPF, DKIM och DMARC avgör om dina e-postmeddelanden ser legitima ut eller hamnar i skräpposten.
Att veta hur dessa poster fungerar, och hur man konfigurerar dem korrekt, kan skydda din domän och se till att dina meddelanden alltid hamnar där de är avsedda att hamna.
Vad är SPF, DKIM och DMARC i e-post?
Mellan att du trycker på skicka och att ditt e-postmeddelande landar börjar en tyst kedja av kontroller. Var och en ställer samma fråga: kommer detta verkligen från dig?
SPF, DKIM och DMARC bildar en återkopplingsslinga mellan avsändare och mottagare som verifierar din identitet antingen innan ditt meddelande lämnar din domän, när det kommer fram eller båda delarna. Tillsammans är de det som står mellan ditt meddelande och skräppostmappen.
SPF, DKIM och DMARC förklarat kort:
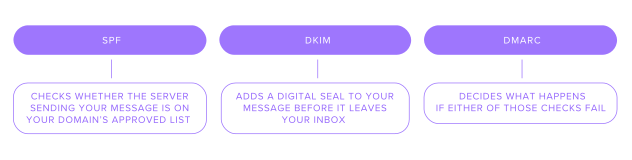
SPF – kontrollerar om servern som skickar ditt meddelande finns på din domäns godkända lista. Om den gör det släpps e-postmeddelandet igenom. Om inte markeras det. Tänk på det som gästlistan för din domän.
DKIM – lägger till en digital försegling till ditt meddelande innan det lämnar din inkorg. När det når andra sidan öppnar den mottagande servern förseglingen för att säkerställa att inget ändrades under överföringen.
DMARC – avgör vad som händer om någon av dessa kontroller misslyckas. Det talar om för den mottagande servern vad den ska göra, om meddelandet ska levereras, skickas till skräppost eller blockeras helt.
Dessa tre fungerar tillsammans: en verifierar avsändaren, en skyddar meddelandet och en upprätthåller reglerna.
Varför är SPF, DKIM och DMARC viktiga för e-postsäkerhet?
SPF, DKIM och DMARC skyddar mot två av de största hoten mot e-post i dag: skräppost och spoofing. Angripare skickar ofta meddelanden och låtsas vara någon de inte är. Föreställ dig att du får ett e-postmeddelande från Support@yourbank.com där du ombeds bekräfta dina kontouppgifter. Dessa tre kontroller säkerställer att din ”bank” verkligen är din bank:
Vid en nätfiskeattack använder hackare falska e-postmeddelanden för att lura människor att dela lösenord, kreditkortsnummer eller klicka på skadliga länkar. Utan dessa skydd kan din domän utge sig för att vara någon annan, och kunder kan få övertygande meddelanden som ser ut att komma från dig. Med SPF, DKIM och DMARC på plats stoppas dessa falska meddelanden vanligtvis innan de ens når en inkorg.
SPF skulle kontrollera om e-postmeddelandet skickades från en godkänd server.
DKIM skulle säkerställa att e-postmeddelandet inte hade manipulerats under överföringen.
Om någon av dessa kontroller misslyckades skulle DMARC se till att e-postmeddelandet kastades bort innan det nådde din inkorg
På samma sätt skickar hackare under en nätfiskeattack falska e-postmeddelanden för att lura människor att lämna ut lösenord eller klicka på farliga länkar. Om ditt företags domän inte är skyddad kan de låtsas vara en anställd och mejla dina kunder och be om deras uppgifter. Om SPF, DKIM och DMARC finns på plats skulle de flesta av dessa falska meddelanden aldrig nå kundernas inkorgar, eftersom de mottagande servrarna kan se att de inte verkligen kommer från dig.
Varför de också är viktiga för leveransbarhet (inte bara säkerhet)
Om du skickar nyhetsbrev, fakturor eller marknadsföringskampanjer är ditt mål förmodligen inte bara att skicka, utan att bli sedd. Men i takt med att den globala skräpposten har ökat har stora leverantörer som Gmail och Yahoo infört nya regler för att hålla inkorgarna rena.
Sedan 2024 har dessa leverantörer krävt att avsändare autentiserar sina domäner med SPF, DKIM och DMARC. Utan dem kan dina e-postmeddelanden avvisas innan de ens lämnar din inkorg. Att konsekvent klara dessa kontroller stärker ditt avsändarrykte och hindrar dina e-postmeddelanden från att hamna i skräpposten. Ju bättre ditt rykte är, desto snabbare leverans, desto färre skräppostmarkeringar och desto starkare trovärdighet. Att bygga upp det ryktet på en ny sändande domän — eller återställa det på en skadad — är exakt vad dedikerade uppvärmningsplattformar som Warmy är utformade för: att gradvis öka utgående volym i kontrollerade dagliga steg och skapa positiva engagemangssignaler hos stora e-postleverantörer så att SPF-, DKIM- och DMARC-autentiserad e-post konsekvent hamnar i den primära inkorgen i stället för under kampanjer eller i skräppost.
SPF vs DKIM vs DMARC — Vad är skillnaden?
Varje gång du går ombord på ett flygplan går du igenom en process som nästan är identisk med hur SPF, DKIM och DMARC fungerar. Det kanske låter konstigt, men de här tre termerna är inte direkt lätta att säga, och det hjälper att ha ett enklare sätt att komma ihåg dem. Dessutom är det troligt att din e-post hamnar ungefär som du gör när du missar incheckningen till ett flyg om dessa tre inte är konfigurerade. Ute i kylan.
SPF – Din e-posts första säkerhetskontroll
När du kommer fram till disken, redo att gå ombord, kontrollerar agenten din biljett mot flyglistan. Om ditt namn finns där får du klartecken att flyga. Om inte, inget boardingkort, ingen flygning.
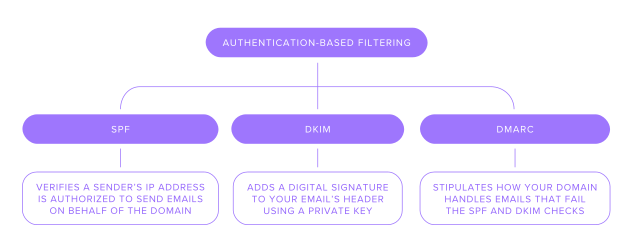
SPF fungerar på samma sätt. Varje domän, som example.com, har en ”passagerarlista” eller en post över vilka e-postservrar som får skicka e-post för dess räkning. När du skickar ett e-postmeddelande kontrollerar den mottagande servern om din sändande server finns på den listan. Genom att ställa in din SPF-post lägger du i princip till ditt namn i manifestet så att dina meddelanden kan passera säkerhetskontrollen utan dröjsmål.
DKIM – ID-kontrollen för din inkorg
När din biljett har godkänts är det dags att bevisa din identitet. Ditt passfoto bekräftar att du verkligen är du, en fysisk signatur som inte lätt kan förfalskas. DKIM gör samma sak, men för e-post.
DomainKeys Identified Mail (DKIM) lägger till en digital signatur till varje utgående meddelande. Denna signatur bevisar att e-postmeddelandet inte har ändrats eller manipulerats under överföringen och förhindrar att din e-post spåras. När du trycker på skicka signerar din server e-postmeddelandet med en privat nyckel. När det kommer fram verifierar den mottagande servern signaturen och bekräftar att meddelandet är äkta och orört.
DMARC – Vad händer när något går fel
Om du dyker upp på flygplatsen utan biljett eller pass har flygbolaget en tydlig policy för vad som händer härnäst. DMARC fungerar på samma sätt när SPF- eller DKIM-kontroller misslyckas.
DMARC talar om för den mottagande servern vad den ska göra med e-postmeddelandet om SPF- eller DKIM-kontrollen misslyckas.Det kan:
Inte göra någonting
Sätta meddelandet i karantän (skicka det till skräppost)
Avvisa meddelandet helt
Som avsändare bestämmer du vilken regel som gäller. Du ställer in den i din DNS och definierar vad som händer när dina meddelanden inte klarar kontrollen.
Så ställer du in SPF, DKIM och DMARC för din domän
För att ställa in SPF, DKIM och DMARC behöver du åtkomst till din DNS. Det är hit din domäns namnservrar pekar, alltså registraren eller DNS-värden.
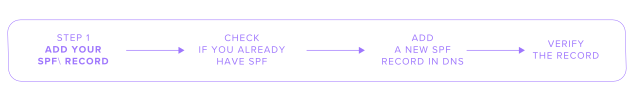
Som vi nämnde ovan fungerar SPF som en passagerarlista som talar om för mottagande servrar vilka värdar som kan skicka e-post för din domän. Så för att konfigurera SPF behöver du få in din e-post på den passagerarlistan. För att göra detta finns det några steg.
1. Kontrollera om du redan har SPF
Börja med att använda ett kostnadsfritt DNS-uppslagsverktyg för att kontrollera om din domän redan har en SPF-post.Om verktyget på fliken TXT visar en post som börjar med v=spf1 betyder det att SPF redan är konfigurerat för din domän.
Om ingen sådan post visas behöver du skapa en ny SPF-post från grunden.
2. Lägg till en ny SPF-post i DNS
För att lägga till en ny SPF-post går du till din domänvärds DNS-inställningar. Det kan vara Spaceship, Google, Outlook osv., beroende på vem din leverantör är. Hitta listan över befintliga poster och välj Lägg till post, och välj sedan TXT i typmenyn.
Fyll sedan i fälten enligt nedan för att skapa din SPF-post.
För Spacemail skulle det se ut så här:Typ: TXT-post | Värd: @ | Värde: v=spf1 include:spf.spacemail.com ~all | TTL: Automatisk
Spara och vänta några minuter på propagationen.
3. Verifiera posten
Nu kan du köra en ny kontroll i ditt DNS-uppslagsverktyg. Om det visar ditt värde är allt klart. Det är också viktigt att komma ihåg att värdposten kan ta upp till 24 timmar att uppdatera, så få inte panik om den inte finns där direkt.
Steg 2. Uppdatera dina DKIM-inställningar
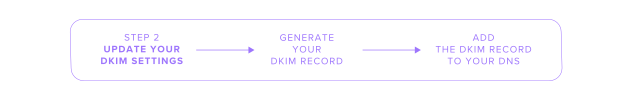
DKIM lägger till en digital signatur till varje e-postmeddelande som din domän skickar, vilket bevisar att det inte har manipulerats.
1: Generera din DKIM-post
Börja i inställningarna hos din e-postleverantör.
Gå till avsnittet för domänautentisering eller e-postsäkerhet.
Hitta ett alternativ märkt DKIM, DomainKeys eller något liknande.
Välj knappen för att generera nya DKIM-nycklar.
Din leverantör ger dig två viktiga uppgifter:
En selector (till exempel selector1._domainkey)
Själva DKIM-posten — en lång sträng med krypterad text
Det är en bra idé att kopiera båda till en säker plats, eftersom du behöver dem i nästa steg.
2: Lägg till DKIM-posten i din DNS
Logga sedan in hos din DNS-leverantör.
Öppna dina DNS-poster och skapa en ny post.
Välj CNAME om posten är kort, eller TXT om det är en längre nyckel.
I fältet Host eller Name anger du DKIM-selectorn (till exempel selector1._domainkey).
I fältet Value klistrar du in DKIM-posten från din e-postleverantör.
Spara dina ändringar.
Ge det några minuter eftersom DNS-ändringar kan ta ett tag att uppdatera.
För Spacemail företagsmejl kan du gärna konfigurera en DKIM-post med den här guiden.
Steg 3. Lägg till DMARC-inställningar
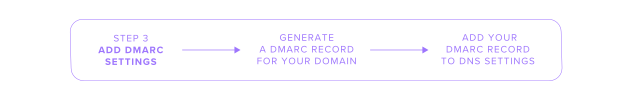
När SPF och DKIM är konfigurerade är det sista steget DMARC. Du lägger bara till ytterligare en TXT-post i din domäns DNS. Den här posten talar om för mottagande e-postservrar vad de ska göra om ett e-postmeddelande från din domän misslyckas med autentiseringen, och den ger dig insyn i vem som skickar e-post för din räkning.
En DMARC-post har några viktiga delar som du behöver förstå innan du lägger till den:
v=DMARC1 – detta talar om för e-postservrar att du använder DMARC. Det kommer alltid först.
p= – Detta anger din policy för hur oautentiserade meddelanden ska hanteras:
rua=mailto: – Detta talar om för e-postservrar vart dina dagliga DMARC-rapporter ska skickas. Du kan använda en adress som security@yourdomain.com eller dmarc@yourdomain.com. Dessa rapporter visar vilka IP-adresser som skickar för din domäns räkning, vilket hjälper dig att upptäcka allt ovanligt.
1: Generera en DMARC-post för din domän
Öppna verktyget DMARC Record Generator (du kan gärna använda valfritt DMARC-generatorverktyg du föredrar) och fyll i ditt domännamn i sökfältet. När det är klart klickar du på knappen Check DMARC Record. Anpassa DMARC-inställningarna efter dina behov och hämta din genererade post.
2: Lägg till din DMARC-post i DNS-inställningarna
Gå till din DNS-leverantör. Skapa en ny post och välj TXT som värdposttyp. DMARC använder ett TXT-postformat, precis som SPF.
Använd host: _dmarcAdd value, den som du genererade tidigare
När du har lagt till den sparar du dina ändringar och väntar några minuter så att den hinner propagera. Du kan använda verktyg som MX Lookup Tool eller andra kostnadsfria verktyg för att kontrollera att din DMARC-post är korrekt konfigurerad.
Du kan använda den här guiden för att konfigurera en DMARC-post för din domän med Spacemail.
Få rätt på din e-postkonfiguration
Om dina meddelanden fortsätter att hamna i skräpposten eller försvinner mitt under färden kan det bero på saknad autentisering. SPF, DKIM och DMARC ger dina e-postmeddelanden de autentiseringsuppgifter de behöver för att nå inkorgen på ett säkert sätt.
När man hör SPF, DKIM och DMARC förklaras kan det låta komplicerat, men det bästa är att de inte kräver dyra verktyg eller komplexa konfigurationer, bara några DNS-poster och lite tålamod. De är några av de enklaste e-postprotokollen du kan lägga till i ditt e-postsystem, och det lönar sig varje gång ditt meddelande hamnar exakt där det ska.
Vanliga frågor
SPF verifierar att ditt e-postmeddelande skickas från en godkänd server. DKIM-e-postsäkerhet fungerar genom att signera varje meddelande med en digital nyckel så att mottagaren vet att meddelandet inte har manipulerats. DMARC knyter ihop dem och talar om för servern vad den ska göra om något verkar fel. Tillsammans håller de dina e-postmeddelanden betrodda, verifierade och säkra.
När man tittar på DMARC jämfört med SPF och DKIM fungerar de bäst som ett team. SPF- och DKIM-autentisering för e-post gör kontrollerna, medan DMARC avgör vad som händer om dessa kontroller misslyckas. Utan DMARC kan dina e-postmeddelanden fortfarande gå igenom, men du har ingen kontroll över vad som händer när de inte gör det. Ställ in alla tre en gång, så täcker du alla behov för både säkerhet och leveransbarhet.
Spoofing sker när någon skickar ett e-postmeddelande och låtsas vara du. SPF kontrollerar var meddelandet kom ifrån, DKIM bekräftar att det inte har ändrats, och DMARC blockerar allt misstänkt.
Utan DMARC finns det ingen tydlig regel för hur e-postservrar ska hantera misstänkta meddelanden. Det betyder att falska e-postmeddelanden kan slinka igenom, eller att dina riktiga kan markeras som skräppost. DMARC är den del som upprätthåller reglerna, och utan den lämnas din domän oskyddad.
Inte riktigt, de gör bara olika jobb. SPF kontrollerar vem som skickar e-postmeddelandet; DKIM kontrollerar om det har ändrats. Ingen av dem fungerar perfekt på egen hand, men tillsammans skapar de en stark första försvarslinje.
Föreslagna artiklar
Dela dina tankar