Πώς να προστατέψετε τον ιστότοπό σας με το Imunify360 στο Spaceship Hosting
Imunify360 είναι ένα ισχυρό εργαλείο ασφαλείας διαθέσιμο σε όλους τους διακομιστές Web Hosting της Spaceship. Βοηθά στην προστασία του ιστότοπού σας σαρώνοντας για κακόβουλο λογισμικό, αποκλείοντας ύποπτα σενάρια και διατηρώντας τον ιστότοπό σας καθαρό - αυτόματα και σε πραγματικό χρόνο.
Αυτός ο οδηγός εξηγεί πώς λειτουργεί το Imunify360 και πώς μπορείτε να το χρησιμοποιήσετε για να παρακολουθείτε και να ασφαλίζετε τον ιστότοπό σας.
Τι είναι το Imunify360;
Το Imunify360 είναι μια ολοκληρωμένη λύση ασφαλείας σχεδιασμένη για διακομιστές ιστού Linux. Προστατεύει τον λογαριασμό φιλοξενίας σας με τους εξής τρόπους:
Σάρωση αρχείων και βάσεων δεδομένων για κακόβουλο λογισμικό
Αποκλεισμός ύποπτων σεναρίων με το Proactive Defense
Προστασία του ιστότοπού σας από επιθέσεις και αυτόματος αποκλεισμός κακόβουλων διευθύνσεων IP
Διαχείριση επικίνδυνων αρχείων σε καραντίνα
Αυτόματος καθαρισμός μολυσμένου κώδικα (χωρίς να επηρεάζεται το ασφαλές περιεχόμενο)
Αποστολή ειδοποιήσεων αν απαιτείται ενέργεια
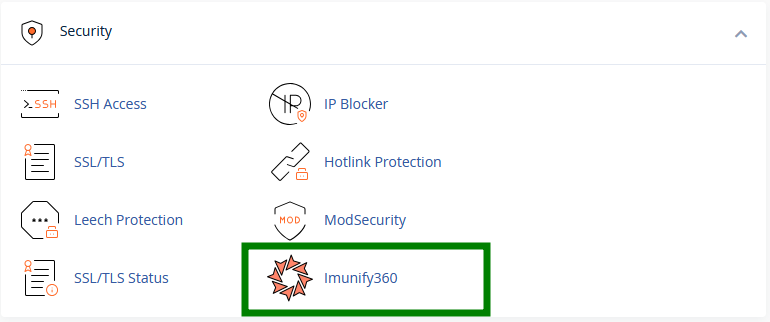
Μπορείτε να το βρείτε στο cPanel → τμήμα Security → Imunify360:
Πώς να εκτελέσετε σάρωση κακόβουλου λογισμικού
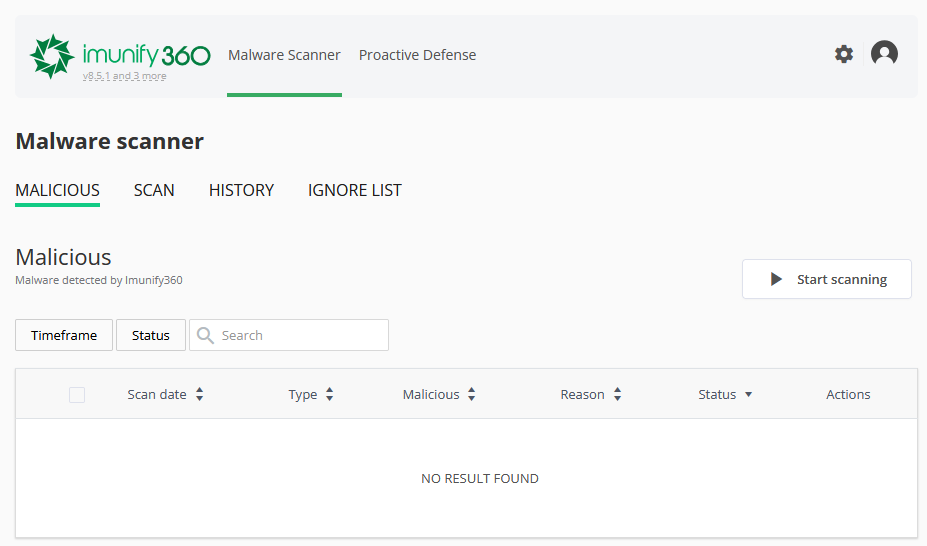
Μεταβείτε στο εργαλείο Imunify360 στο cPanel >> καρτέλα Malicious .
Μπορείτε να εκτελέσετε μια σάρωση χειροκίνητα χρησιμοποιώντας το κουμπί Start scanning:
Κατά τη διάρκεια της σάρωσης, το Imunify360 καθαρίζει αυτόματα και αφαιρεί κακόβουλο κώδικα από τα μολυσμένα αρχεία (όλο το άλλο περιεχόμενο των αρχείων παραμένει ανέπαφο) ή διαγράφει αυτά τα μολυσμένα αρχεία από τον λογαριασμό φιλοξενίας σας.Όταν εντοπίζονται απειλές (για κάποιο λόγο, το κακόβουλο λογισμικό δεν έχει αφαιρεθεί από το αρχείο ή το μολυσμένο αρχείο δεν έχει διαγραφεί από τον λογαριασμό φιλοξενίας κατά τη διάρκεια της σάρωσης), οι ακόλουθες επιλογές είναι ορατές στη στήλη Actions της διεπαφής Imunify360:
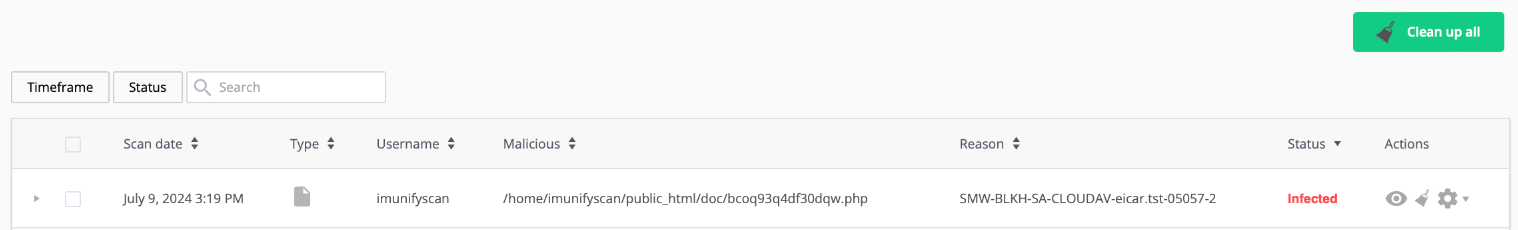
Clean up
Restore
View το περιεχόμενο του αρχείου για να το ελέγξετε μόνοι σας.
Add to Ignore List - προσθέστε το αρχείο στη λίστα Ignore List και αφαιρέστε το από τη λίστα κακόβουλων αρχείων.
Σημείωση 1: Είναι τεχνικά αδύνατο να χρησιμοποιήσετε το κουμπί “Clean up” ή "Clean up all" (που βρίσκεται στην επάνω δεξιά γωνία του πίνακα στον κύριο πίνακα ελέγχου του Imunify360) για να αφαιρέσετε κακόβουλα αρχεία ή κώδικα μέσα σε αυτά.
Αντί γι’ αυτό, χρησιμοποιήστε το μενού "File Manager" του λογαριασμού σας cPanel και ολοκληρώστε τη διαδικασία καθαρισμού κακόβουλου λογισμικού χειροκίνητα αφαιρώντας τα αρχεία από εκεί.
Σημείωση 2: Είναι επίσης αδύνατο να επαναφέρετε μια καθαρή έκδοση αρχείου από αντίγραφο ασφαλείας (αν είναι διαθέσιμο) από τη διεπαφή Imunify360 με τη βοήθεια της επιλογής "Restore". Μπορείτε να επαναφέρετε χειροκίνητα καθαρά αρχεία χρησιμοποιώντας το εργαλείο AutoBackup στο cPanel.
Συμβουλή: Το Imunify360 εκτελεί επίσης προγραμματισμένες αυτόματες σαρώσεις κάθε εβδομάδα - δεν χρειάζεται να κάνετε χειροκίνητη σάρωση, εκτός αν θέλετε να κάνετε διπλό έλεγχο.
Πώς να δείτε τα αποτελέσματα σάρωσης
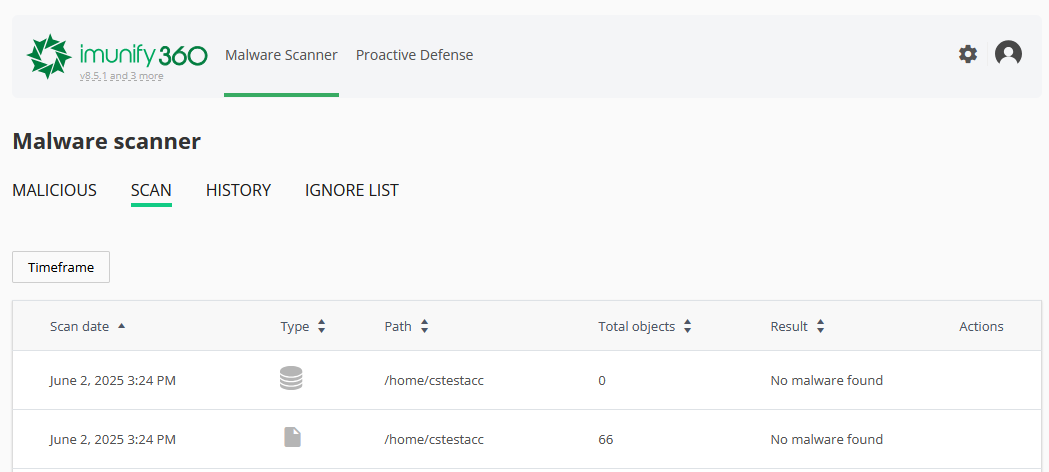
Η καρτέλα Scan παρέχει μια σύνοψη όλων των σαρώσεων κακόβουλου λογισμικού που εκτελέστηκαν στον λογαριασμό σας cPanel. Θα δείτε λεπτομέρειες όπως την ημερομηνία σάρωσης, τον φάκελο που σαρώθηκε, πόσα αρχεία ελέγχθηκαν, πόσες απειλές ή ύποπτα στοιχεία βρέθηκαν και ποιες ενέργειες πραγματοποιήθηκαν:
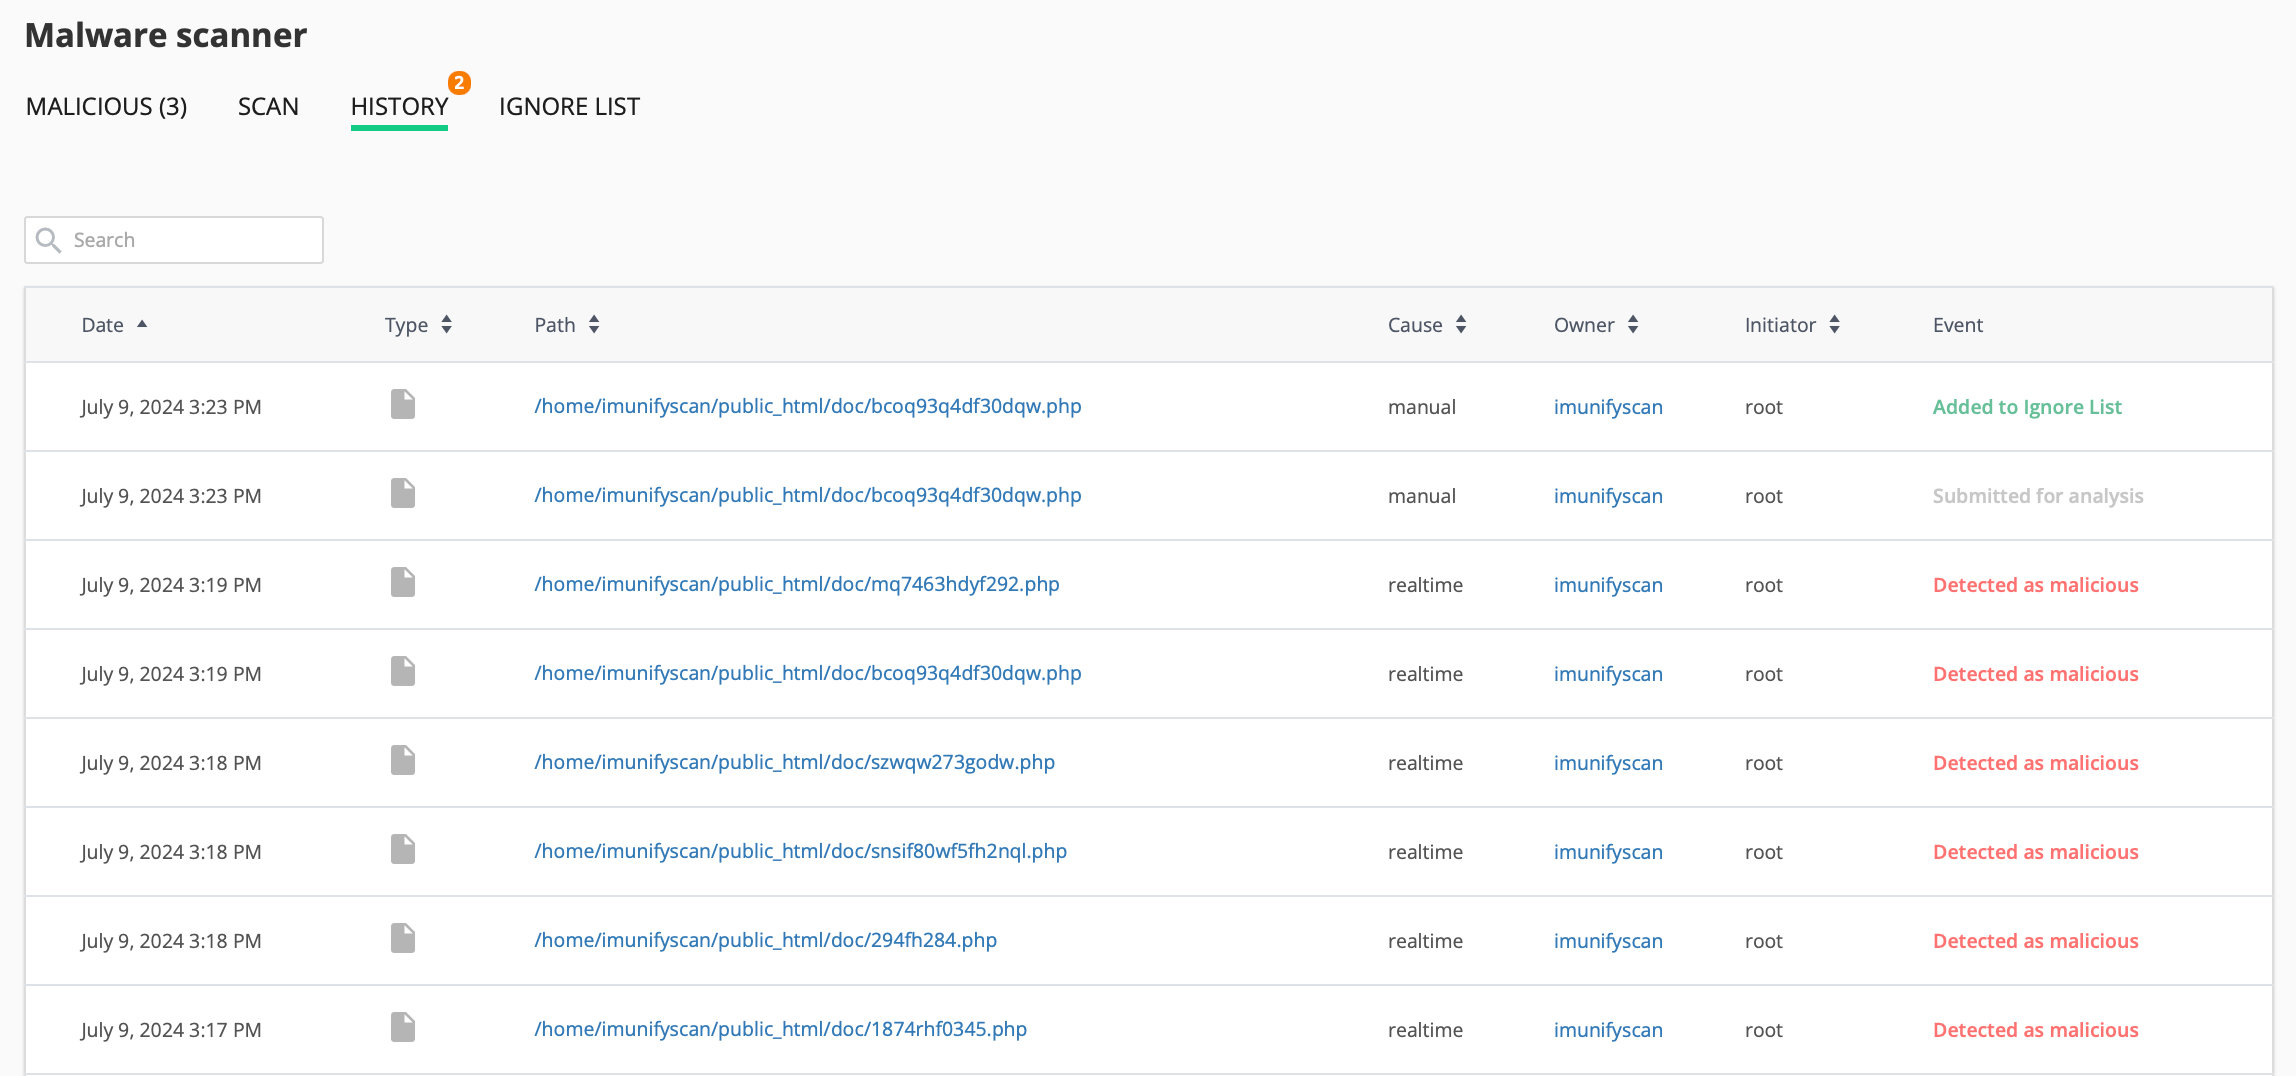
Η καρτέλα History εμφανίζει ένα πλήρες αρχείο καταγραφής όλων των ενεργειών - συμπεριλαμβανομένων των σαρώσεων, των καθαρισμών, των επαναφορών αρχείων και των αλλαγών στη λίστα Ignore List. Είναι ένας χρήσιμος τρόπος για να παρακολουθείτε την ασφάλεια του ιστότοπού σας με την πάροδο του χρόνου. Τα αρχεία καταγραφής αποθηκεύονται στον διακομιστή για 30 ημέρες:
Πώς να χρησιμοποιήσετε τη λίστα Ignore List
Η λίστα Ignore list περιέχει τη λίστα αρχείων, βάσεων δεδομένων και καταλόγων που εξαιρούνται από τη σάρωση του Malware Scanner.
Μπορείτε να εξαιρέσετε ένα αρχείο ή φάκελο από μελλοντικές σαρώσεις:
Μεταβείτε στο Malware Scanner → Ignore List
Κάντε κλικ στο Add new entry και εισαγάγετε την πλήρη διαδρομή:
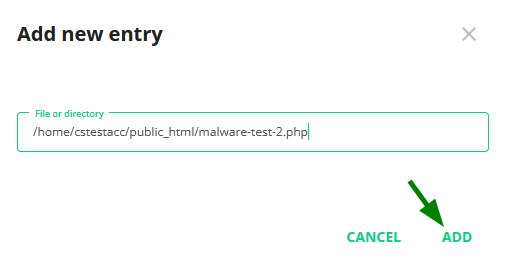
Το Imunify360 θα παραλείπει αυτά τα στοιχεία στις μελλοντικές σαρώσεις. Μπορείτε να αφαιρέσετε στοιχεία από τη λίστα οποιαδήποτε στιγμή.
Σημείωση: Τα σύμβολα υποκατάστασης όπως /home/*/file.php δεν υποστηρίζονται.
Τι ακριβώς σαρώνει το Malware Scanner;
Το Malware Scanner λειτουργεί σε επίπεδο συστήματος αρχείων. Παρακολουθεί συνεχώς τον λογαριασμό φιλοξενίας σας και σαρώνει αυτόματα κάθε νέο ή τροποποιημένο αρχείο, όχι μόνο PHP ή σενάρια, αλλά και εικόνες, PDF, αρχεία συμπίεσης και άλλους τύπους αρχείων. Αυτό περιλαμβάνει αρχεία που είναι αποθηκευμένα εκτός του document root του ιστότοπού σας, όπως ιδιωτικούς φακέλους αποθήκευσης εφαρμογών, εφόσον η διαδρομή δεν έχει προστεθεί χειροκίνητα στη λίστα Ignore List.
Αυτό διαφέρει από τον έλεγχο του αν ένα αρχείο έχει εκτελεστεί: το Malware Scanner σαρώνει τα αρχεία καθώς εγγράφονται στον δίσκο, ανεξάρτητα από το αν εκτελούνται ποτέ.
Τι είναι το Proactive Defense;
Αυτή η δυνατότητα αποκλείει ύποπτα σενάρια πριν μπορέσουν να προκαλέσουν οποιαδήποτε ζημιά. Δεν βασίζεται σε γνωστό κακόβουλο λογισμικό - αντίθετα, παρακολουθεί επικίνδυνη συμπεριφορά (όπως προσπάθειες εισαγωγής κώδικα ή τροποποίησης αρχείων συστήματος).
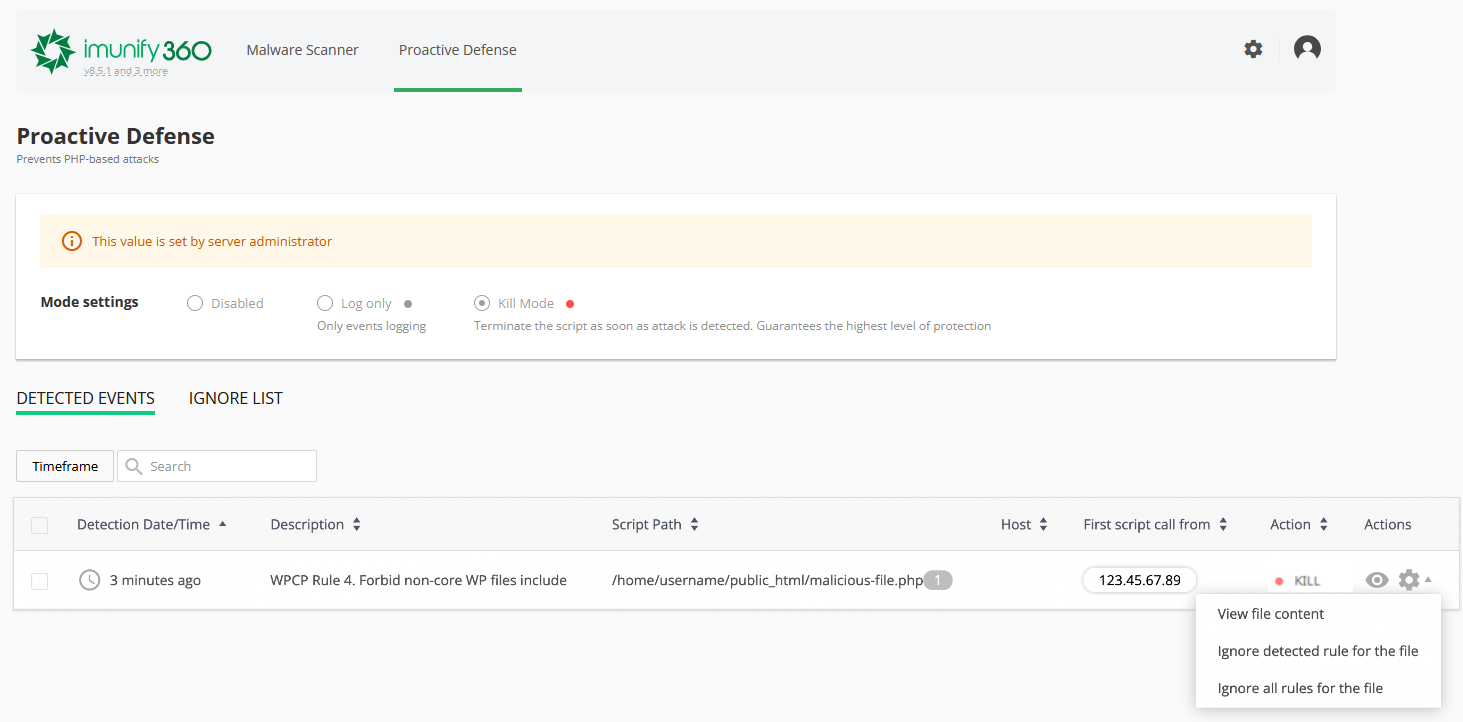
Μπορείτε να δείτε τις αποκλεισμένες ενέργειες στην καρτέλα Proactive Defense:
Αν είστε βέβαιοι ότι ένα αρχείο είναι ασφαλές και θέλετε να το επιτρέψετε:
Κάντε κλικ στο εικονίδιο γραναζιού δίπλα στο συμβάν.
Επιλέξτε Ignore detected rule ή Ignore all rules για το αρχείο.
Σημείωση: Χρησιμοποιήστε τις επιλογές παράβλεψης μόνο αν είστε απολύτως βέβαιοι ότι η ενέργεια είναι ασφαλής.