Como proteger seu site com o Imunify360 na Hospedagem Spaceship
Imunify360 é uma poderosa ferramenta de segurança disponível em todos os servidores de Web Hosting da Spaceship. Ela ajuda a proteger seu site ao verificar malware, bloquear scripts suspeitos e manter seu site limpo - automaticamente e em tempo real.
Este guia explica como o Imunify360 funciona e como você pode usá-lo para monitorar e proteger seu site.
O que é Imunify360?
Imunify360 é uma solução de segurança completa criada para servidores web Linux. Ela protege sua conta de hospedagem ao:
Verificação de arquivos e bancos de dados em busca de malware
Bloqueio de scripts suspeitos com Proactive Defense
Defesa do seu site contra ataques e bloqueio automático de endereços IP maliciosos
Gerenciamento de arquivos perigosos em quarentena
Limpeza automática de código infectado (sem afetar o conteúdo seguro)
Envio de alertas se alguma ação for necessária
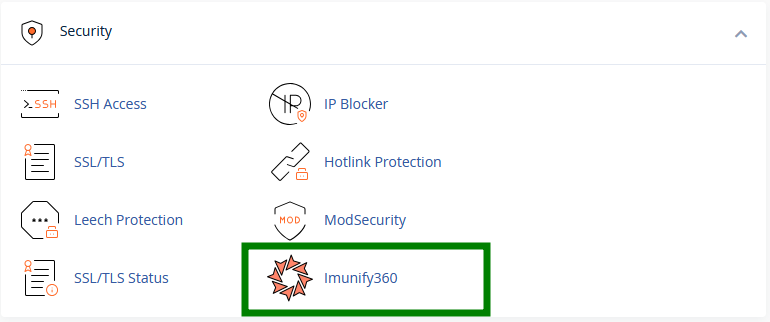
Você pode encontrá-lo em cPanel → seção Security → Imunify360:
Como executar uma verificação de malware
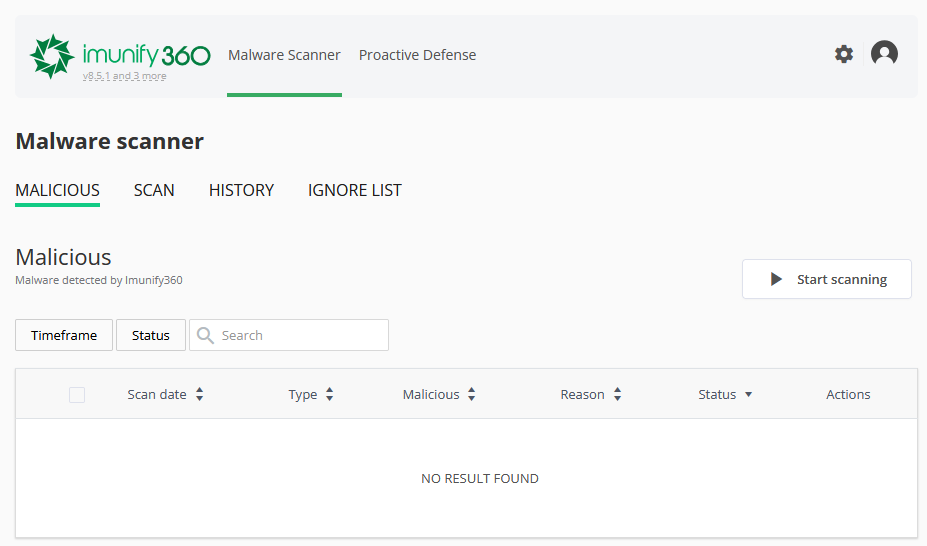
Acesse a ferramenta Imunify360 no cPanel >> aba Malicious .
Você pode executar uma verificação manualmente usando o botão Start scanning:
Durante a verificação, o Imunify360 limpa automaticamente e remove código malicioso dos arquivos infectados (todo o restante do conteúdo do arquivo permanece intacto) ou exclui esses arquivos infectados da sua conta de hospedagem.Quando ameaças são encontradas (por algum motivo, o malware não foi removido do arquivo ou o arquivo infectado não foi excluído da conta de hospedagem durante a verificação), as seguintes opções ficam visíveis na coluna Actions da interface do Imunify360:
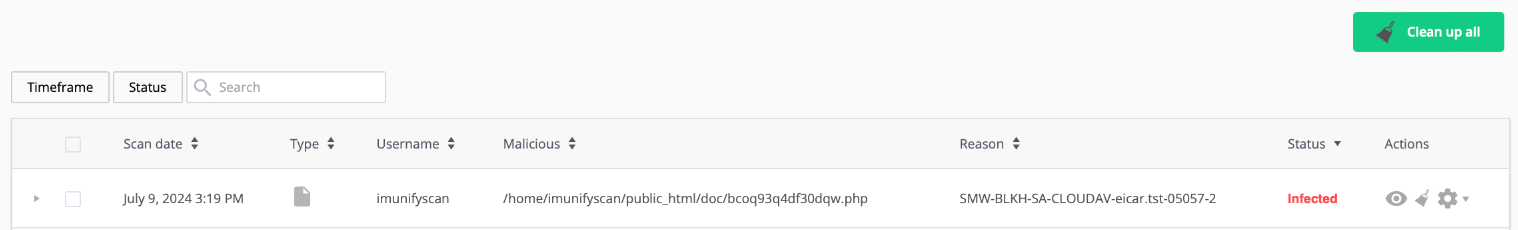
Clean up
Restore
View conteúdo do arquivo para inspecioná-lo você mesmo.
Add to Ignore List - adiciona o arquivo à Ignore List e o remove da lista de arquivos maliciosos.
Observação 1: É tecnicamente impossível usar o botão “Clean up” ou "Clean up all" (localizado no canto superior direito da tabela no painel principal do Imunify360) para remover arquivos maliciosos ou o código malicioso dentro deles.
Em vez disso, use o menu "File Manager" da sua conta cPanel e conclua o processo de limpeza de malware manualmente removendo os arquivos por lá.
Observação 2: Também é impossível restaurar uma versão limpa do arquivo a partir do backup (se disponível) pela interface do Imunify360 com a ajuda da opção "Restore". Você pode restaurar arquivos limpos manualmente usando a ferramenta AutoBackup no cPanel.
Dica: o Imunify360 também executa verificações automáticas agendadas toda semana - não há necessidade de verificar manualmente, a menos que você queira confirmar novamente.
Como visualizar os resultados da verificação
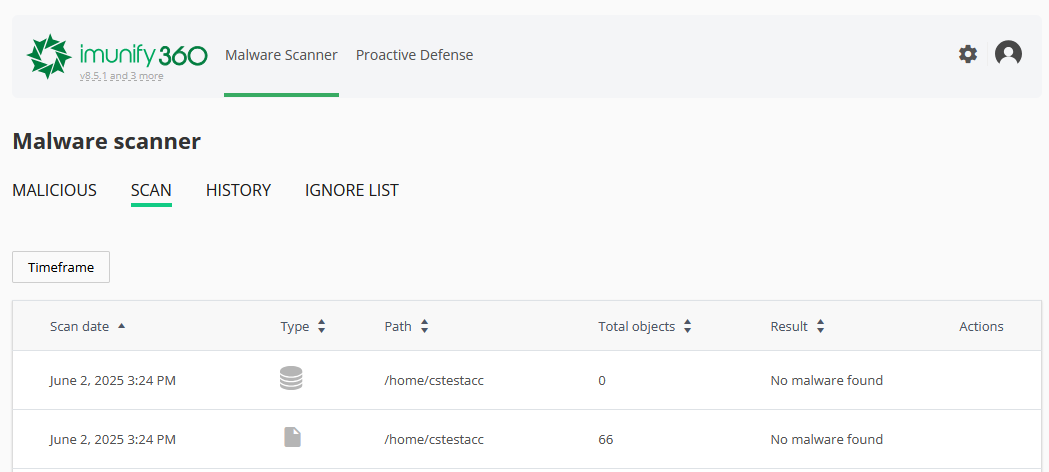
A aba Scan fornece um resumo de todas as verificações de malware executadas na sua conta cPanel. Você verá detalhes como a data da verificação, a pasta que foi verificada, quantos arquivos foram checados, quantas ameaças ou itens suspeitos foram encontrados e quais ações foram tomadas:
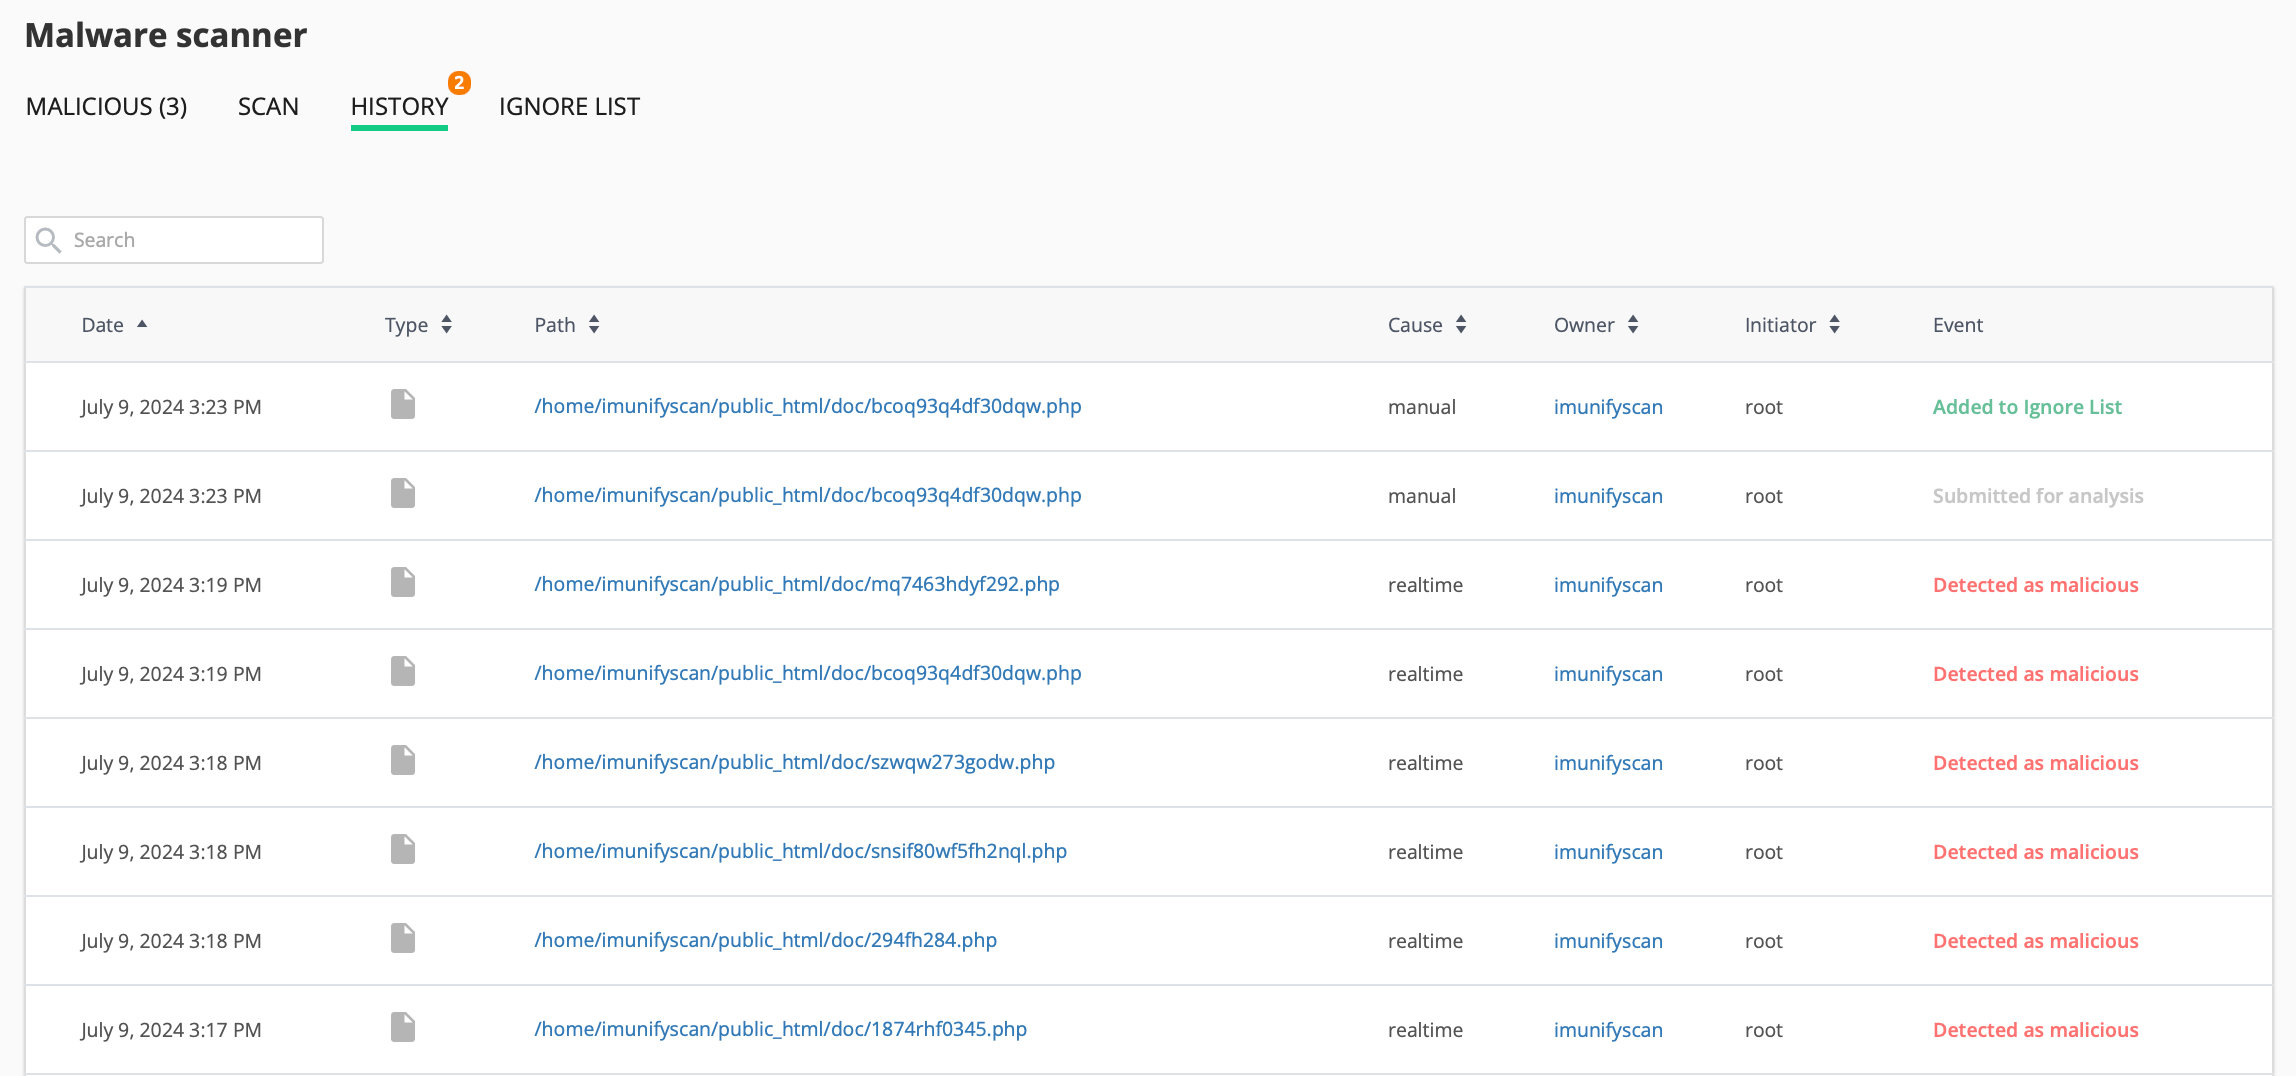
A aba History mostra um registro completo de todas as ações - incluindo verificações, limpezas, restaurações de arquivos e alterações na Ignore List. É uma forma útil de acompanhar a segurança do seu site ao longo do tempo. Os logs são salvos no servidor por 30 dias:
Como usar a Ignore List
Ignore list contém a lista de arquivos, bancos de dados e diretórios que são excluídos da verificação do Malware Scanner.
Você pode excluir um arquivo ou pasta de verificações futuras:
Acesse Malware Scanner → Ignore List
Clique em Add new entry e insira o caminho completo:
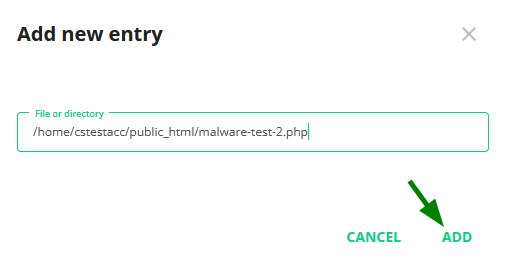
O Imunify360 ignorará esses itens durante verificações futuras. Você pode remover itens da lista a qualquer momento.
Observação: curingas como /home/*/file.php não são compatíveis.
O que o Malware Scanner realmente verifica?
O Malware Scanner funciona no nível do sistema de arquivos. Ele monitora continuamente sua conta de hospedagem e verifica automaticamente qualquer arquivo novo ou modificado, não apenas PHP ou scripts, mas também imagens, PDFs, arquivos compactados e outros tipos de arquivo. Isso inclui arquivos armazenados fora da raiz de documentos do seu site, como pastas privadas de armazenamento de aplicativos, desde que o caminho não tenha sido adicionado manualmente à Ignore List.
Isso é diferente de verificar se um arquivo foi executado: o Malware Scanner verifica os arquivos à medida que são gravados no disco, independentemente de serem executados ou não.
O que é Proactive Defense?
Esse recurso bloqueia scripts suspeitos antes que possam causar qualquer dano. Ele não depende de malware conhecido - em vez disso, observa comportamentos perigosos (como tentar injetar código ou modificar arquivos do sistema).
Você pode ver as ações bloqueadas na aba Proactive Defense:
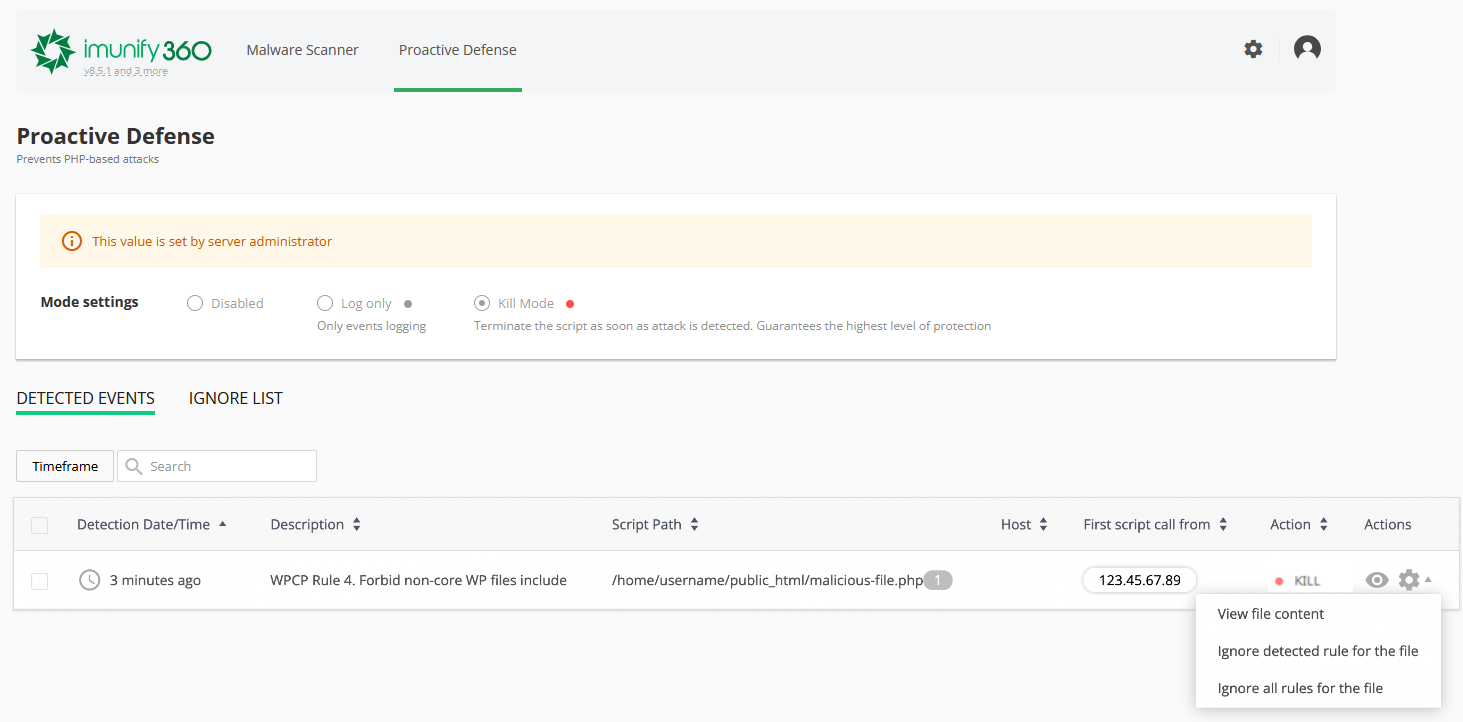
Se você tem certeza de que um arquivo é seguro e quer permiti-lo:
Clique no ícone de engrenagem ao lado do evento.
Escolha Ignore detected rule ou Ignore all rules para o arquivo.
Observação: use as opções de ignorar apenas se você tiver absoluta certeza de que a ação é segura.