Jak chránit svůj web pomocí Imunify360 na Spaceship Hostingu
Imunify360 je výkonný bezpečnostní nástroj dostupný na všech serverech Spaceship Web Hosting. Pomáhá chránit váš web tím, že vyhledává malware, blokuje podezřelé skripty a udržuje váš web čistý – automaticky a v reálném čase.
Tento průvodce vysvětluje, jak Imunify360 funguje a jak jej můžete použít ke sledování a zabezpečení svého webu.
Co je Imunify360?
Imunify360 je komplexní bezpečnostní řešení vytvořené pro linuxové webové servery. Chrání váš hostingový účet tím, že:
Kontrola souborů a databází na malware
Blokování podezřelých skriptů pomocí Proactive Defense
Ochrana vašeho webu před útoky a automatické blokování škodlivých IP adres
Správa nebezpečných souborů v karanténě
Automatické čištění infikovaného kódu (bez ovlivnění bezpečného obsahu)
Odesílání upozornění, pokud je potřeba akce
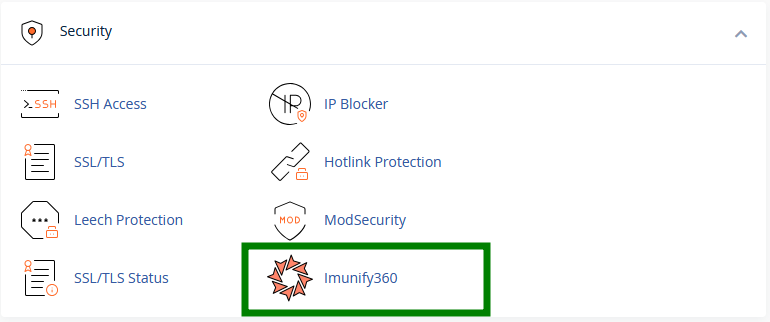
Najdete jej v cPanelu → sekci Security → Imunify360:
Jak spustit kontrolu malwaru
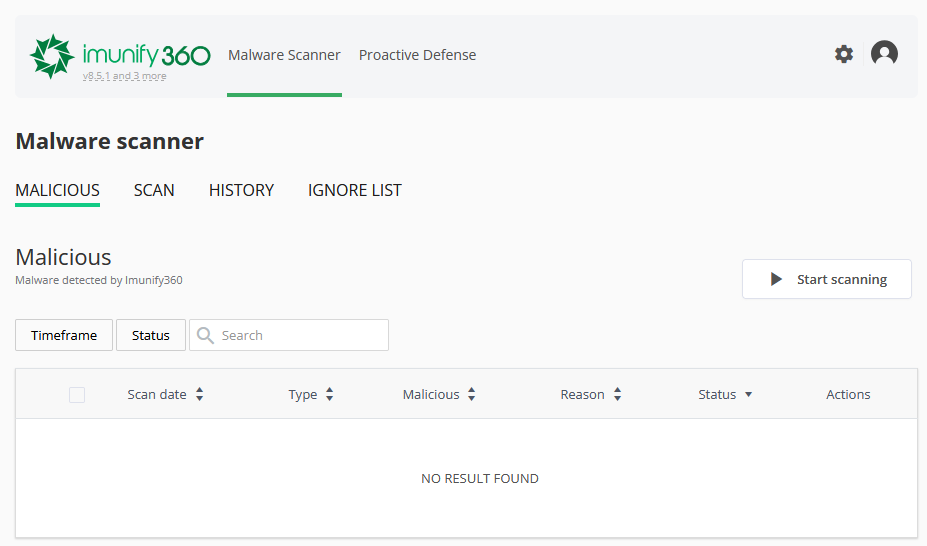
Přejděte do nástroje Imunify360 v cPanelu >> na kartu Malicious .
Kontrolu můžete spustit ručně pomocí tlačítka Start scanning:
Během kontroly Imunify360 automaticky vyčistí a odstraní škodlivý kód z infikovaných souborů (veškerý ostatní obsah souborů zůstane nedotčen) nebo tyto infikované soubory smaže z vašeho hostingového účtu.Když jsou nalezeny hrozby (z nějakého důvodu nebyl malware během kontroly ze souboru odstraněn nebo infikovaný soubor nebyl z hostingového účtu smazán), jsou ve sloupci Actions v rozhraní Imunify360 viditelné následující možnosti:
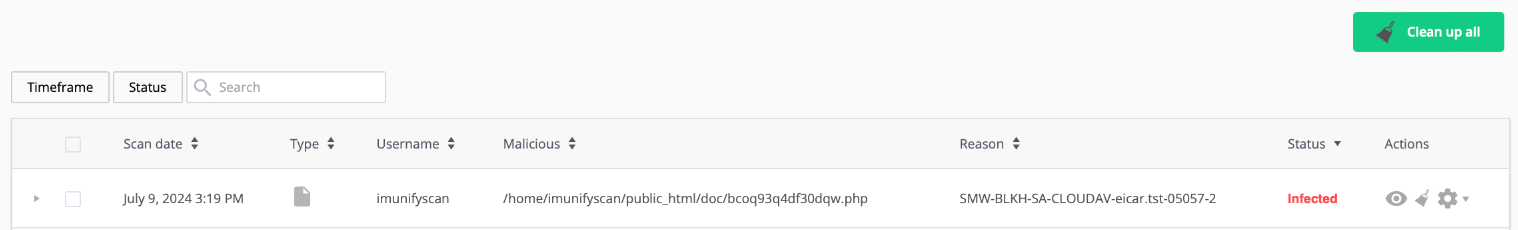
Vyčistit
Obnovit
Zobrazit obsah souboru a zkontrolovat jej sami.
Přidat do Ignore List – přidá soubor do Ignore List a odstraní jej ze seznamu škodlivých souborů.
Poznámka 1: Je technicky nemožné použít tlačítko „Clean up“ nebo „Clean up all“ (umístěné v pravém horním rohu tabulky na hlavním panelu Imunify360) k odstranění škodlivých souborů nebo škodlivého kódu v nich.
Místo toho prosím použijte nabídku „File Manager“ ve svém účtu cPanel a dokončete proces čištění malwaru ručně odstraněním souborů odtud.
Poznámka 2: Také je nemožné obnovit čistou verzi souboru ze zálohy (je-li k dispozici) z rozhraní Imunify360 pomocí možnosti „Restore“. Čisté soubory můžete ručně obnovit pomocí nástroje AutoBackup v cPanelu.
Tip: Imunify360 také každý týden spouští plánované automatické kontroly – není třeba spouštět kontrolu ručně, pokud si to nechcete ověřit ještě jednou.
Jak zobrazit výsledky kontroly
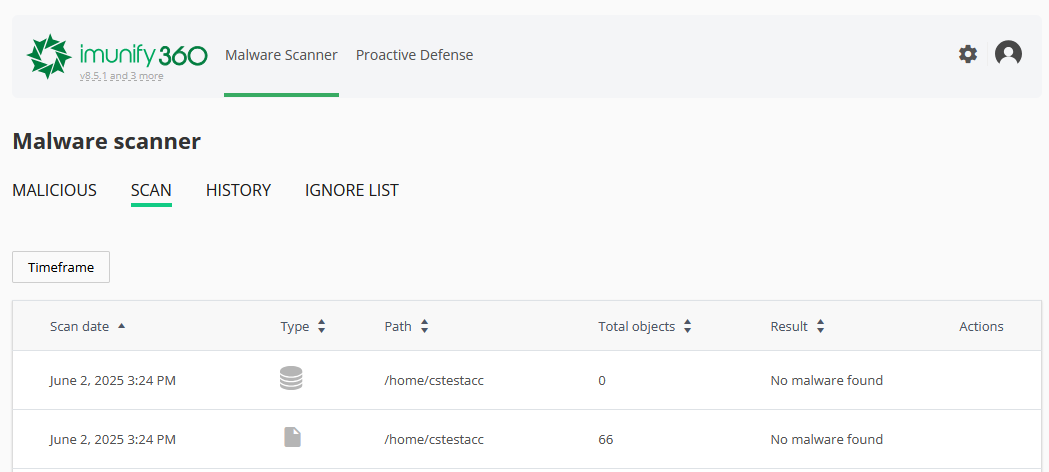
Karta Scan poskytuje souhrn všech kontrol malwaru spuštěných ve vašem účtu cPanel. Uvidíte podrobnosti, jako je datum kontroly, složka, která byla zkontrolována, kolik souborů bylo prověřeno, kolik hrozeb nebo podezřelých položek bylo nalezeno a jaké akce byly provedeny:
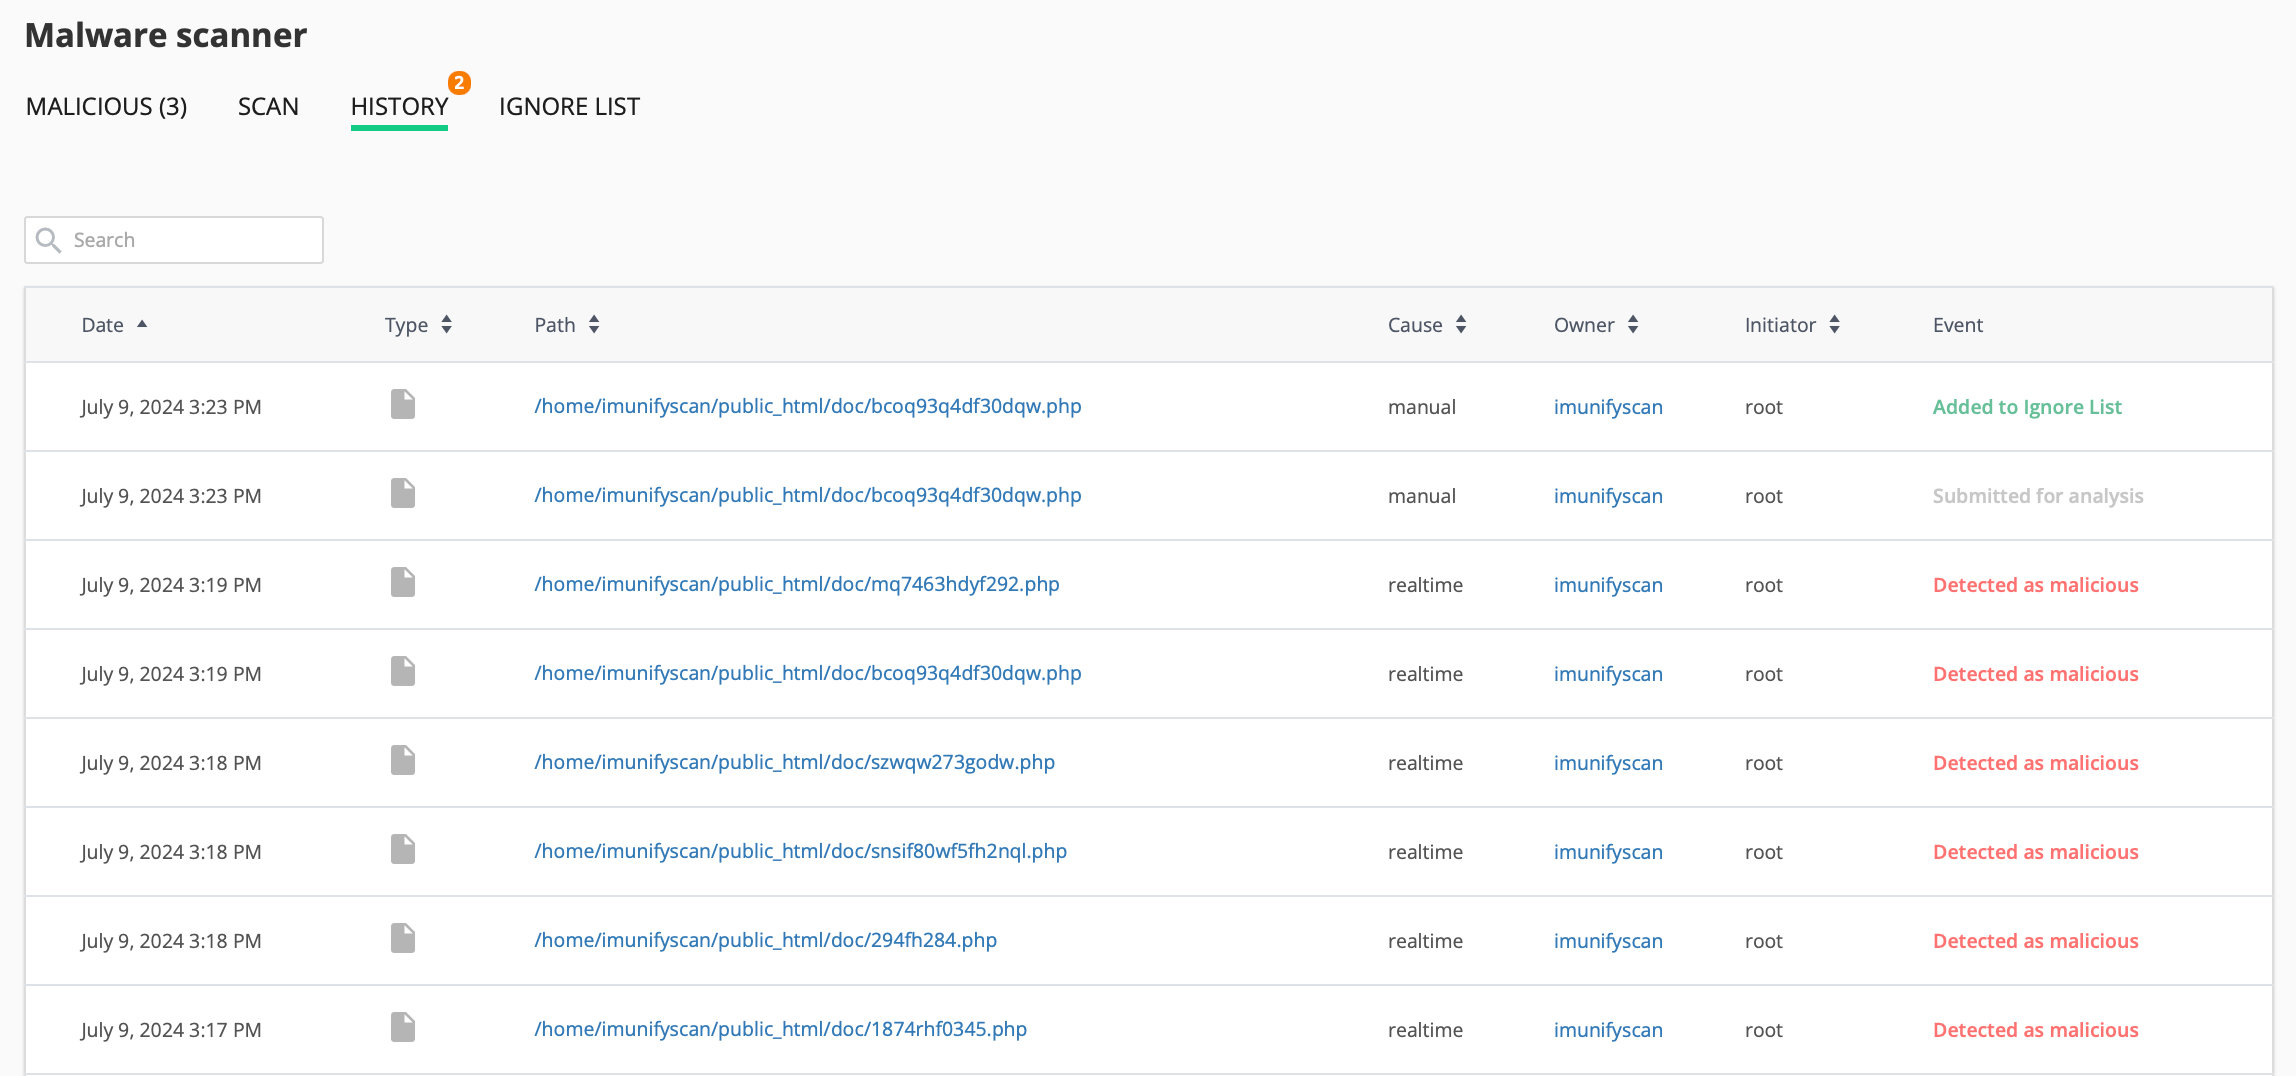
Karta History zobrazuje kompletní záznam všech akcí – včetně kontrol, čištění, obnovy souborů a změn v Ignore List. Je to užitečný způsob, jak v průběhu času sledovat zabezpečení vašeho webu. Záznamy se na serveru ukládají po dobu 30 dnů:
Jak používat Ignore List
Ignore list obsahuje seznam souborů, databází a adresářů, které jsou vyloučeny z kontrol Malware Scanner.
Soubor nebo složku můžete vyloučit z budoucích kontrol:
Přejděte do Malware Scanner → Ignore List
Klikněte na Add new entry a zadejte úplnou cestu:
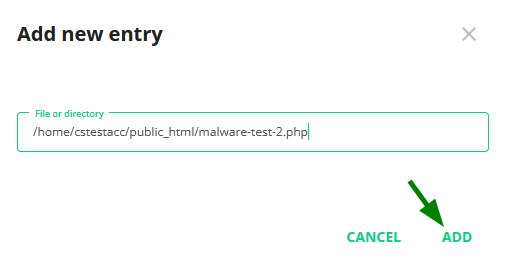
Imunify360 je při budoucích kontrolách přeskočí. Položky ze seznamu můžete kdykoli odebrat.
Poznámka: Zástupné znaky jako /home/*/file.php nejsou podporovány.
Co Malware Scanner skutečně kontroluje?
Malware Scanner funguje na úrovni souborového systému. Nepřetržitě sleduje váš hostingový účet a automaticky kontroluje každý nový nebo upravený soubor, nejen PHP nebo skripty, ale také obrázky, PDF, archivy a další typy souborů. To zahrnuje i soubory uložené mimo kořenový adresář dokumentů vašeho webu, například soukromé složky úložiště aplikací, pokud cesta nebyla ručně přidána do Ignore List.
To se liší od kontroly, zda byl soubor spuštěn: Malware Scanner kontroluje soubory při jejich zápisu na disk bez ohledu na to, zda jsou někdy spuštěny.
Co je Proactive Defense?
Tato funkce blokuje podezřelé skripty dříve, než mohou způsobit jakoukoli škodu. Nespoléhá se na známý malware – místo toho sleduje nebezpečné chování (například pokusy o vložení kódu nebo úpravu systémových souborů).
Blokované akce můžete zobrazit na kartě Proactive Defense:
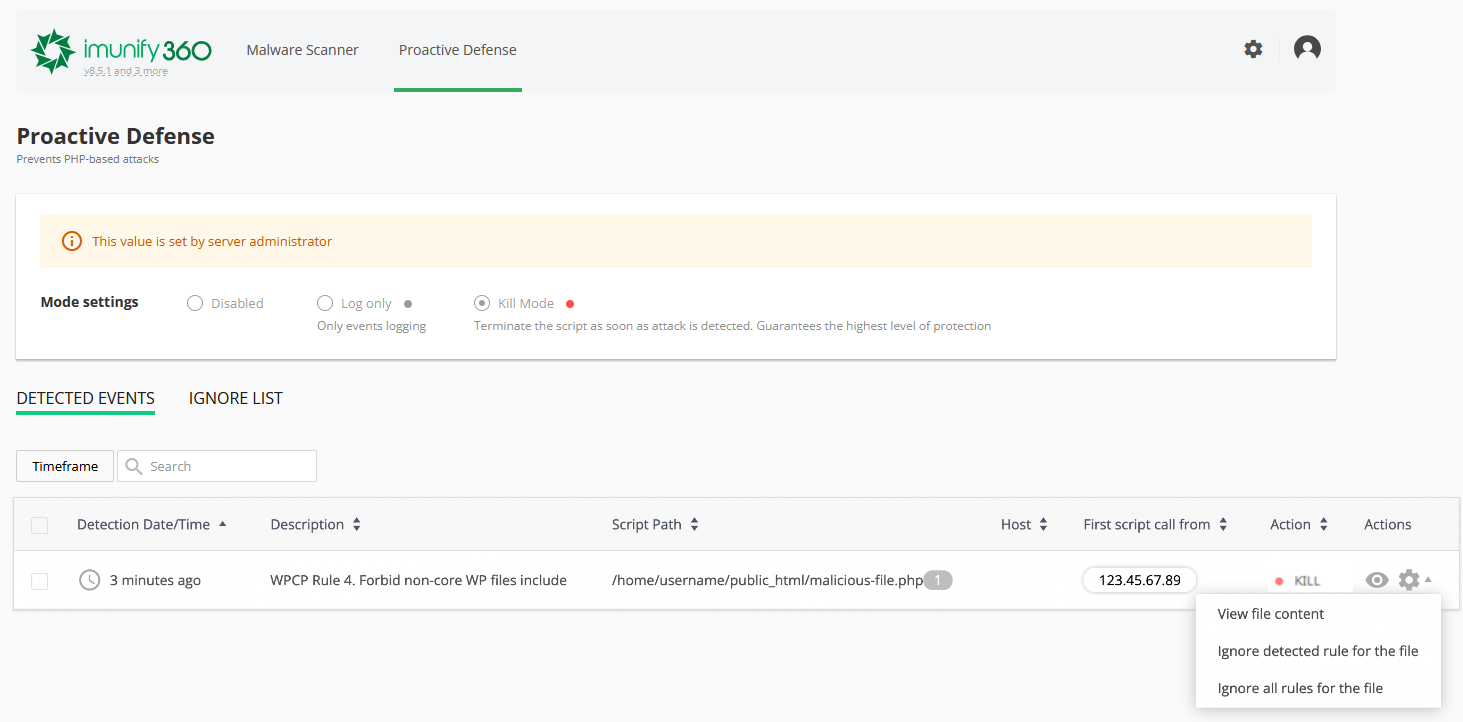
Pokud jste si jisti, že je soubor bezpečný, a chcete jej povolit:
Klikněte na ikonu ozubeného kola vedle události.
Zvolte Ignore detected rule nebo Ignore all rules pro daný soubor.
Poznámka: Možnosti ignorování používejte pouze tehdy, pokud jste si naprosto jisti, že je akce bezpečná.