Cara mengatur OpenVPN Command Line di Linux
Panduan ini menjelaskan pengaturan OpenVPN melalui command-line pada distribusi Linux paling populer. Panduan ini menggunakan Ubuntu 20 sebagai contoh.
Hal-hal berikut diperlukan untuk mengatur OpenVPN di Linux:
Koneksi FastVPN yang aman, jika Anda belum memilikinya, dapat didaftarkan di sini!
Akses ke panel akun FastVPN Anda untuk mendapatkan kredensial jaringan dan daftar server Anda.
Ikuti langkah-langkah di bawah ini untuk mengonfigurasi OpenVPN di perangkat Linux melalui CLI :
1. Masuk sebagai pengguna root. Jika Anda bukan pengguna root, jalankan perintah berikut dan tekan tombol Enter:
sudo -i
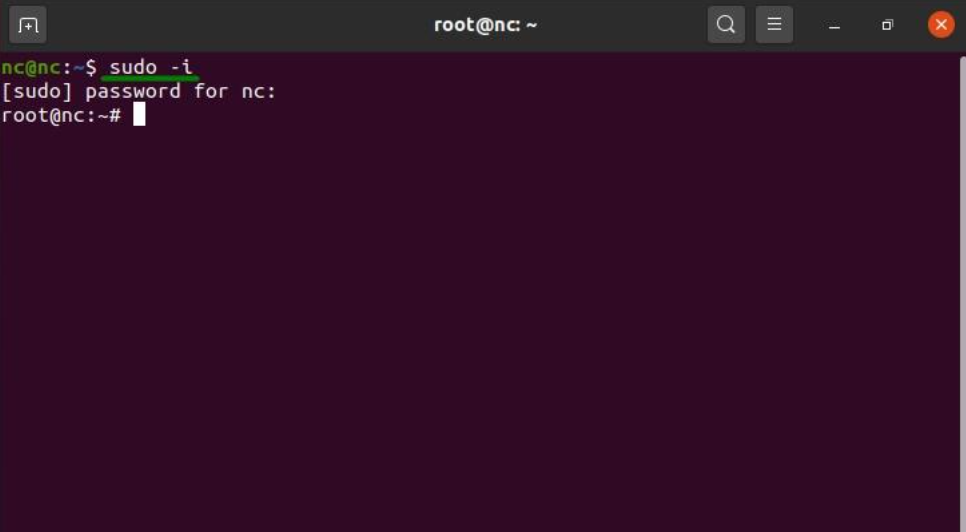
2. Ketik password root Anda dan tekan tombol Enter :
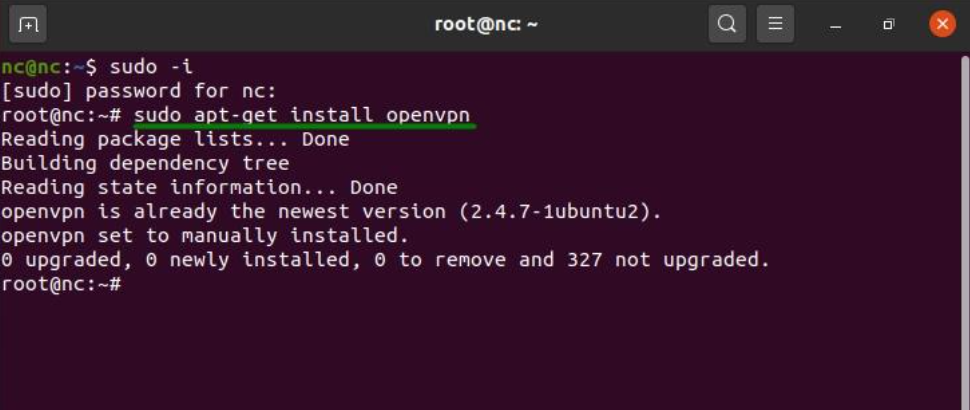
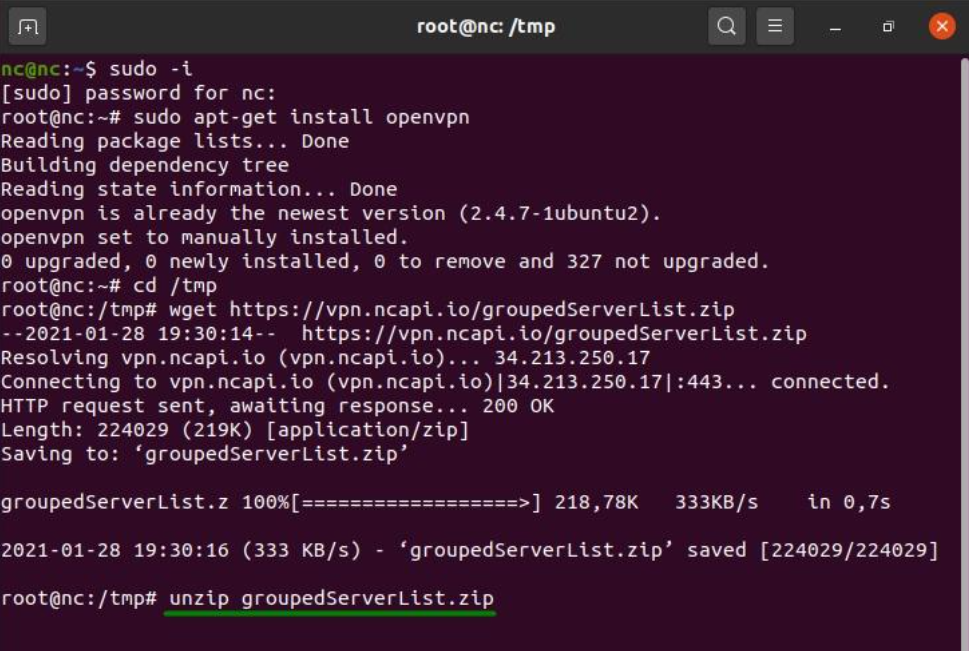
3. Langkah pertama adalah menginstal paket OpenVPN di sistem Linux Anda. Ketik perintah di bawah ini untuk menginstal paket OpenVPN dan tekan Enter.
Untuk Debian, Ubuntu, Mint:
sudo apt-get install openvpn
Untuk Fedora, CentOS:
sudo yum install openvpn
atau
sudo dnf install openvpn
Untuk Arch, Manjaro:
sudo pacman -S openvpn
Untuk openSUSE:
zypper install openvpn
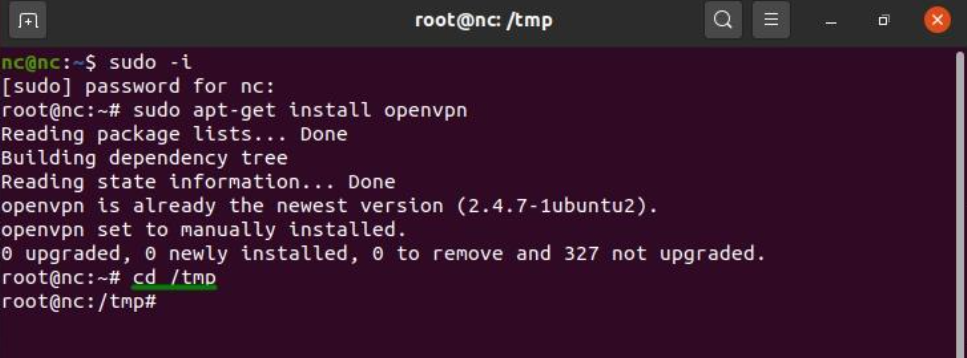
4. Masukkan perintah berikut untuk mengubah direktori file konfigurasi FastVPN:
cd /tmp
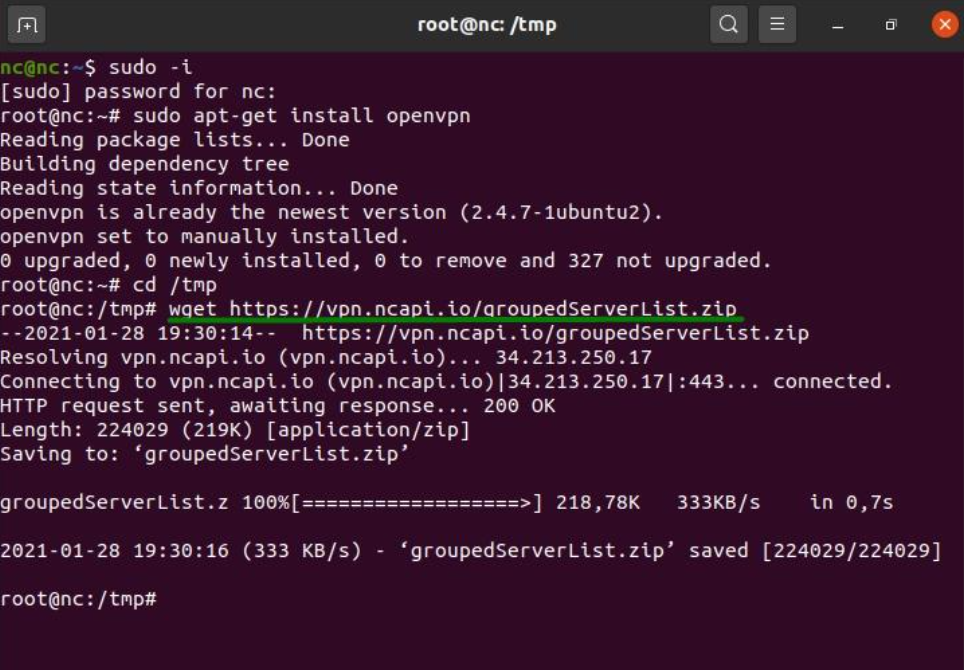
5. Masukkan perintah berikut untuk menyimpan file zip konfigurasi FastVPN OpenVPN dari repositori kami. Tekan tombol Enter dan lanjutkan ke langkah berikutnya:
wget https://vpn.ncapi.io/groupedServerList.zip
6. Ekstrak file konfigurasi ke direktori Documents Anda dengan memasukkan perintah di bawah ini. Tekan tombol Enter:
unzip groupedServerList.zip
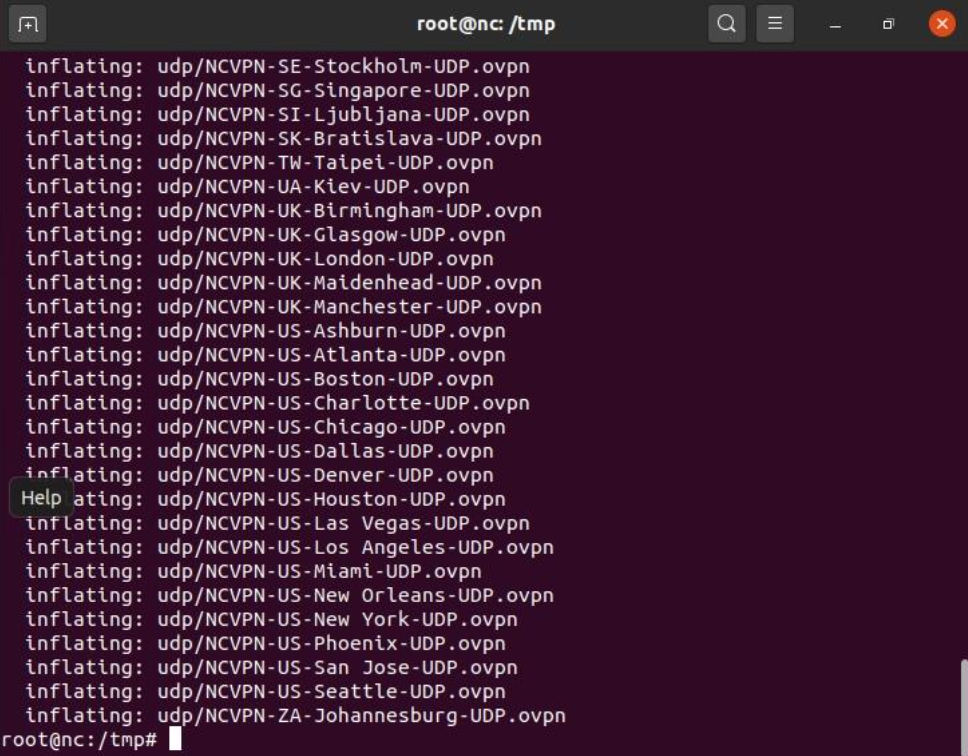
7. Perintah yang telah dimasukkan sebelumnya akan mengekstrak file konfigurasi yang diunduh. Hasilnya akan ditampilkan di jendela terminal, mirip dengan tangkapan layar di bawah ini. Setelah unduhan selesai dan prompt muncul, lanjutkan ke langkah berikutnya:
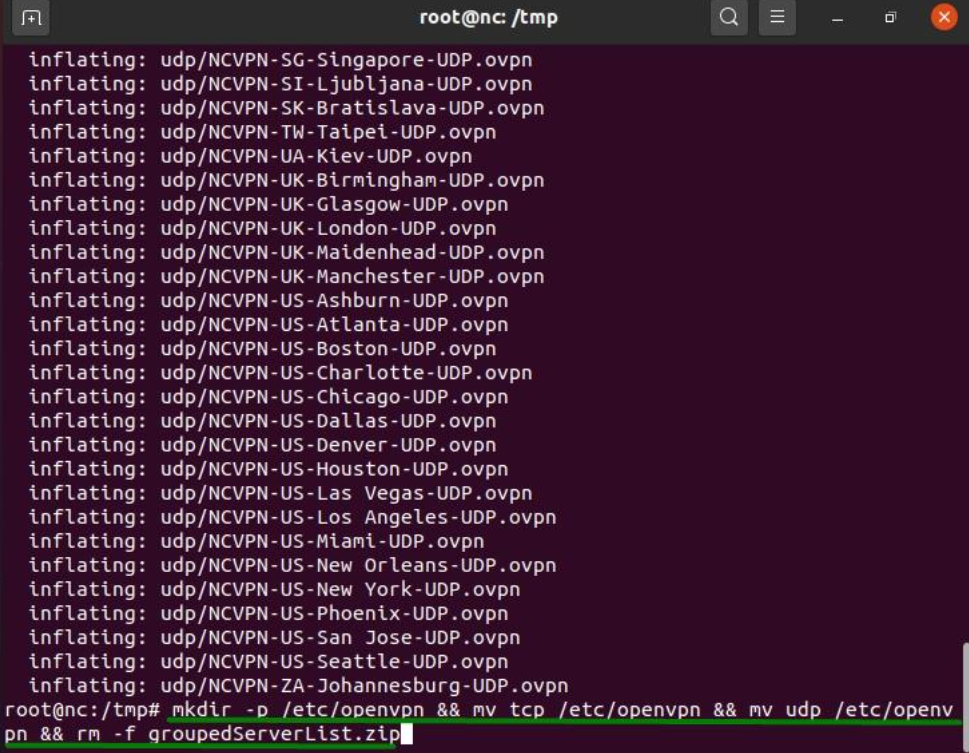
8. Masukkan perintah di bawah ini untuk membuat direktori openvpn dan memindahkan file konfigurasi ovpn ke sana:
mkdir -p /etc/openvpn && mv tcp /etc/openvpn && mv udp /etc/openvpn && rm -f groupedServerList.zip
9. Bergantung pada protokol yang Anda pilih, Anda dapat terhubung ke FastVPN menggunakan perintah berikut:
Untuk UDP:
sudo openvpn --config /etc/openvpn/udp/NCVPN-AU-Melbourne-UDP.ovpn --daemon
Untuk TCP:
sudo openvpn --config /etc/openvpn/tcp/NCVPN-AU-Melbourne-TCP.ovpn --daemon
CATATAN: "NCVPN-AU-Melbourne-TCP.ovpn" dan "NCVPN-AU-Melbourne-TCP.ovpn" dapat diubah ke lokasi lain yang diinginkan dari groupedServerList.zip
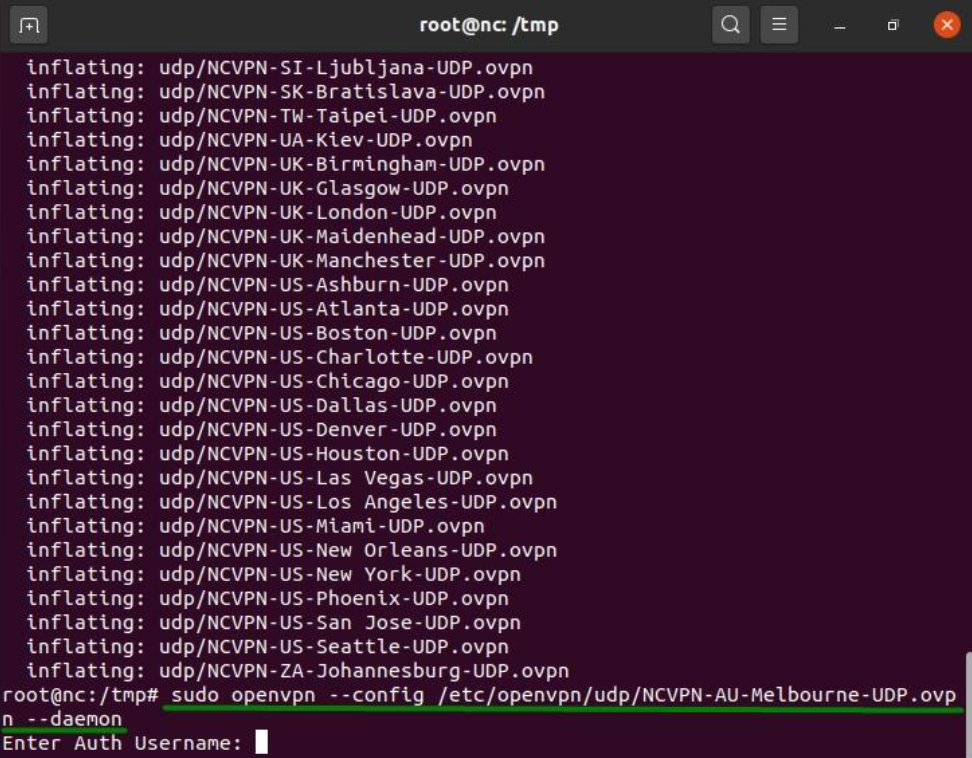
10. Masukkan Auth Username dan Auth Password FastVPN Anda yang tersedia di Panel Akun:
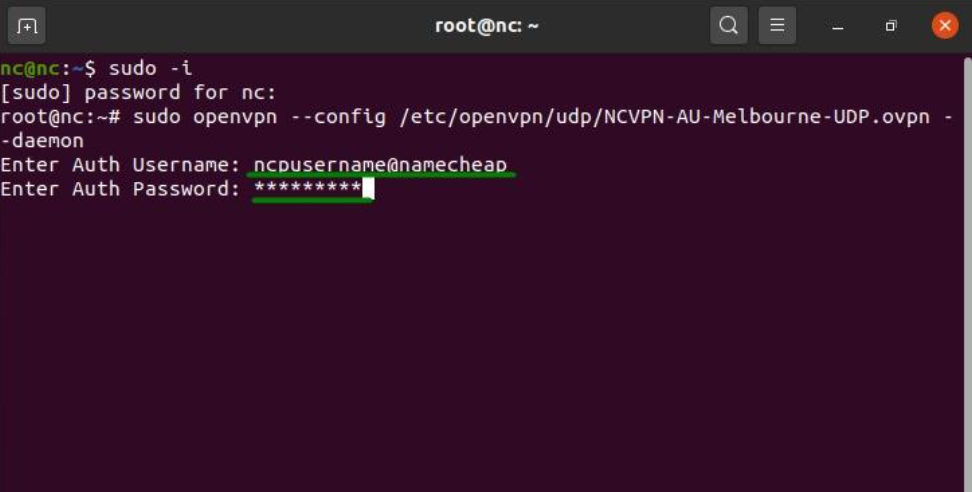
11. Selamat! Pengaturan koneksi VPN Anda dengan FastVPN sudah siap.
12. Untuk memverifikasi bahwa koneksi VPN Anda berhasil, tunggu sekitar satu menit dan masukkan perintah di bawah ini:
curl https://ipinfo.io/ip
Anda akan melihat IP publik baru Anda:
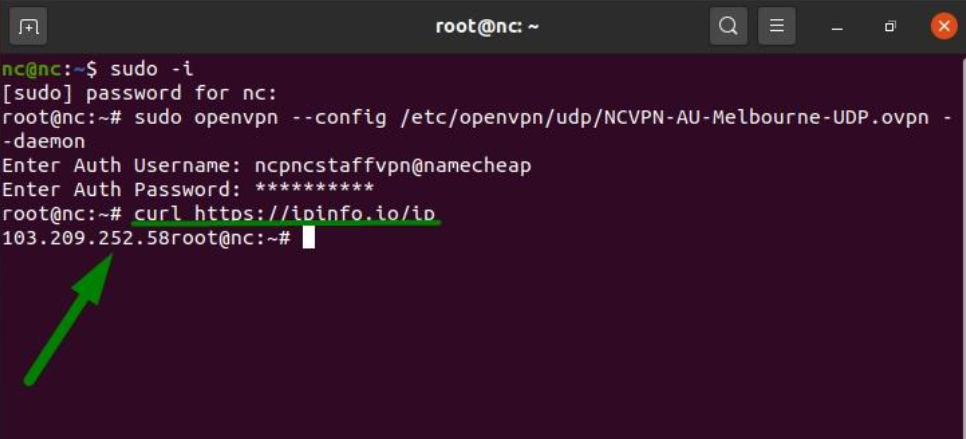
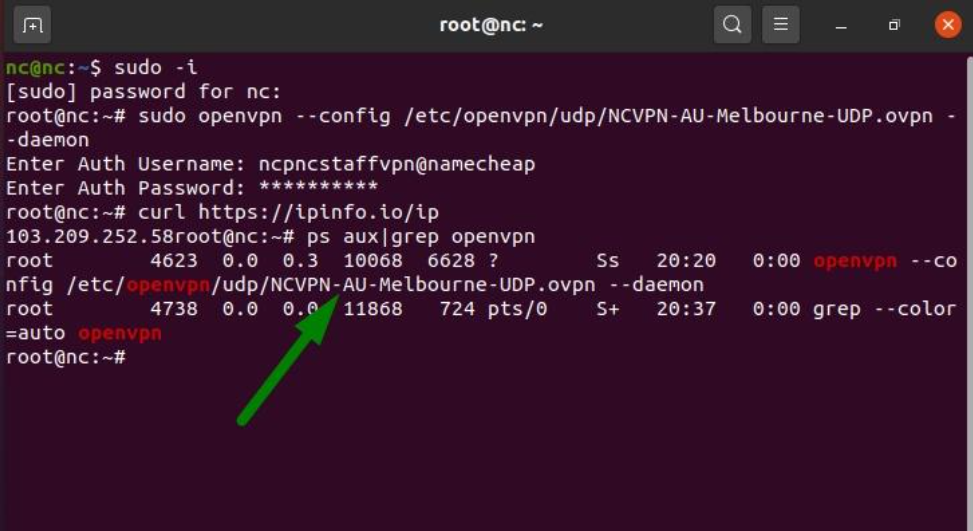
CATATAN: Anda dapat memeriksa koneksi VPN mana yang sedang berjalan dengan memasukkan:
ps aux|grep openvpn
13. Untuk mengubah koneksi VPN Anda, Anda harus menghentikan semua koneksi VPN aktif terlebih dahulu. Untuk itu, jalankan perintah berikut:
sudo killall openvpn
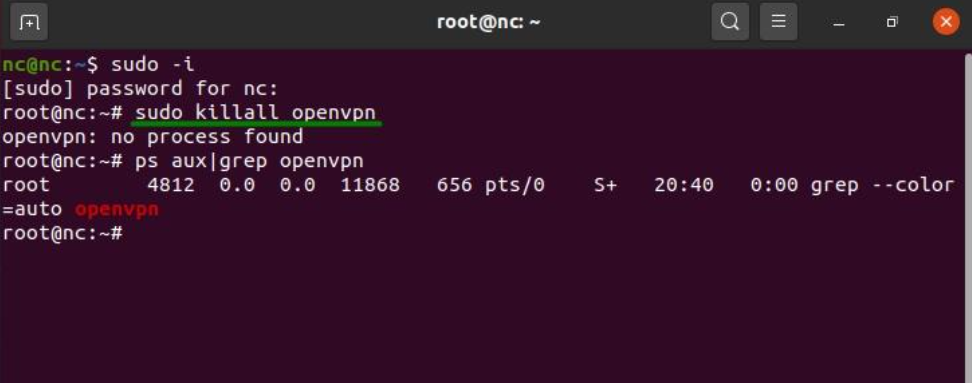
Setelah itu, silakan ikuti Langkah 8-9 untuk terhubung ke lokasi lain yang diinginkan.
14. Untuk memutuskan koneksi dari VPN, gunakan perintah berikut:
sudo killall openvpn
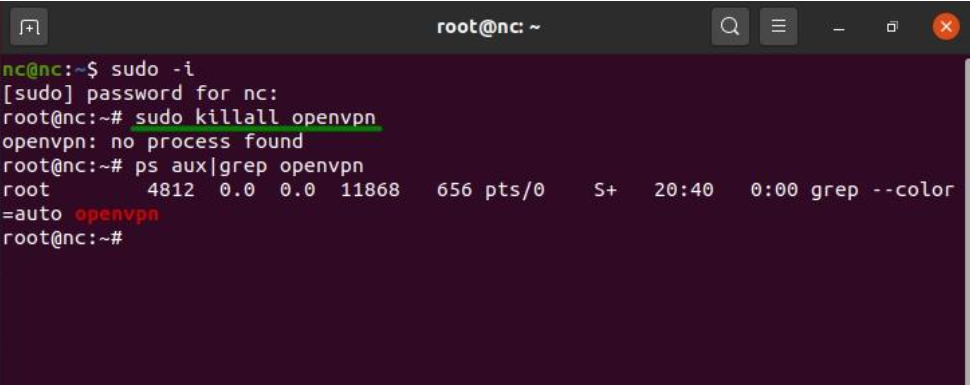
15. Selesai! Sekarang FastVPN berhasil dikonfigurasi di Linux Anda.
Jika Anda membutuhkan bantuan lebih lanjut, silakan hubungi Tim Dukungan kami.