ภาพรวมของ VPS Load Balancer
VPS Load Balancer คืออุปกรณ์เครือข่ายเสมือนที่กระจายทราฟฟิกเครือข่ายหรือแอปพลิเคชันขาเข้าข้ามไปยังเซิร์ฟเวอร์หรือทรัพยากรหลายรายการ
เป้าหมายหลักคือเพื่อให้มั่นใจถึงความพร้อมใช้งานสูง ความน่าเชื่อถือ และการใช้ทรัพยากรอย่างเหมาะสมที่สุด โดยการกระจายโหลดอย่างสม่ำเสมอ เพื่อป้องกันไม่ให้เซิร์ฟเวอร์เครื่องใดเครื่องหนึ่งรับภาระมากเกินไป
Load balancer สามารถทำงานได้ในหลายเลเยอร์ของโมเดล OSI เช่น เลเยอร์ขนส่ง (Layer 4) และมักใช้ในเว็บโฮสติ้ง โครงสร้างพื้นฐานคลาวด์ และดาต้าเซ็นเตอร์ เพื่อปรับปรุงประสิทธิภาพและความทนทานต่อความขัดข้อง
ข้อมูลทั่วไปเกี่ยวกับ Load Balancers
ทำงานบน Layer 4 (เลเยอร์ขนส่ง)
กำหนดเส้นทางทราฟฟิกตาม การเชื่อมต่อ TCP
จะไม่ตรวจสอบ หรือแก้ไขข้อมูล HTTP
รองรับ บริการใดๆ ที่ใช้ TCP (HTTPS, SMTP, FTP, แอปแบบกำหนดเอง)
เหมาะอย่างยิ่งเมื่อลูกค้าต้องการ transparent passthrough
องค์ประกอบหลัก
Load Balancer
เป็นปลายทางหลักที่รับทราฟฟิกจากอินเทอร์เน็ต โดยมี IP สาธารณะและกฎการส่งต่อกฎการส่งต่อ
กำหนดว่า Load Balancer จะจัดการทราฟฟิกอย่างไร โดยประกอบด้วยองค์ประกอบต่อไปนี้:พอร์ต Load Balancer (เช่น 80, 443)
โปรโตคอล (TCP)
พอร์ตแบ็กเอนด์ (พอร์ตบน VM)
พูลสมาชิกแบ็กเอนด์
สมาชิก (VM แบ็กเอนด์)
นี่คือเซิร์ฟเวอร์ที่รับทราฟฟิกหลังจากที่ Load Balancer ประมวลผลแล้ว สมาชิกแต่ละรายการมีพอร์ตที่รอรับการเชื่อมต่อและสถานะสุขภาพ
วิธีการทำงานของ TCP Load Balancer

มีการเริ่มต้นคำขอ TCP ไปยังโดเมนหรือที่อยู่ IP ที่ระบุ
โดเมนจะถูกแปลงผ่าน DNS ไปเป็นที่อยู่ IP สาธารณะของ Load Balancer เพื่อส่งทราฟฟิกขาเข้าไปยังชั้นการกระจายโหลดLoad Balancer ประเมินและใช้กฎการส่งต่อที่กำหนดค่าไว้
กฎนี้กำหนดว่าคำขอขาเข้าควรถูกจัดการอย่างไร โดยอิงตามการแมปพอร์ต การตั้งค่าโปรโตคอล และพารามิเตอร์การกำหนดค่าเพิ่มเติมอื่นๆLoad Balancer เลือก Virtual Machine ที่มีสถานะพร้อมใช้งานจากพูลแบ็กเอนด์
โดยใช้ health probe และอัลกอริทึมภายในของมัน (เช่น round-robin) Load Balancer จะส่งคำขอไปยัง VM ที่ได้รับการยืนยันแล้วว่าใช้งานได้อย่างถูกต้องเท่านั้นVirtual Machine ที่ถูกเลือกจะประมวลผลทราฟฟิกตามปกติ
VM จะยอมรับการเชื่อมต่อและจัดการคำขอตามบริการหรือแอปพลิเคชันที่ทำงานอยู่บนเครื่องนั้น และตอบกลับคุณตามปกติ
การตรวจสอบสถานะสุขภาพของ VM แบ็กเอนด์
Load Balancer จะตรวจสอบสถานะสุขภาพของ VM แบ็กเอนด์แต่ละเครื่องอย่างต่อเนื่อง เพื่อให้มั่นใจว่าทราฟฟิกจะถูกส่งไปยังเครื่องที่ทำงานได้อย่างถูกต้องเท่านั้น
VM จะถูกทำเครื่องหมายว่าเป็น ไม่พร้อมใช้งาน และถูกนำออกจากการหมุนเวียนชั่วคราว หากมีลักษณะดังนี้:
ไม่ผ่านการตรวจสอบสุขภาพอย่างน้อยหนึ่งรายการ
ไม่ตอบสนองต่อ probe
หมดเวลาระหว่างการตรวจสอบ
ปฏิเสธการเชื่อมต่อขาเข้า
เมื่อ VM ฟื้นตัวและผ่านการตรวจสอบสุขภาพได้สำเร็จอีกครั้ง ระบบจะนำกลับเข้าสู่พูลแบ็กเอนด์โดยอัตโนมัติ และกลับมารับทราฟฟิกต่อ
การกำหนดค่าเริ่มต้นของ Load Balancer
คุณสามารถรับบริการ VPS Load Balancer ได้จาก:
Spaceship Library > ส่วน “Spaceship Cloud” > VPS Load Balancers;
จากเมนู VPS Manager
หมายเหตุ: สามารถแนบผลิตภัณฑ์นี้เข้ากับ Spaceship VPS ทั้งแบบ PAYG และแบบชำระล่วงหน้า ได้ อย่างไรก็ตาม คุณจะใช้งานร่วมกับ Virtual Machine ได้ก็ต่อเมื่ออยู่ ในดาต้าเซ็นเตอร์เดียวกัน เท่านั้น
หลังจากเลือกแพ็กเกจ Load Balancer และรอบการเรียกเก็บเงินที่ต้องการแล้ว และยืนยันคำสั่งซื้อแล้ว คุณสามารถดำเนินการ unboxing ของบริการต่อได้ ในขั้นตอนนี้ คุณจะต้องตั้งค่า Load Balancer ล่วงหน้าและกำหนดค่าต่อไปนี้:
เลือกดาต้าเซ็นเตอร์สำหรับบริการ
ตั้งชื่อบริการ
หลังจากบันทึกการกำหนดค่าเหล่านี้แล้ว ขั้นตอน unboxing จะเสร็จสมบูรณ์ และตอนนี้คุณจะเห็น Load Balancer ภายในเมนู VPS Manager > ใต้ส่วน Load Balancers ที่เกี่ยวข้อง:
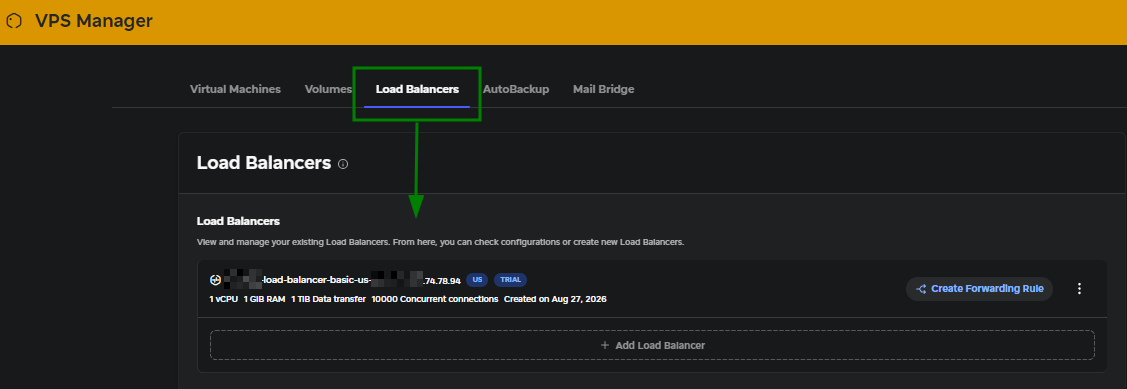
หมายเหตุ: สามารถพบบริการนี้ได้ในส่วน Virtual Machines ของ VPS Manager ภายใต้ VM ที่เชื่อมโยงอยู่
การตั้งกฎการส่งต่อ
คุณสามารถสร้างกฎการส่งต่อสำหรับ Load Balancer ได้ทั้งในระหว่างขั้นตอน unboxing หรือหลังจากนั้นภายใน VPS Manager:
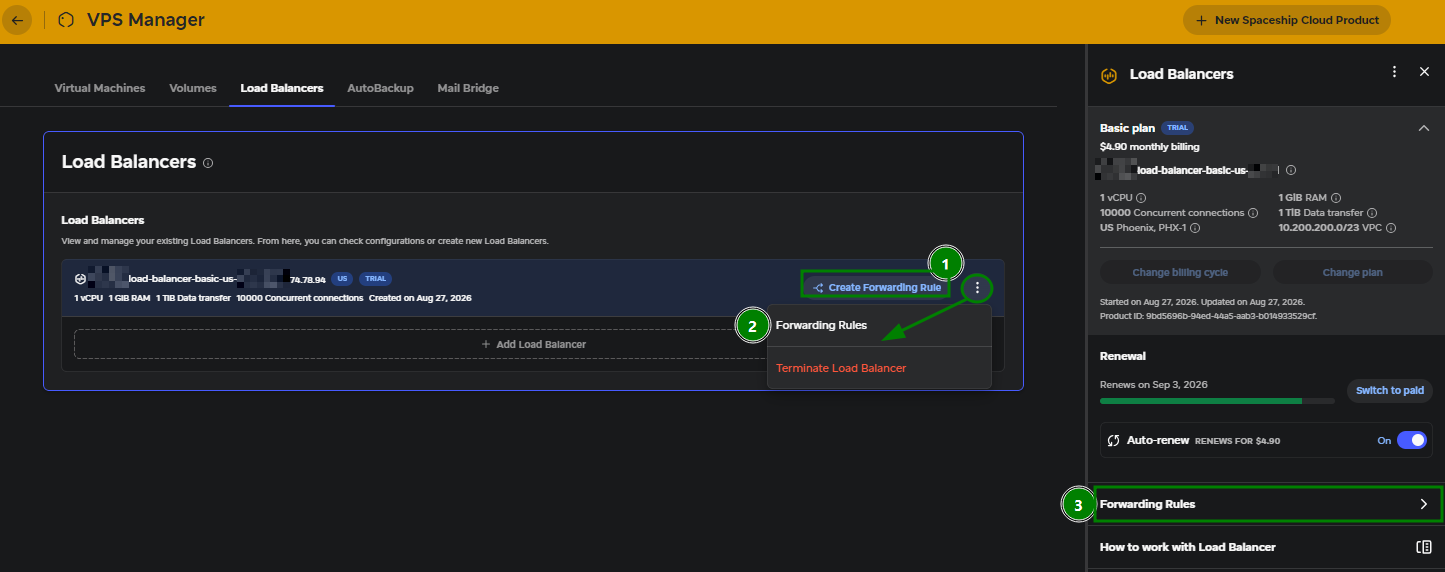
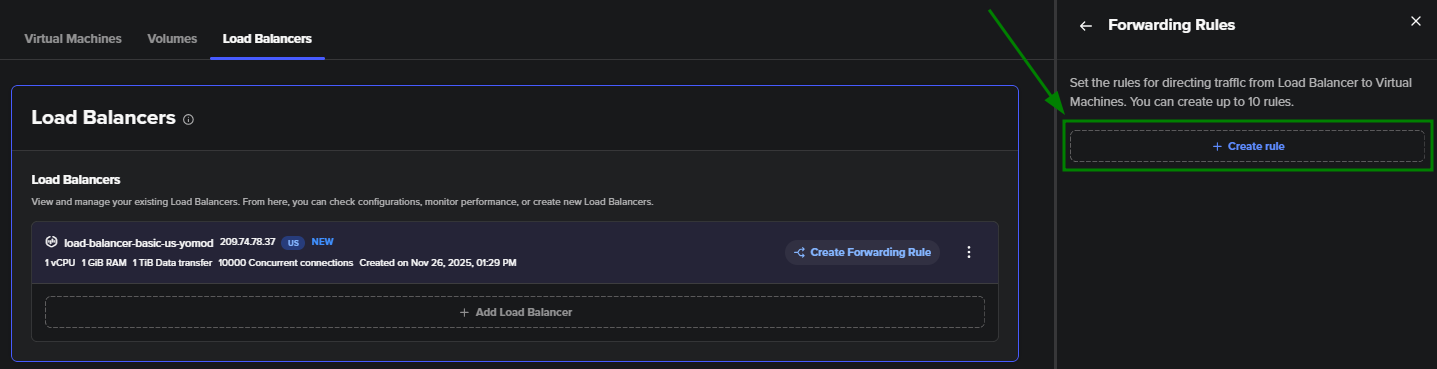
หน้าต่างต่อไปนี้จะปรากฏขึ้น:
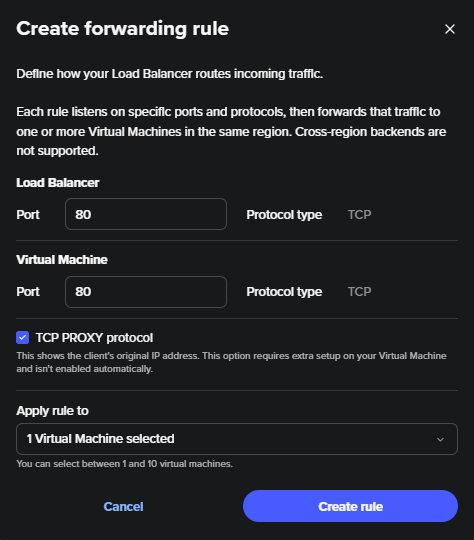
ต่อไปนี้คือกฎทั่วไปสำหรับการสร้างกฎการส่งต่อสำหรับ Load Balancer:
สามารถสร้าง กฎได้สูงสุด 10 กฎ ต่อ Load Balancer หนึ่งตัว
กฎหนึ่งข้อสามารถใช้กับ VM ได้สูงสุด 10 เครื่อง.
หมายเลขพอร์ตควรอยู่ในช่วง 1-65535
ไม่สามารถเพิ่มกฎเดียวกันได้มากกว่า 1 ครั้งสำหรับ VM หนึ่งเครื่อง
หลังจากที่คุณเพิ่มกฎแล้ว กฎนั้นจะปรากฏภายใต้แท็บ "Load Balancers" ใน VPS Manager และภายใต้แผงแยกด้านข้าง:
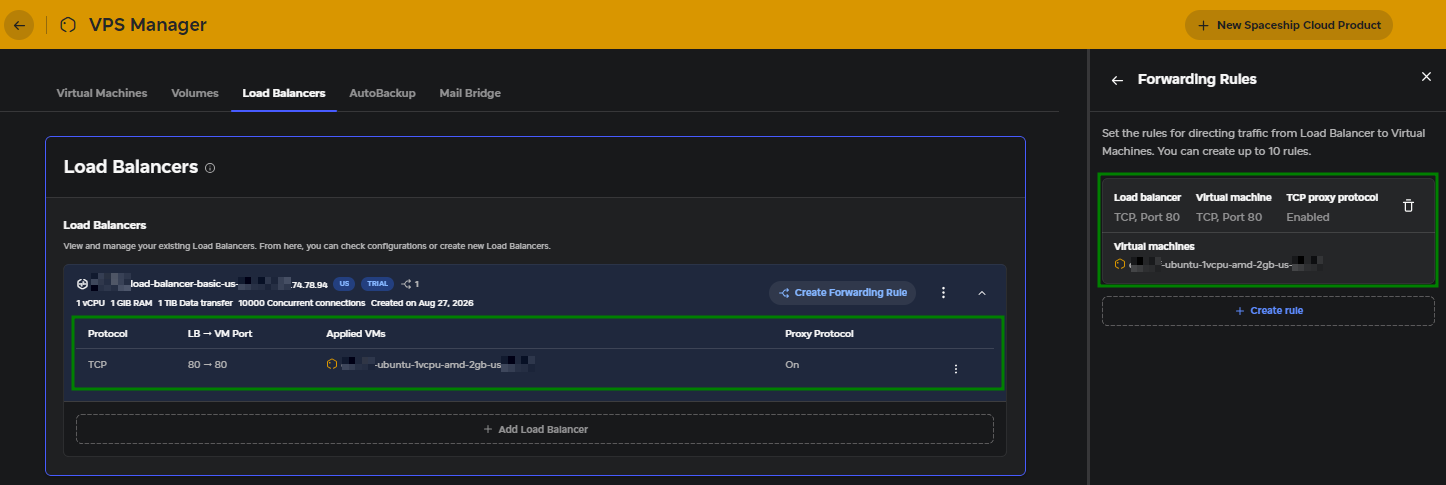
นอกจากการสร้างกฎการส่งต่อแล้ว ยังสามารถทำสิ่งต่อไปนี้ได้อีก:
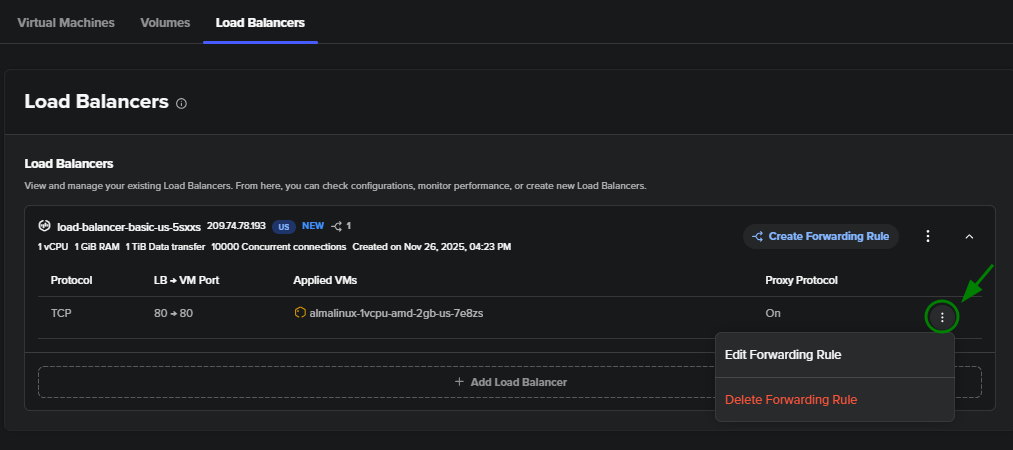
แก้ไขกฎการส่งต่อ
ลบกฎการส่งต่อ
PROXY protocol
เมื่อสร้างกฎการส่งต่อ คุณสามารถเปิดใช้งาน PROXY protocol ได้ ตัวเลือกนี้มีประโยชน์ในการรักษาที่อยู่ IP จริงของผู้เข้าชมไว้สำหรับ:
บันทึกแอปพลิเคชันและเซิร์ฟเวอร์
การกำหนดค่าความปลอดภัย เช่น การจำกัดอัตราตาม IP
การวิเคราะห์เว็บและข้อมูลเชิงลึกของทราฟฟิก
เมื่อเปิดใช้งานโปรโตคอล Load Balancer จะเพิ่มส่วนหัวขนาดเล็ก ก่อน เพย์โหลด TCP จริง ส่วนหัวนี้ประกอบด้วย:
ที่อยู่ IP เดิมของคุณ
พอร์ตต้นทางเดิมของคุณ
ที่อยู่ IP ปลายทาง
พอร์ตปลายทาง
หากไม่มี PROXY protocol อินสแตนซ์ VM แบ็กเอนด์จะมองเห็นได้เพียงที่อยู่ IP ของ Load Balancer เป็นแหล่งที่มาเท่านั้น ซึ่งทำให้ต้นทางที่แท้จริงของคำขอถูกปกปิด
หมายเหตุ: เนื่องจาก PROXY protocol เพิ่มส่วนหัว VM แบ็กเอนด์จึงต้องได้รับการกำหนดค่าให้ คาดหวังและแยกวิเคราะห์ ส่วนหัวเหล่านี้ มิฉะนั้นบริการจะ ทำงานผิดพลาด เพราะ VM ได้รับข้อมูลที่ไม่สามารถเข้าใจได้