Přehled VPS Load Balanceru
VPS Load Balancer je virtuální síťové zařízení, které distribuuje příchozí síťový nebo aplikační provoz mezi více serverů nebo prostředků.
Jeho hlavním cílem je zajistit vysokou dostupnost, spolehlivost a optimální využití prostředků rovnoměrným rozložením zátěže, aby se zabránilo přetížení kteréhokoli jednotlivého serveru.
Load Balancery mohou fungovat na různých vrstvách modelu OSI, například na transportní vrstvě (vrstva 4), a běžně se používají ve webhostingu, cloudové infrastruktuře a datových centrech ke zlepšení výkonu a odolnosti proti chybám.
Obecné informace o Load Balancerech
Funguje na vrstvě 4 (transportní vrstva)
Směruje provoz na základě TCP připojení
Neprovádí inspekci ani úpravu HTTP dat
Podporuje jakoukoli službu založenou na TCP (HTTPS, SMTP, FTP, vlastní aplikace)
Ideální, když zákazníci potřebují transparentní průchod
Základní komponenty
Load Balancer
Je to primární koncový bod, který přijímá provoz z internetu. Obsahuje veřejnou IP adresu a pravidla přesměrování.Pravidlo přesměrování
Definuje, jak Load Balancer zpracovává provoz. Skládá se z následujících komponent:Port Load Balanceru (např. 80, 443)
Protokol (TCP)
Backend port (port na VM)
Fond backend členů
Členové (backend VM)
To jsou servery, které přijímají provoz poté, co jej Load Balancer zpracuje. Každý člen má naslouchající port a stav kondice.
Jak funguje TCP Load Balancer

Je zahájen TCP požadavek na zadanou doménu nebo IP adresu.
Doména je prostřednictvím DNS přeložena na veřejnou IP adresu Load Balanceru, čímž je příchozí provoz směrován do vrstvy vyvažování zátěže.Load Balancer vyhodnotí a použije nakonfigurované pravidlo přesměrování.
Toto pravidlo určuje, jak má být příchozí požadavek zpracován na základě mapování portů, nastavení protokolu a dalších konfiguračních parametrů.Load Balancer vybere zdravý virtuální stroj z backend fondu.
Pomocí health probe a svého interního algoritmu (např. round-robin) směruje Load Balancer požadavek pouze na VM, u kterých je potvrzeno, že fungují správně.Vybraný virtuální stroj zpracuje provoz jako obvykle.
VM přijme připojení a zpracuje požadavek podle služby nebo aplikace, která na něm běží, a odpoví vám standardním způsobem.
Kontrola stavu backend VM
Load Balancer průběžně sleduje stav každého backend VM, aby zajistil, že provoz bude směrován pouze na stroje, které fungují správně.
VM je označen jako nezdravý a dočasně vyřazen z rotace, pokud:
Neprojde jednou nebo více kontrolami stavu
Neodpovídá na sondy
Během kontroly vyprší časový limit
Odmítá příchozí připojení
Když se VM zotaví a znovu úspěšně projde kontrolami stavu, je automaticky vrácen do backend fondu a znovu začne přijímat provoz.
Počáteční konfigurace Load Balanceru
Službu VPS Load Balancer můžete získat zde:
Spaceship Library > sekce „Spaceship Cloud“ > VPS Load Balancers;
Z nabídky VPS Manager.
POZNÁMKA: Produkt lze připojit k PAYG i předplaceným Spaceship VPS. Můžete jej však používat s virtuálním strojem pouze tehdy, pokud se nachází ve stejném datovém centru.
Po výběru požadovaného tarifu Load Balanceru a fakturačního cyklu a po potvrzení objednávky můžete pokračovat v unboxingu služby. V této fázi budete muset svůj Load Balancer přednastavit a nakonfigurovat následující:
Vyberte datové centrum pro službu
Pojmenujte službu
Po uložení těchto konfigurací je fáze unboxingu dokončena a nyní můžete Load Balancer vidět v nabídce VPS Manager > v příslušné sekci Load Balancers:
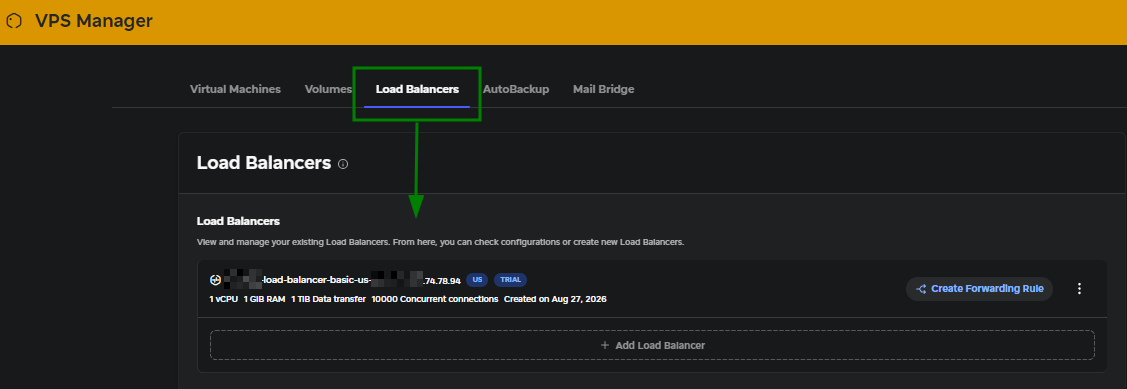
POZNÁMKA: Službu lze také najít v sekci Virtual Machines ve VPS Manageru pod přidruženým VM.
Nastavení pravidel přesměrování
Pravidla přesměrování pro Load Balancer můžete vytvořit buď během fáze unboxingu, nebo po ní ve VPS Manageru:
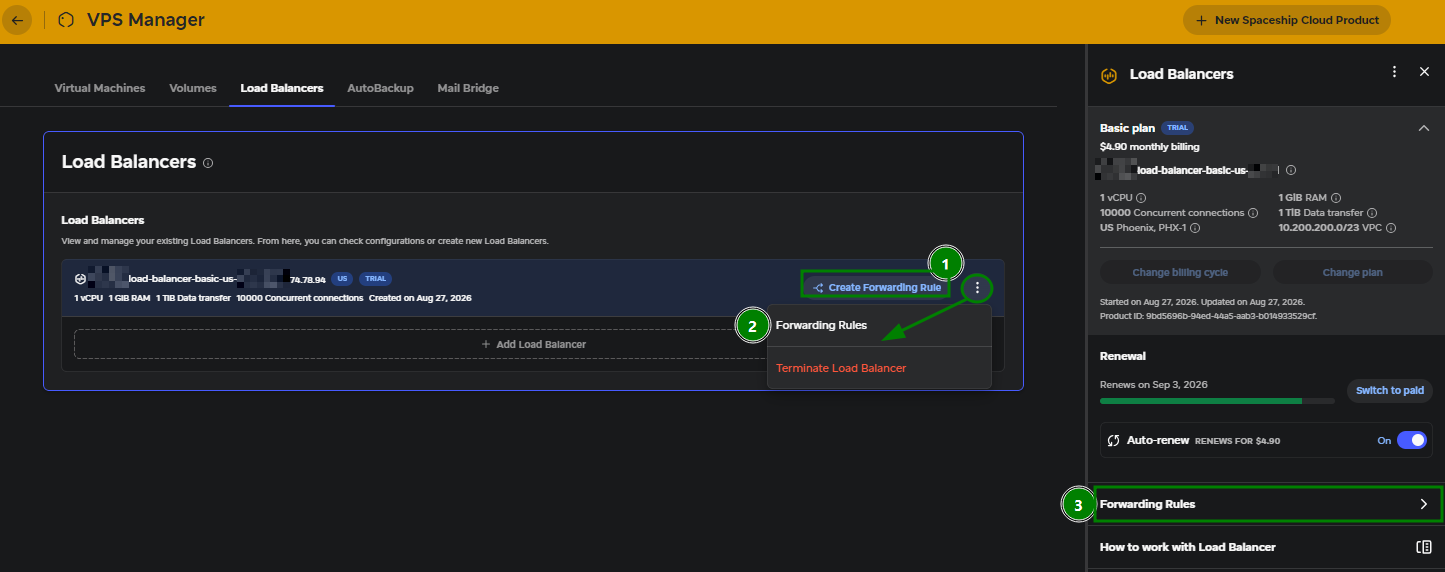
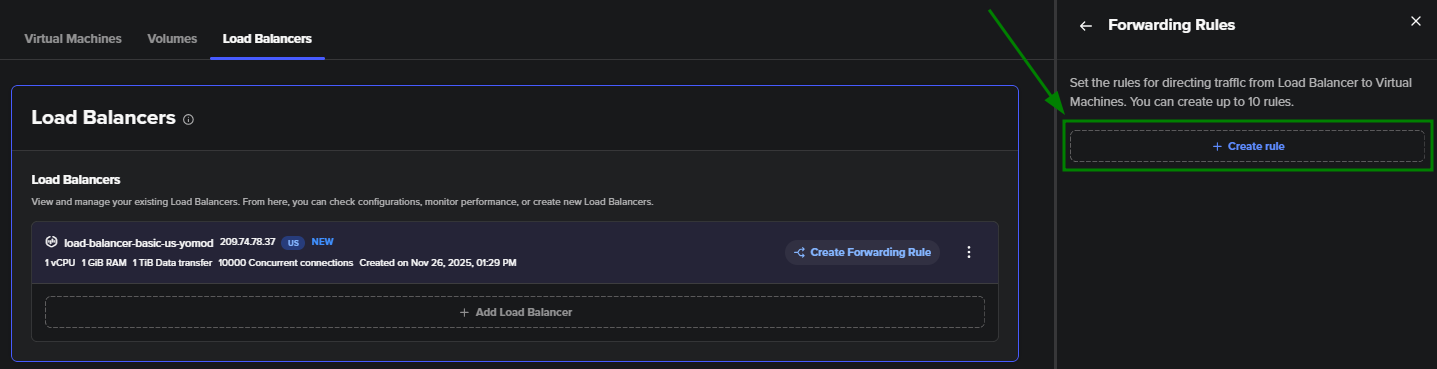
Zobrazí se následující okno:
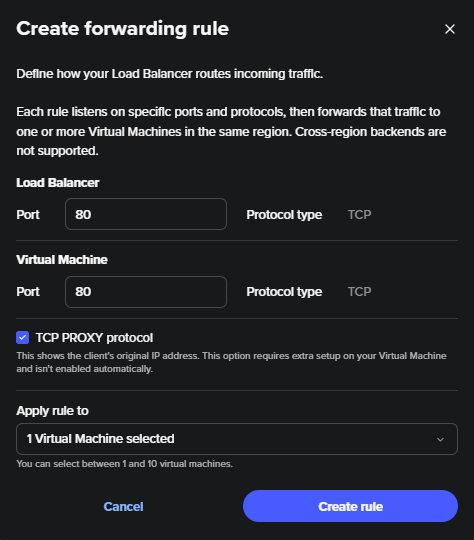
Zde jsou obecná pravidla pro vytváření pravidel přesměrování pro Load Balancer:
Pro jeden Load Balancer lze vytvořit maximálně 10 pravidel.
Pravidlo lze použít na maximálně 10 VM.
Číslo portu by mělo být v rozsahu 1–65535.
Stejné pravidlo nelze pro jedno VM přidat více než jednou.
Po přidání pravidla se zobrazí na kartě „Load Balancers“ ve VPS Manageru a v bočním rozděleném panelu:
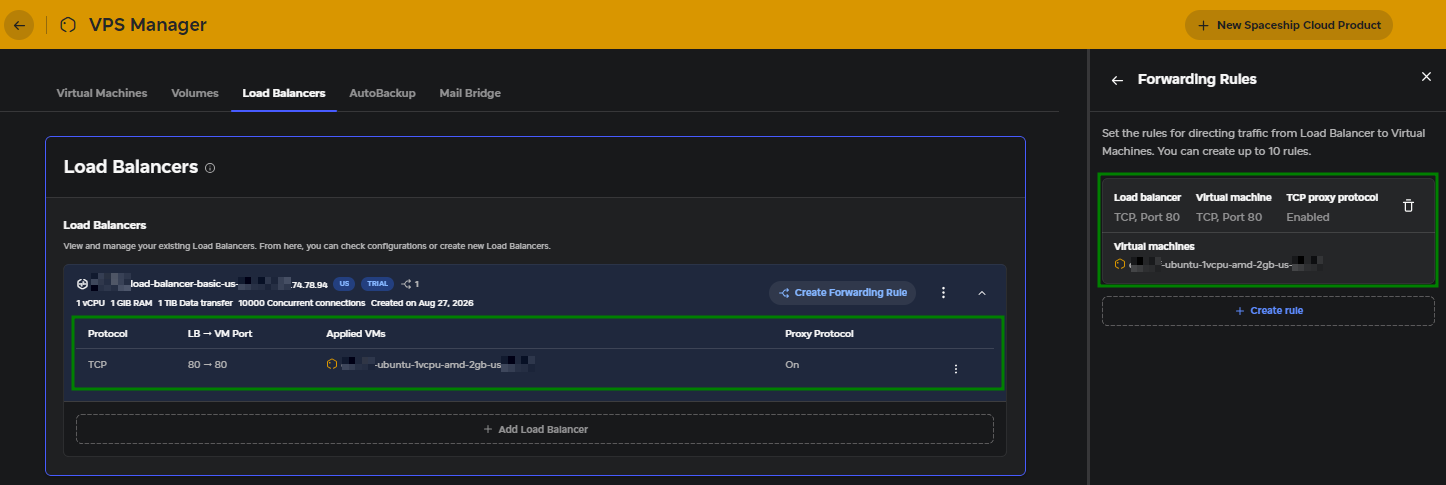
Kromě vytváření pravidel přesměrování je také možné:
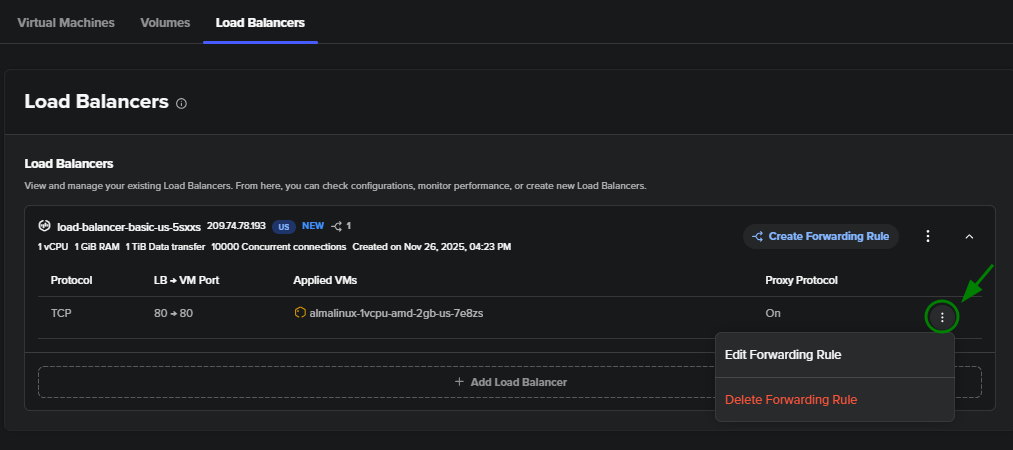
Upravit pravidlo přesměrování
Odstranit pravidlo přesměrování
PROXY protocol
Při vytváření pravidla přesměrování můžete povolit PROXY protocol. Tato možnost je užitečná pro zachování skutečné IP adresy návštěvníka pro:
Logy aplikací a serveru
Bezpečnostní konfigurace, například omezení rychlosti na základě IP
Webovou analytiku a přehledy o provozu
Když je protokol povolen, Load Balancer přidá malou hlavičku před skutečný TCP payload. Tato hlavička obsahuje:
Vaši původní IP adresu
Váš původní zdrojový port
Cílovou IP adresu
Cílový port
Bez PROXY protocolu mohou instance backend VM vidět jako zdroj pouze IP adresu Load Balanceru, což zakrývá skutečný původ požadavku.
POZNÁMKA: Protože PROXY protocol přidává hlavičky, backend VM musí být nakonfigurován tak, aby tyto hlavičky očekával a zpracoval. Pokud nakonfigurován není, služba se naruší, protože VM přijímá data, kterým nerozumí.