SpaceshipホスティングでImunify360を使ってウェブサイトを保護する方法
Imunify360 は、すべての Spaceship Web Hosting Servers で利用できる強力なセキュリティツールです。マルウェアのスキャン、不審なスクリプトのブロック、サイトのクリーンな状態の維持を、自動かつリアルタイムで行うことで、Webサイトを保護します。
このガイドでは、Imunify360 の仕組みと、それを使ってWebサイトを監視および保護する方法について説明します。
Imunify360 とは?
Imunify360 は、Linux Webサーバー向けに構築されたオールインワンのセキュリティソリューションです。次の方法でホスティングアカウントを保護します:
ファイルとデータベースをスキャンしてマルウェアを検出
不審なスクリプトを Proactive Defense
攻撃からサイトを防御し、悪意のある IP アドレスを自動的にブロック
隔離された危険なファイルを管理
感染したコードを自動的にクリーンアップ(安全なコンテンツには影響しません)
対応が必要な場合にアラートを送信
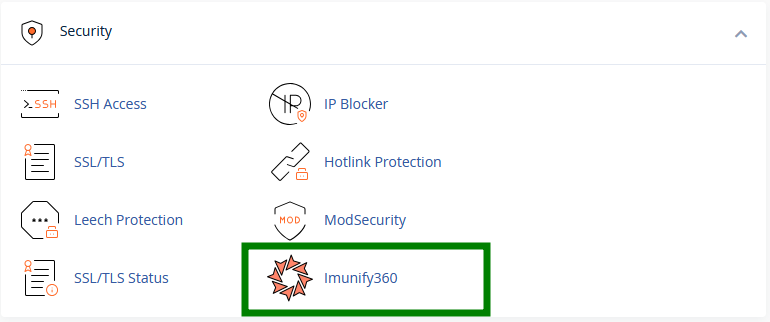
次の場所で確認できます:cPanel → Security section → Imunify360:
マルウェアスキャンを実行する方法
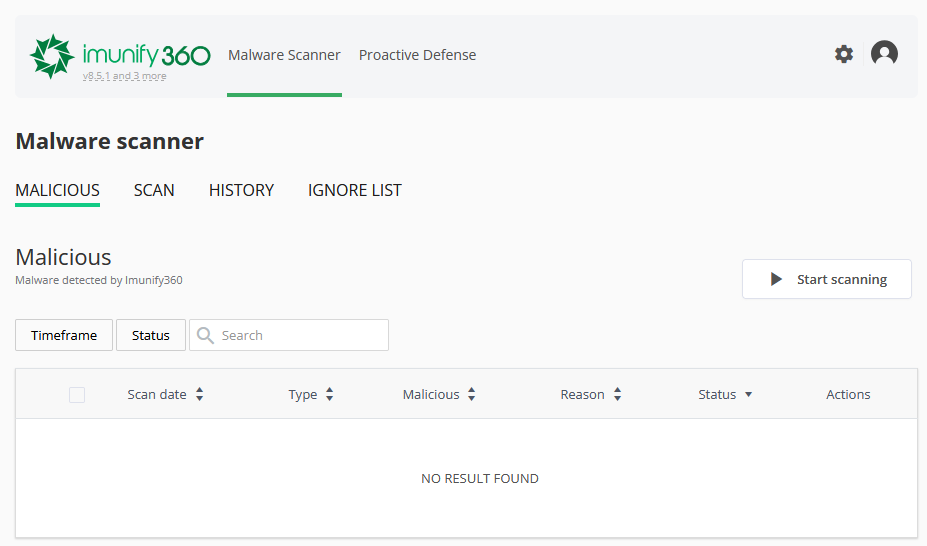
cPanel の Imunify360 ツールで、>> Malicious タブに移動します。
Start scanning ボタンを使って手動でスキャンを実行できます:
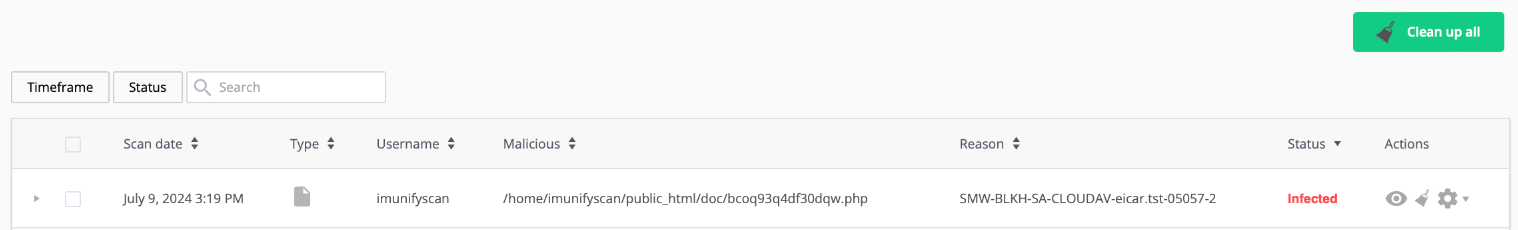
スキャン中、Imunify360 は感染ファイルから悪意のあるコードを自動的にクリーンアップして削除し(その他のファイル内容はそのまま保持されます)、またはそれらの感染ファイルをホスティングアカウントから削除します。脅威が見つかった場合(何らかの理由で、スキャン中にファイルからマルウェアが削除されなかった、または感染ファイルがホスティングアカウントから削除されなかった場合)、Imunify360 インターフェースの Actions 列に次のオプションが表示されます:
クリーンアップ
復元
表示 して、ファイル内容を自分で確認します。
Ignore List に追加 - ファイルを Ignore List に追加し、Malicious files リストから削除します。
注 1: 技術的には、メインの Imunify360 ダッシュボードの表の右上にある “Clean up” または "Clean up all" ボタンを使用して、悪意のあるファイルやその中のコードを削除することは 不可能 です。
代わりに、cPanel アカウントの "File Manager" メニューを使用し、そこからファイルを削除してマルウェアのクリーンアップを手動で完了してください。
注 2: また、Imunify360 インターフェースの "Restore" オプションを使って、バックアップからクリーンなファイルバージョン(利用可能な場合)を復元することも 不可能 です。cPanel の AutoBackup tool を使用して、クリーンなファイルを手動で復元できます。
ヒント: Imunify360 は毎週、定期的な自動スキャンも実行します。再確認したい場合を除き、手動でスキャンする必要はありません。
スキャン結果を表示する方法
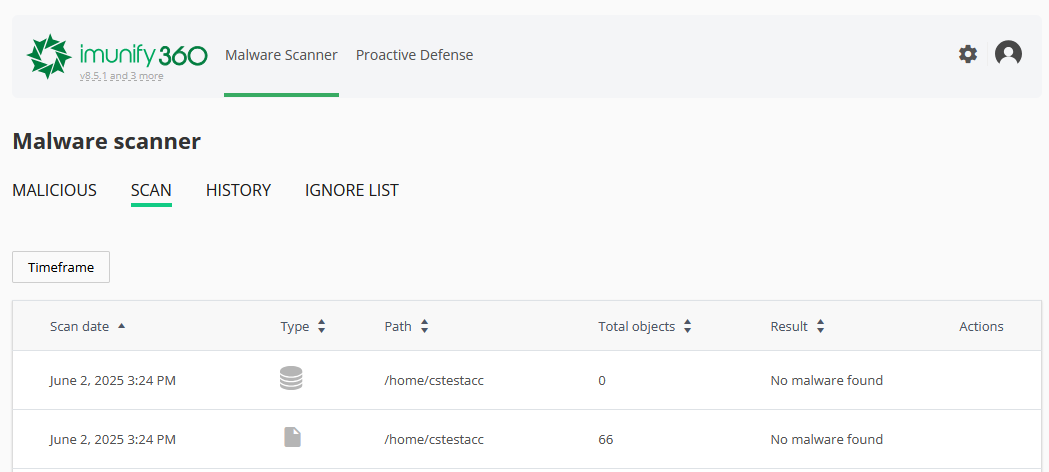
Scan タブには、cPanel アカウントで実行されたすべてのマルウェアスキャンの概要が表示されます。スキャン日、スキャンされたフォルダー、確認されたファイル数、見つかった脅威や不審な項目の数、実行された対応などの詳細を確認できます:
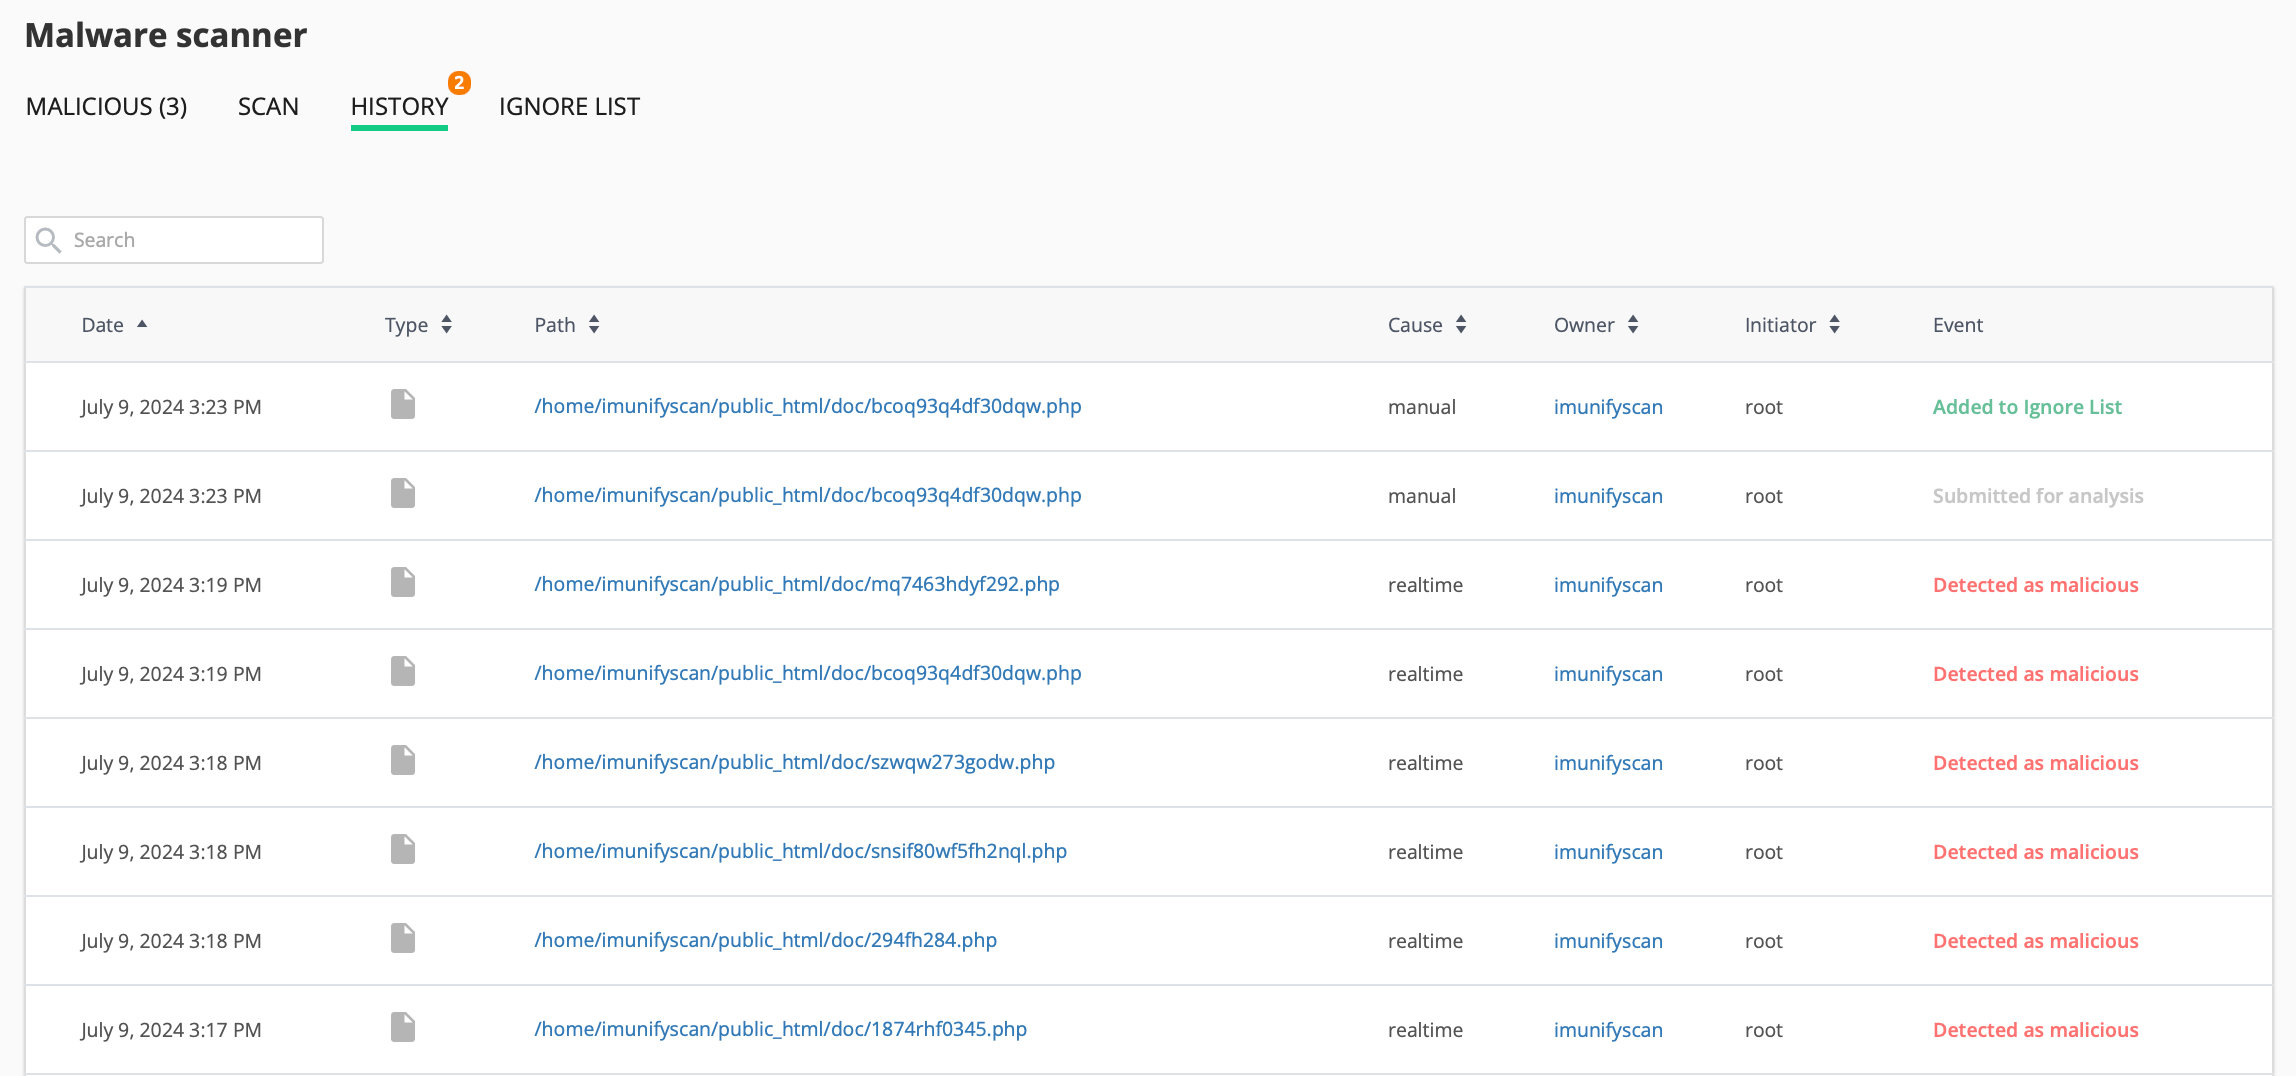
History タブには、スキャン、クリーンアップ、ファイルの復元、Ignore List への変更を含む、すべての操作の完全なログが表示されます。これは、時間の経過に伴うWebサイトのセキュリティを追跡するのに役立ちます。ログはサーバー上に 30 日間 保存されます:
Ignore List の使い方
Ignore list には、Malware Scanner のスキャン対象から除外されるファイル、データベース、ディレクトリの一覧が含まれます。
今後のスキャンからファイルまたはフォルダーを除外できます:
Malware Scanner → Ignore List
Add new entry をクリックし、フルパスを入力します:
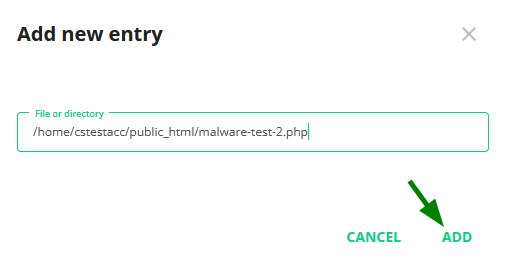
Imunify360 は今後のスキャンでこれらをスキップします。リストから項目を削除することはいつでも可能です。
注:/home/*/file.php のようなワイルドカードはサポートされていません。
Malware Scanner は実際に何をスキャンしますか?
Malware Scanner は ファイルシステムレベル で動作します。ホスティングアカウントを継続的に監視し、新規または変更されたあらゆるファイルを自動的にスキャンします。PHP やスクリプトだけでなく、画像、PDF、アーカイブ、その他のファイルタイプも対象です。これには、パスが Ignore List に手動で追加されていない限り、Webサイトのドキュメントルート外に保存されているファイル(非公開のアプリケーションストレージフォルダーなど)も含まれます。
これは、ファイルが 実行された かどうかを確認することとは異なります。Malware Scanner は、実際に実行されたかどうかに関係なく、ファイルがディスクに書き込まれる時点でスキャンします。
Proactive Defense とは?
この機能は、不審なスクリプトが害を及ぼす前にブロックします。既知のマルウェアには依存せず、代わりに危険な挙動(コードを挿入しようとしたり、システムファイルを変更しようとしたりすることなど)を監視します。
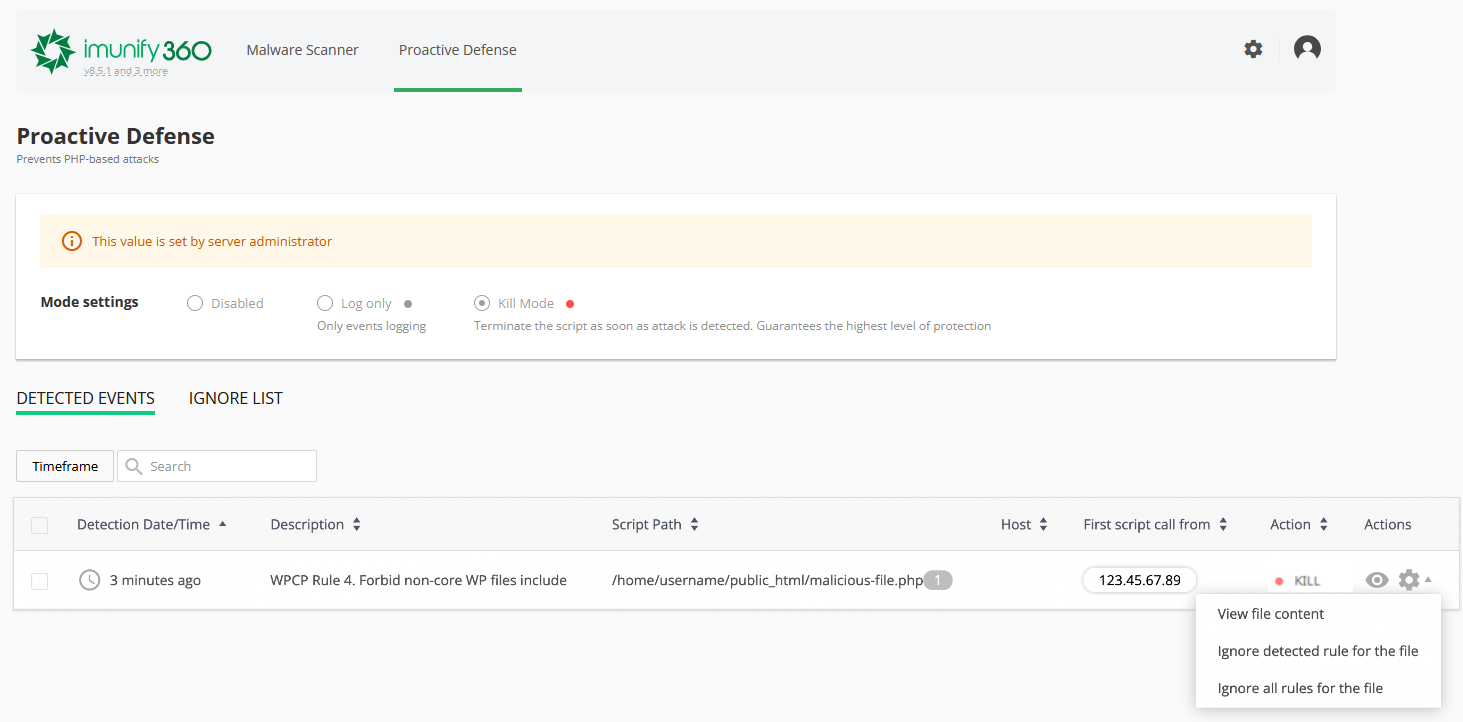
ブロックされたアクションは Proactive Defense タブで確認できます:
ファイルが安全であり、許可したいと確信している場合:
イベントの横にある歯車アイコンをクリックします。
Ignore detected rule または Ignore all rules を選択して、そのファイルに適用できます。
注: その操作が安全であると完全に確信している場合にのみ、ignore オプションを使用してください。