Cách truy cập Virtual Machine của bạn
Sau khi Virtual Machine (VM) của bạn đã hoạt động, bạn có thể kết nối trực tiếp với nó từ VPS Manager – không cần thêm công cụ bổ sung như ứng dụng SSH. Ứng dụng cung cấp hai tùy chọn truy cập: Console và Command Line Interface (CLI).
Cả hai đều cho bạn toàn quyền kiểm soát VM, cho phép bạn cài đặt hoặc cập nhật phần mềm, quản lý tệp và người dùng, cấu hình dịch vụ, v.v. Console cung cấp quyền truy cập đầy đủ, trực tiếp vào VM của bạn: bạn có thể dùng nó để khắc phục sự cố, cài đặt hoặc khôi phục hệ thống; còn CLI là một terminal nhanh trên trình duyệt cho việc quản lý hằng ngày.
Trong bài viết này, chúng tôi sẽ đề cập đến:
Cách điều hướng và truy cập các tùy chọn quản lý máy chủ;
Những khác biệt chính giữa Console và CLI;
Các lệnh cơ bản để cài đặt và cập nhật phần mềm, cấu hình dịch vụ, tải tệp lên và quản lý người dùng.
1. Cách truy cập Console và Command Line
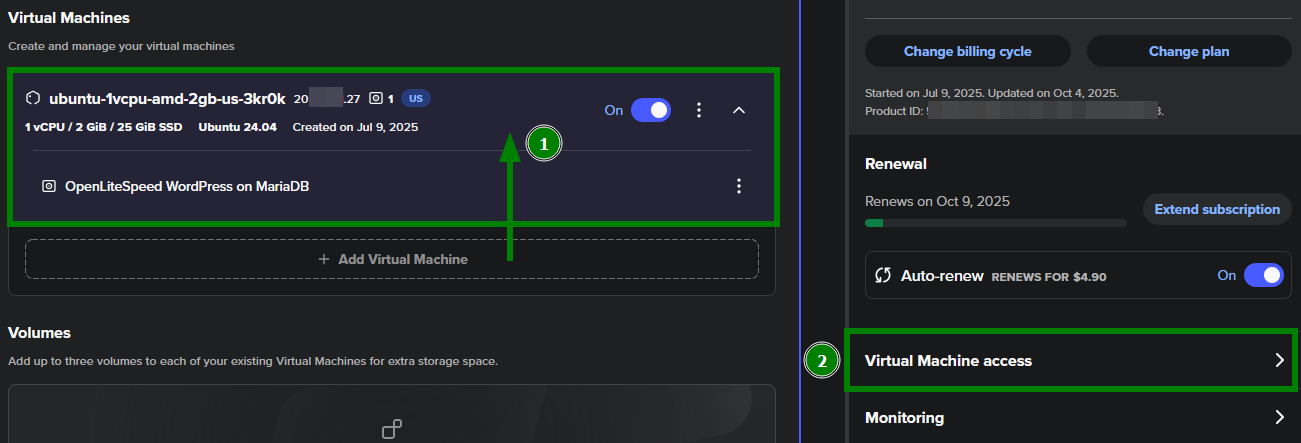
1. Trong ứng dụng VPS Manager, nhấp vào VM của bạn để mở menu Quản lý VM (1) và đi tới Virtual Machine access (2):
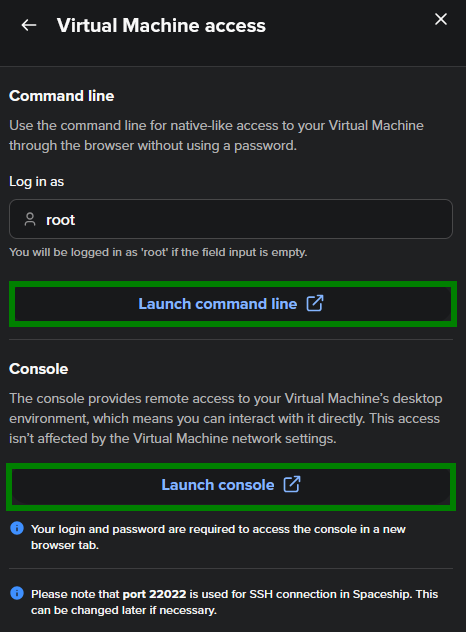
2. Trong tab bên cạnh, nhấp vào Launch command line hoặc Launch console,tùy theo nhu cầu của bạn. Các công cụ sẽ được mở trong cửa sổ trình duyệt mới:
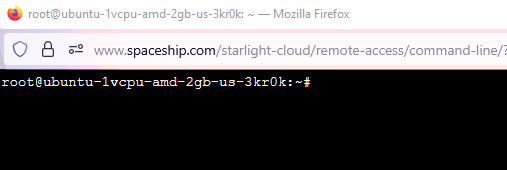
Dòng lệnh:
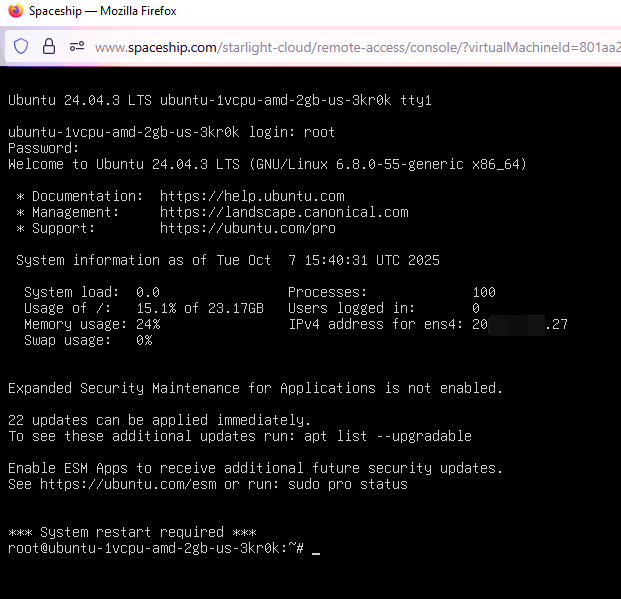
Console (sau khi nhập thông tin root):
2. Sự khác biệt giữa Console và CLI
Truy cập Console | Truy cập CLI | |
|---|---|---|
Mục đích | Cung cấp quyền truy cập đầy đủ ở cấp hệ thống. Dùng cho quản lý nâng cao và khôi phục. | Cung cấp terminal đơn giản để chạy lệnh nhanh từ trình duyệt. Dùng cho các tác vụ quản trị hằng ngày. |
Đăng nhập | Yêu cầu nhập thông tin đăng nhập của bạn - tên người dùng và mật khẩu. | Tự động mở mà không cần đăng nhập. Trường tên người dùng có sẵn, vì vậy bạn có thể chỉ định người dùng để kết nối (root hoặc người dùng khác). |
Khả năng duy trì kết nối mạng | Nó luôn khả dụng, ngay cả khi kết nối mạng của bạn tới VM (như SSH) bị gián đoạn hoặc bị chặn. Điều này có nghĩa là bạn vẫn có thể quản lý và khôi phục VM của mình trong trường hợp có sự cố mạng. | Cũng cung cấp khả năng kết nối ổn định, nhưng nếu có sự cố với cấu hình mạng của VM, Console là phương án dự phòng để khắc phục sự cố và khôi phục quyền truy cập. |
Giao diện | Môi trường toàn màn hình với toàn quyền kiểm soát thông báo khởi động, khởi động lại và các chế độ khôi phục. | Cung cấp giao diện dòng lệnh hiện đại, đơn giản với các tính năng như hỗ trợ chuột, phím tắt, sao chép-dán và lịch sử lệnh. |
Khi nào nên dùng | - VM không thể truy cập qua SSH hoặc mạng. - Khôi phục, cài đặt hoặc gỡ lỗi hệ thống. - Xem nhật ký khởi động và thông báo console. | - Quản lý máy chủ thường xuyên. - Cập nhật phần mềm và cấu hình. - Các tác vụ quản trị nhẹ. |
3. Các lệnh cơ bản cho nhiều hệ điều hành
Dưới đây là một số lệnh Linux thiết yếu giúp bạn quản lý Virtual Machine của mình. Bạn có thể dùng chúng trong cả Console và CLI để cài đặt và cập nhật phần mềm, cấu hình dịch vụ, quản lý người dùng và xử lý tệp.
Thao tác | Ubuntu / Debian | AlmaLinux / CentOS / Rocky / Fedora |
|---|---|---|
Cập nhật gói hệ thống |
|
|
Cài đặt phần mềm |
|
|
Gỡ phần mềm |
|
|
Khởi động / dừng một dịch vụ |
|
|
Bật dịch vụ khi khởi động |
|
|
Kiểm tra tường lửa (UFW hoặc firewalld) |
|
|
Tạo người dùng mới |
|
|
Cấp quyền sudo cho người dùng |
|
|
Thay đổi mật khẩu người dùng |
|
|
Chỉnh sửa tệp |
|
|
Ví dụ: cài đặt máy chủ web và tường lửa
Dựa trên Debian (Ubuntu, Debian 12):
apt install nginx -y - Cài đặt máy chủ web Nginx trên hệ thống của bạn
ufw allow 'Nginx Full' - Cập nhật các quy tắc UFW (Uncomplicated Firewall) để cho phép cả lưu lượng HTTP (cổng 80) và HTTPS (cổng 443)
systemctl enable nginx - Đảm bảo Nginx tự động khởi động mỗi khi máy chủ khởi động lại
systemctl status nginx - Xác minh rằng máy chủ web đang phản hồi
Dựa trên RHEL (AlmaLinux, CentOS, Rocky, Fedora):
dnf install httpd -y - Cài đặt Apache HTTP Server
systemctl enable httpd - Cấu hình Apache để tự động khởi động
systemctl start httpd - Khởi động dịch vụ Apache ngay lập tức
firewall-cmd --permanent --add-service=http - Mở cổng 80 (HTTP) trong tường lửa để khách truy cập có thể truy cập máy chủ web của bạn qua giao thức web tiêu chuẩn
firewall-cmd --reload - Tải lại các thay đổi cấu hình tường lửa
systemctl status httpd - Kiểm tra trạng thái máy chủ web.