Spaceship 호스팅에서 Imunify360으로 웹사이트를 보호하는 방법
Imunify360은 모든 Spaceship Web Hosting Servers에서 사용할 수 있는 강력한 보안 도구입니다. 멀웨어를 검사하고, 의심스러운 스크립트를 차단하며, 자동으로 실시간으로 사이트를 깨끗하게 유지하여 웹사이트를 보호하는 데 도움을 줍니다.
이 가이드에서는 Imunify360의 작동 방식과 이를 사용해 웹사이트를 모니터링하고 보호하는 방법을 설명합니다.
Imunify360이란 무엇인가요?
Imunify360은 Linux 웹 서버용으로 구축된 올인원 보안 솔루션입니다. 다음과 같은 방식으로 호스팅 계정을 보호합니다:
파일과 데이터베이스에서 멀웨어 검사
의심스러운 스크립트를 차단하는 Proactive Defense
공격으로부터 사이트를 방어하고 악성 IP 주소를 자동으로 차단
격리된 위험한 파일 관리
감염된 코드를 자동으로 정리(안전한 콘텐츠에는 영향 없음)
조치가 필요한 경우 알림 전송
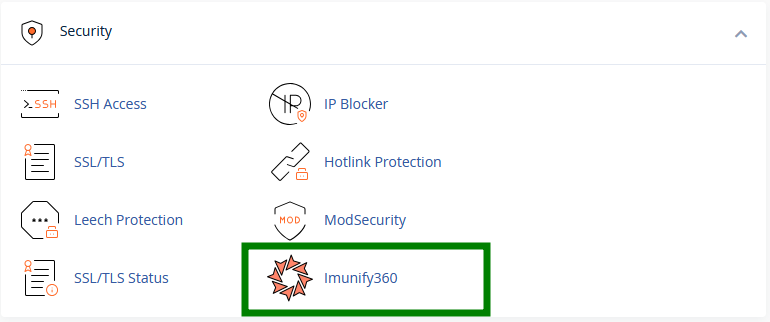
다음 경로에서 찾을 수 있습니다: cPanel → Security section → Imunify360:
Malware Scan 실행 방법
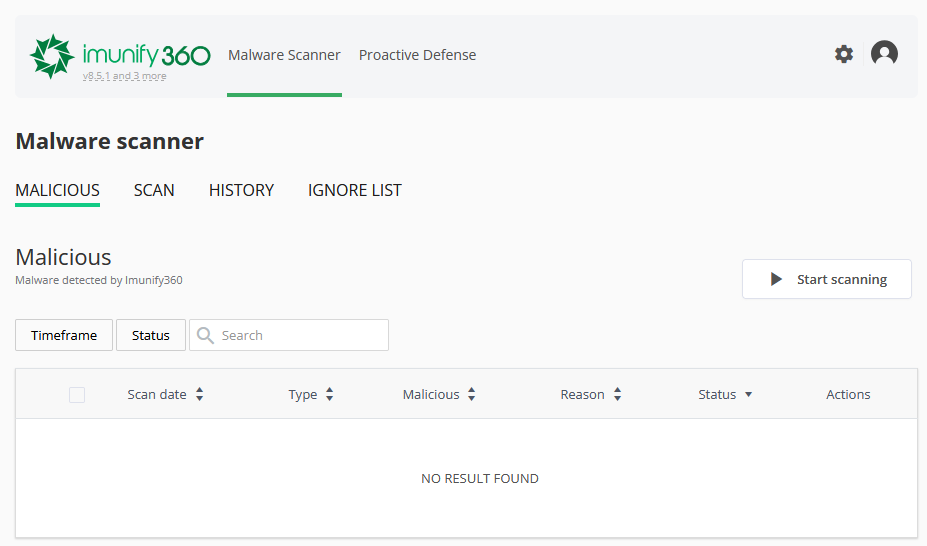
cPanel의 Imunify360 도구에서 >> Malicious 탭으로 이동하세요.
Start scanning 버튼을 사용해 수동으로 검사를 실행할 수 있습니다:
검사 중에 Imunify360은 감염된 파일에서 악성 코드를 자동으로 정리하고 제거하며(다른 모든 파일 내용은 그대로 유지됨), 또는 해당 감염 파일을 호스팅 계정에서 삭제합니다.위협이 발견되면(어떤 이유로든 검사 중에 파일에서 멀웨어가 제거되지 않았거나 감염된 파일이 호스팅 계정에서 삭제되지 않은 경우), Imunify360 인터페이스의 Actions 열에 다음 옵션이 표시됩니다:
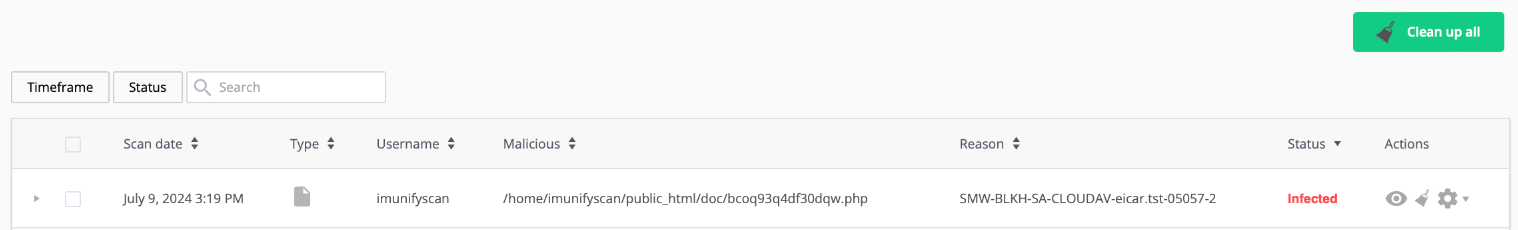
정리
복원
보기 파일 내용을 직접 검사할 수 있습니다.
Ignore List에 추가 - 파일을 Ignore List에 추가하고 Malicious files 목록에서 제거합니다.
참고 1: 기술적으로 불가능합니다 “Clean up” 또는 "Clean up all" 버튼(기본 Imunify360 대시보드의 표 오른쪽 상단에 위치)을 사용해 악성 파일이나 그 안의 코드를 제거하는 것은 불가능합니다.
대신 cPanel 계정의 "File Manager" 메뉴를 사용하여 այնտեղ에서 파일을 제거하는 방식으로 멀웨어 정리 과정을 수동으로 완료해 주세요.
참고 2: 또한 Imunify360 인터페이스에서 "Restore" 옵션을 사용해 백업에서 깨끗한 파일 버전(사용 가능한 경우)을 복원하는 것도 불가능합니다 . cPanel의 AutoBackup 도구를 사용해 깨끗한 파일을 수동으로 복원할 수 있습니다.
팁: Imunify360은 매주 예약된 자동 검사도 실행하므로, 다시 확인하고 싶은 경우가 아니라면 수동으로 검사할 필요가 없습니다.
검사 결과 보는 방법
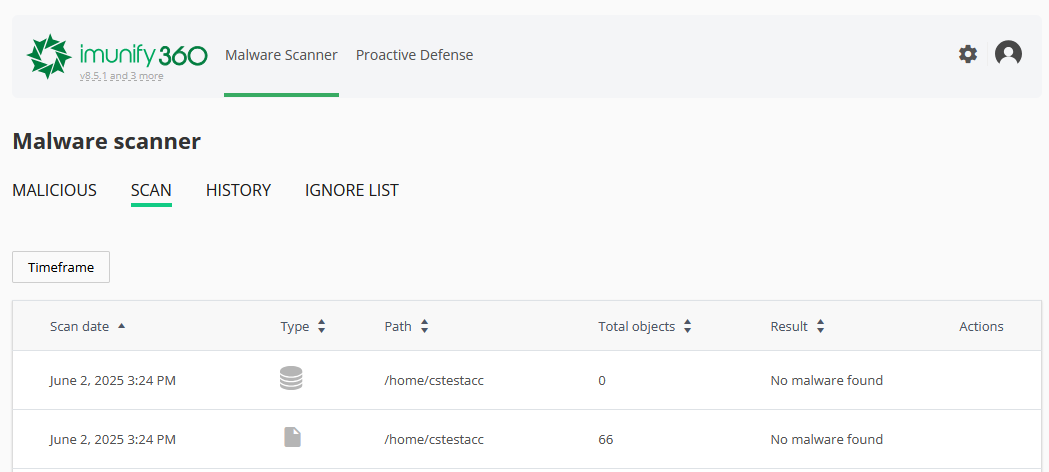
Scan 탭은 cPanel 계정에서 실행된 모든 멀웨어 검사에 대한 요약을 제공합니다. 검사 날짜, 검사한 폴더, 확인한 파일 수, 발견된 위협 또는 의심 항목 수, 수행된 작업 등의 세부 정보를 확인할 수 있습니다:
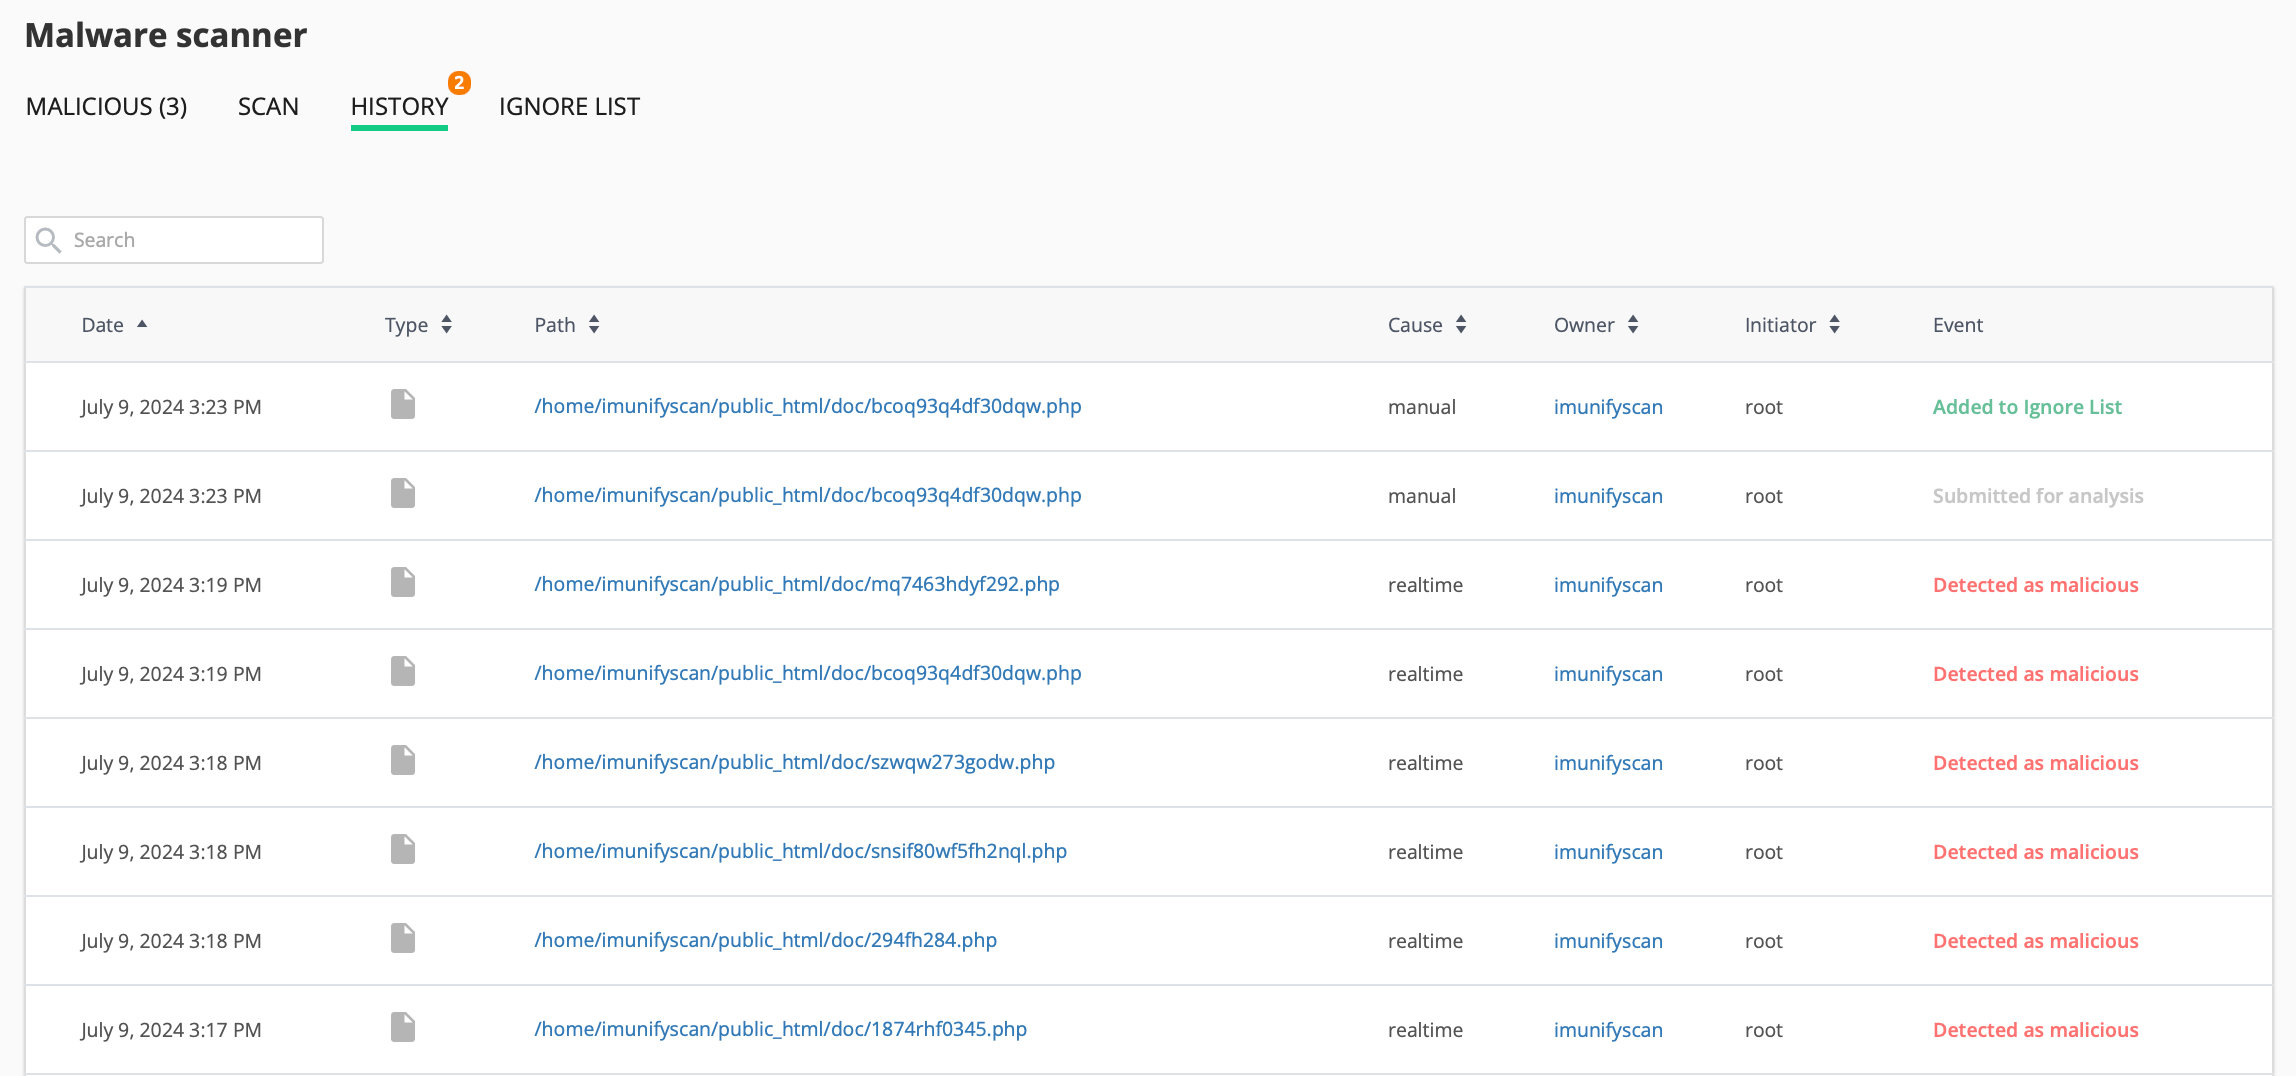
History 탭에는 검사, 정리, 파일 복원, Ignore List 변경을 포함한 모든 작업의 전체 로그가 표시됩니다. 시간 경과에 따른 웹사이트 보안 상태를 추적하는 데 유용합니다. 로그는 서버에 30일 동안 저장됩니다:
Ignore List 사용 방법
Ignore list에는 Malware Scanner 검사에서 제외되는 파일, 데이터베이스 및 디렉터리 목록이 포함됩니다.
향후 검사에서 파일이나 폴더를 제외할 수 있습니다:
Malware Scanner → Ignore List
Add new entry를 클릭하고 전체 경로를 입력하세요:
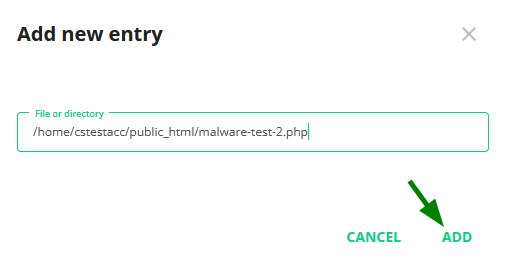
Imunify360은 향후 검사에서 이러한 항목을 건너뜁니다. 언제든지 목록에서 항목을 제거할 수 있습니다.
참고:/home/*/file.php 와 같은 와일드카드는 지원되지 않습니다.
Malware Scanner는 실제로 무엇을 검사하나요?
Malware Scanner는 파일 시스템 수준에서 작동합니다. 호스팅 계정을 지속적으로 모니터링하고 새로 생성되거나 수정된 모든 파일을 자동으로 검사합니다. PHP나 스크립트뿐 아니라 이미지, PDF, 아카이브 및 기타 파일 형식도 포함됩니다. 여기에는 경로가 Ignore List에 수동으로 추가되지 않은 한, 웹사이트의 document root 외부에 저장된 파일(예: 비공개 애플리케이션 저장 폴더)도 포함됩니다.
이는 파일이 실행되었는지 확인하는 것과는 다릅니다. Malware Scanner는 파일이 실제로 실행되었는지 여부와 관계없이 디스크에 기록되는 즉시 파일을 검사합니다.
Proactive Defense란 무엇인가요?
이 기능은 의심스러운 스크립트가 피해를 주기 전에 차단합니다. 알려진 멀웨어에 의존하지 않고, 대신 위험한 동작(예: 코드 삽입 시도 또는 시스템 파일 수정 시도)을 감시합니다.
차단된 작업은 Proactive Defense 탭에서 확인할 수 있습니다:
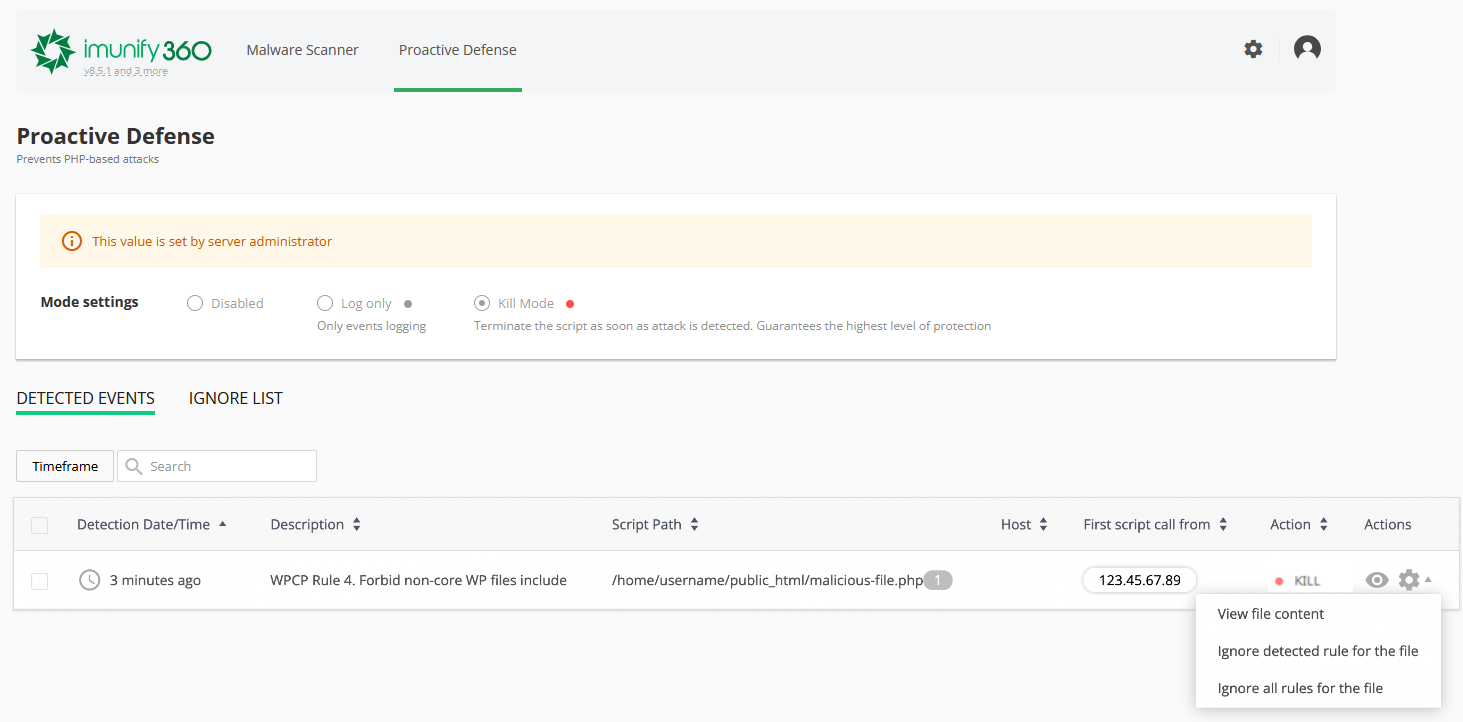
파일이 안전하다고 확신하고 허용하려는 경우:
이벤트 옆의 톱니바퀴 아이콘을 클릭하세요.
Ignore detected rule 또는 파일에 대해 Ignore all rules를 선택하세요.
참고: 해당 작업이 안전하다고 절대적으로 확신하는 경우에만 ignore 옵션을 사용하세요.